
 jovanbulck/sgx-step
Un framework d'attaque pratique pour un contrôle précis de l'exécution dans les enclaves


SGX-Step est un framework open-source destiné à faciliter la recherche sur les attaques par canal auxiliaire sur les processeurs Intel x86 en général et sur les plateformes Intel SGX en particulier. SGX-Step se compose d'un pilote de noyau Linux adverse et d'une petite bibliothèque de système d'exploitation en espace utilisateur qui permet de configurer des entrées de table de pages non fiables et/ou des interruptions du minuteur APIC x86 entièrement depuis l'espace utilisateur. SGX-Step a été exploité dans nos propres recherches, ainsi que par des chercheurs indépendants, pour permettre plusieurs attaques nouvelles et améliorées contre l'exécution enclavée qui recueillent des observations par canal auxiliaire à une résolution temporelle maximale (c'est-à-dire en interrompant l'enclave victime après chaque instruction individuelle).
Licence. SGX-Step est un logiciel libre, distribué sous licence GPLv3. Le logo SGX-Step est dérivé de l'iconique série de photos domaine public « Sallie Gardner at a Gallop » d'Eadweard Muybridge, qui, comme notre objectif d'exécution pas à pas des enclaves, décompose la dynamique du cheval au galop en une série d'images photographiques individuelles afin de révéler les propriétés globales de la démarche du cheval.
| Version de SGX-Step | Fonctionnalités du journal des modifications |
|---|---|
| v1.5.0 | Correctifs de stabilisation (KPTI, mappage ISR du noyau) ; portage Gramine (expérimental) ; prise en charge IPI. |
| v1.4.0 | Portes d'interruption/appel privilégiées (Plundervolt). |
| v1.3.0 | Prise en charge de l'exécution transitoire (Foreshadow). |
| v1.2.0 | Gestion des interruptions en espace utilisateur et filtrage déterministe des pas nuls (Nemesis). |
| v1.1.0 | Prise en charge d'IA32. |
| v1.0.0 | Manipulation de la table de pages en espace utilisateur et exécution pas à pas via le minuteur APIC. |
Publications. SGX-Step a été employé par plusieurs groupes de recherche indépendants et a permis l'émergence d'une nouvelle lignée d'attaques SGX à haute résolution. Une liste complète et à jour des projets connus utilisant SGX-Step est incluse à la fin de ce README. Une copie de l'article original est disponible ici.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
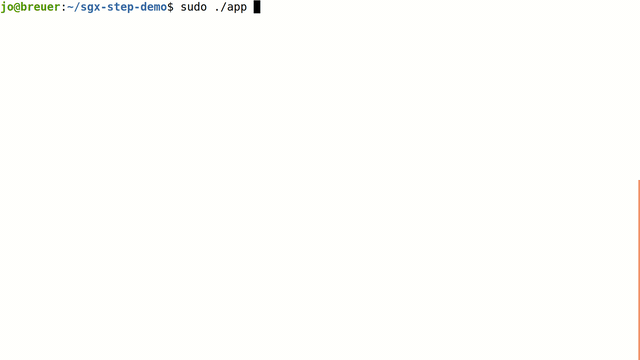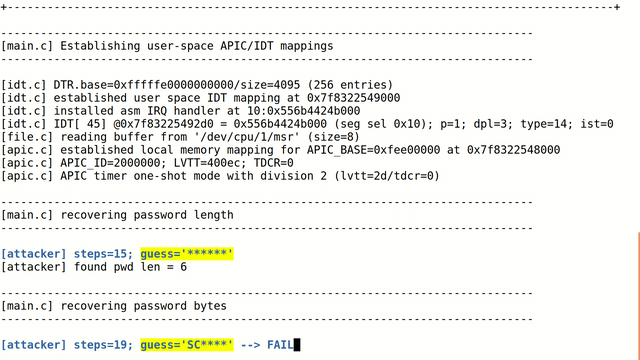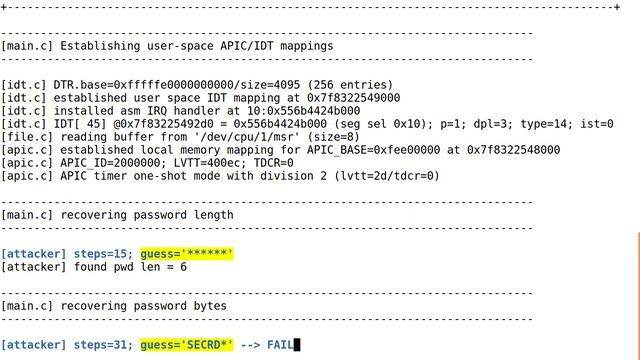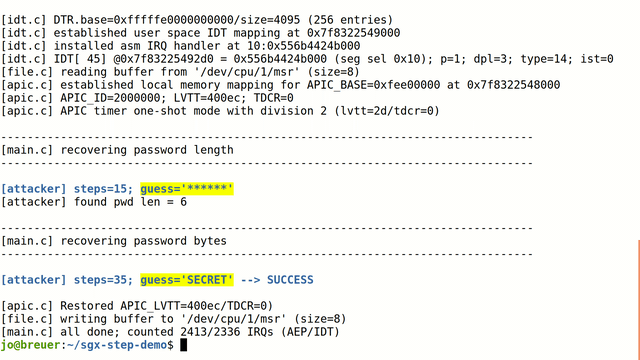
Démo. Le répertoire app/memcmp contient une petite application de démonstration qui
illustre la puissance des attaques SGX-Step en exécutant pas à pas un enclave d'exemple
qui contient une logique de comparaison de mot de passe memcmp subtile et non à temps constant.
Contrairement aux attaques temporelles traditionnelles, notoirement bruyantes, SGX-Step peut
forcer de manière déterministe le mot de passe caractère par caractère en temps linéaire :
Crucial pour la conception de SGX-Step, contrairement aux propositions précédentes de préemption d'enclave, est la création de mappages de mémoire virtuelle en espace utilisateur pour les emplacements de mémoire physique contenant les entrées de table de pages, ainsi que pour les registres de configuration d'E/S mappés en mémoire de l'APIC local et la table de descripteurs d'interruptions (IDT) x86. Cela permet à un processus hôte non fiable et contrôlé par l'attaquant de facilement (i) suivre ou modifier les entrées de table de pages de l'enclave, (ii) configurer la source d'interruption one-shot/périodique du minuteur APIC, (iii) déclencher des interruptions inter-processeurs, et (iv) enregistrer des gestionnaires d'interruptions personnalisés complètement au sein de l'espace utilisateur.
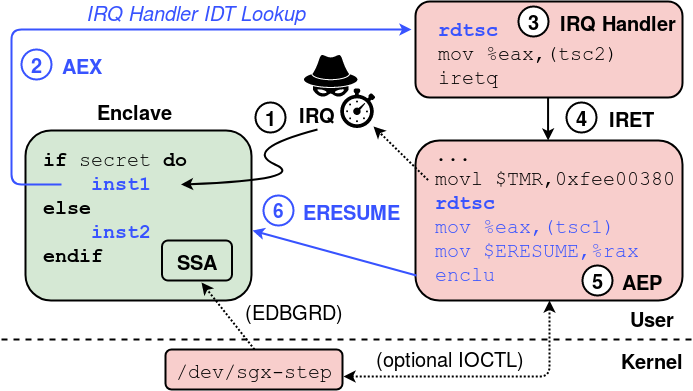
La figure ci-dessus résume la séquence des étapes matérielles et logicielles lors de l'interruption et de la reprise d'une enclave SGX via notre framework.
/proc/self/mem de Linux et
l'instruction EDBGRD).ERESUME.Ce dépôt est organisé comme suit :
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
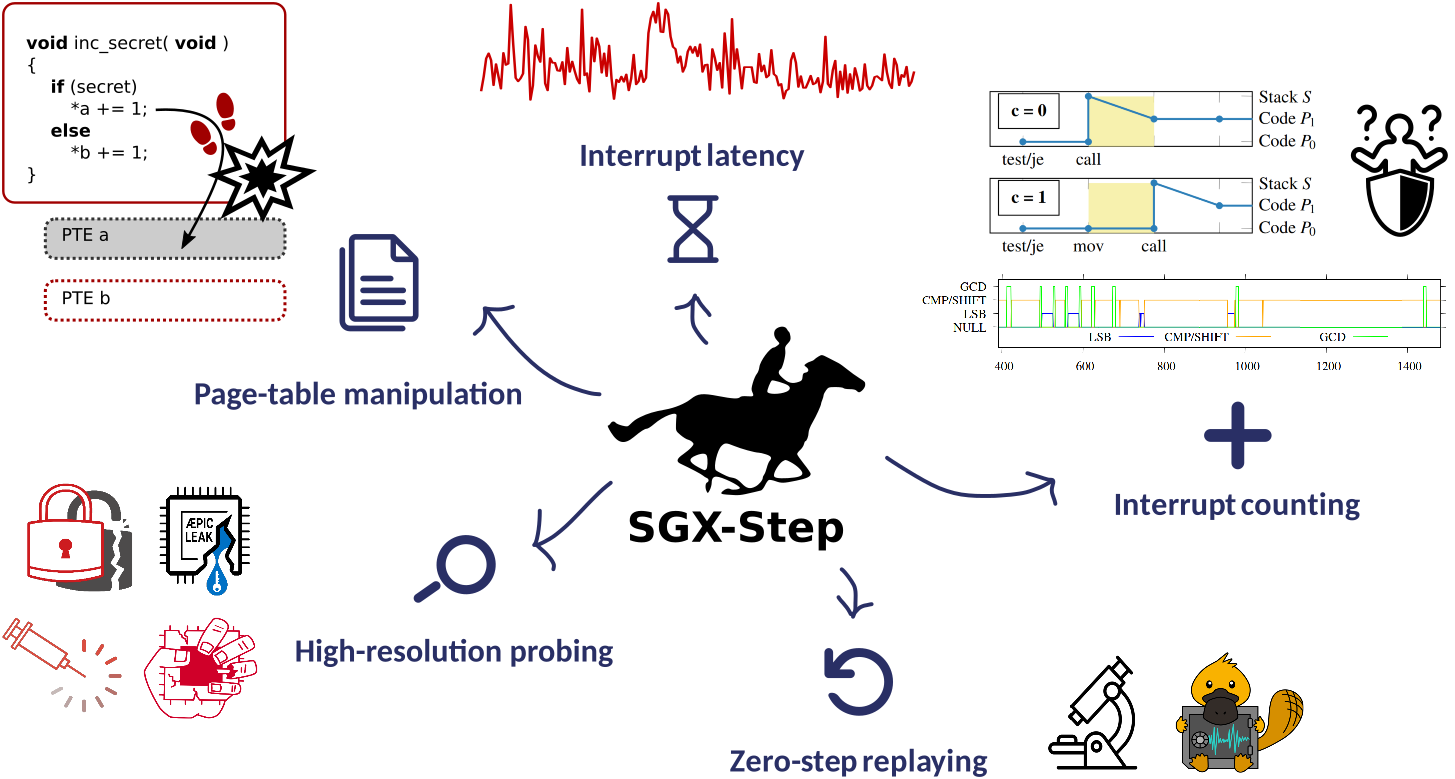
SGX-Step est un framework universel de contrôle d'exécution qui permet l'entrelacement précis des instructions de l'enclave victime avec du code attaquant arbitraire. Certains des principaux cas d'usage du framework SGX-Step sont résumés dans la figure ci-dessous (voir également le bas de ce README pour une liste à jour des publications utilisant SGX-Step).
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
