
caos-os
 digicred-oss/caos-os
Customer Assurance Operating System. Répondez une seule fois aux questionnaires de sécurité que vous envoient vos clients.
authentication-authorizationdefensive-toolsinformation-gathering+2
1
digicred-oss/caos-osCustomer Assurance Operating System. Répondez une seule fois aux questionnaires de sécurité que vous envoient vos clients.
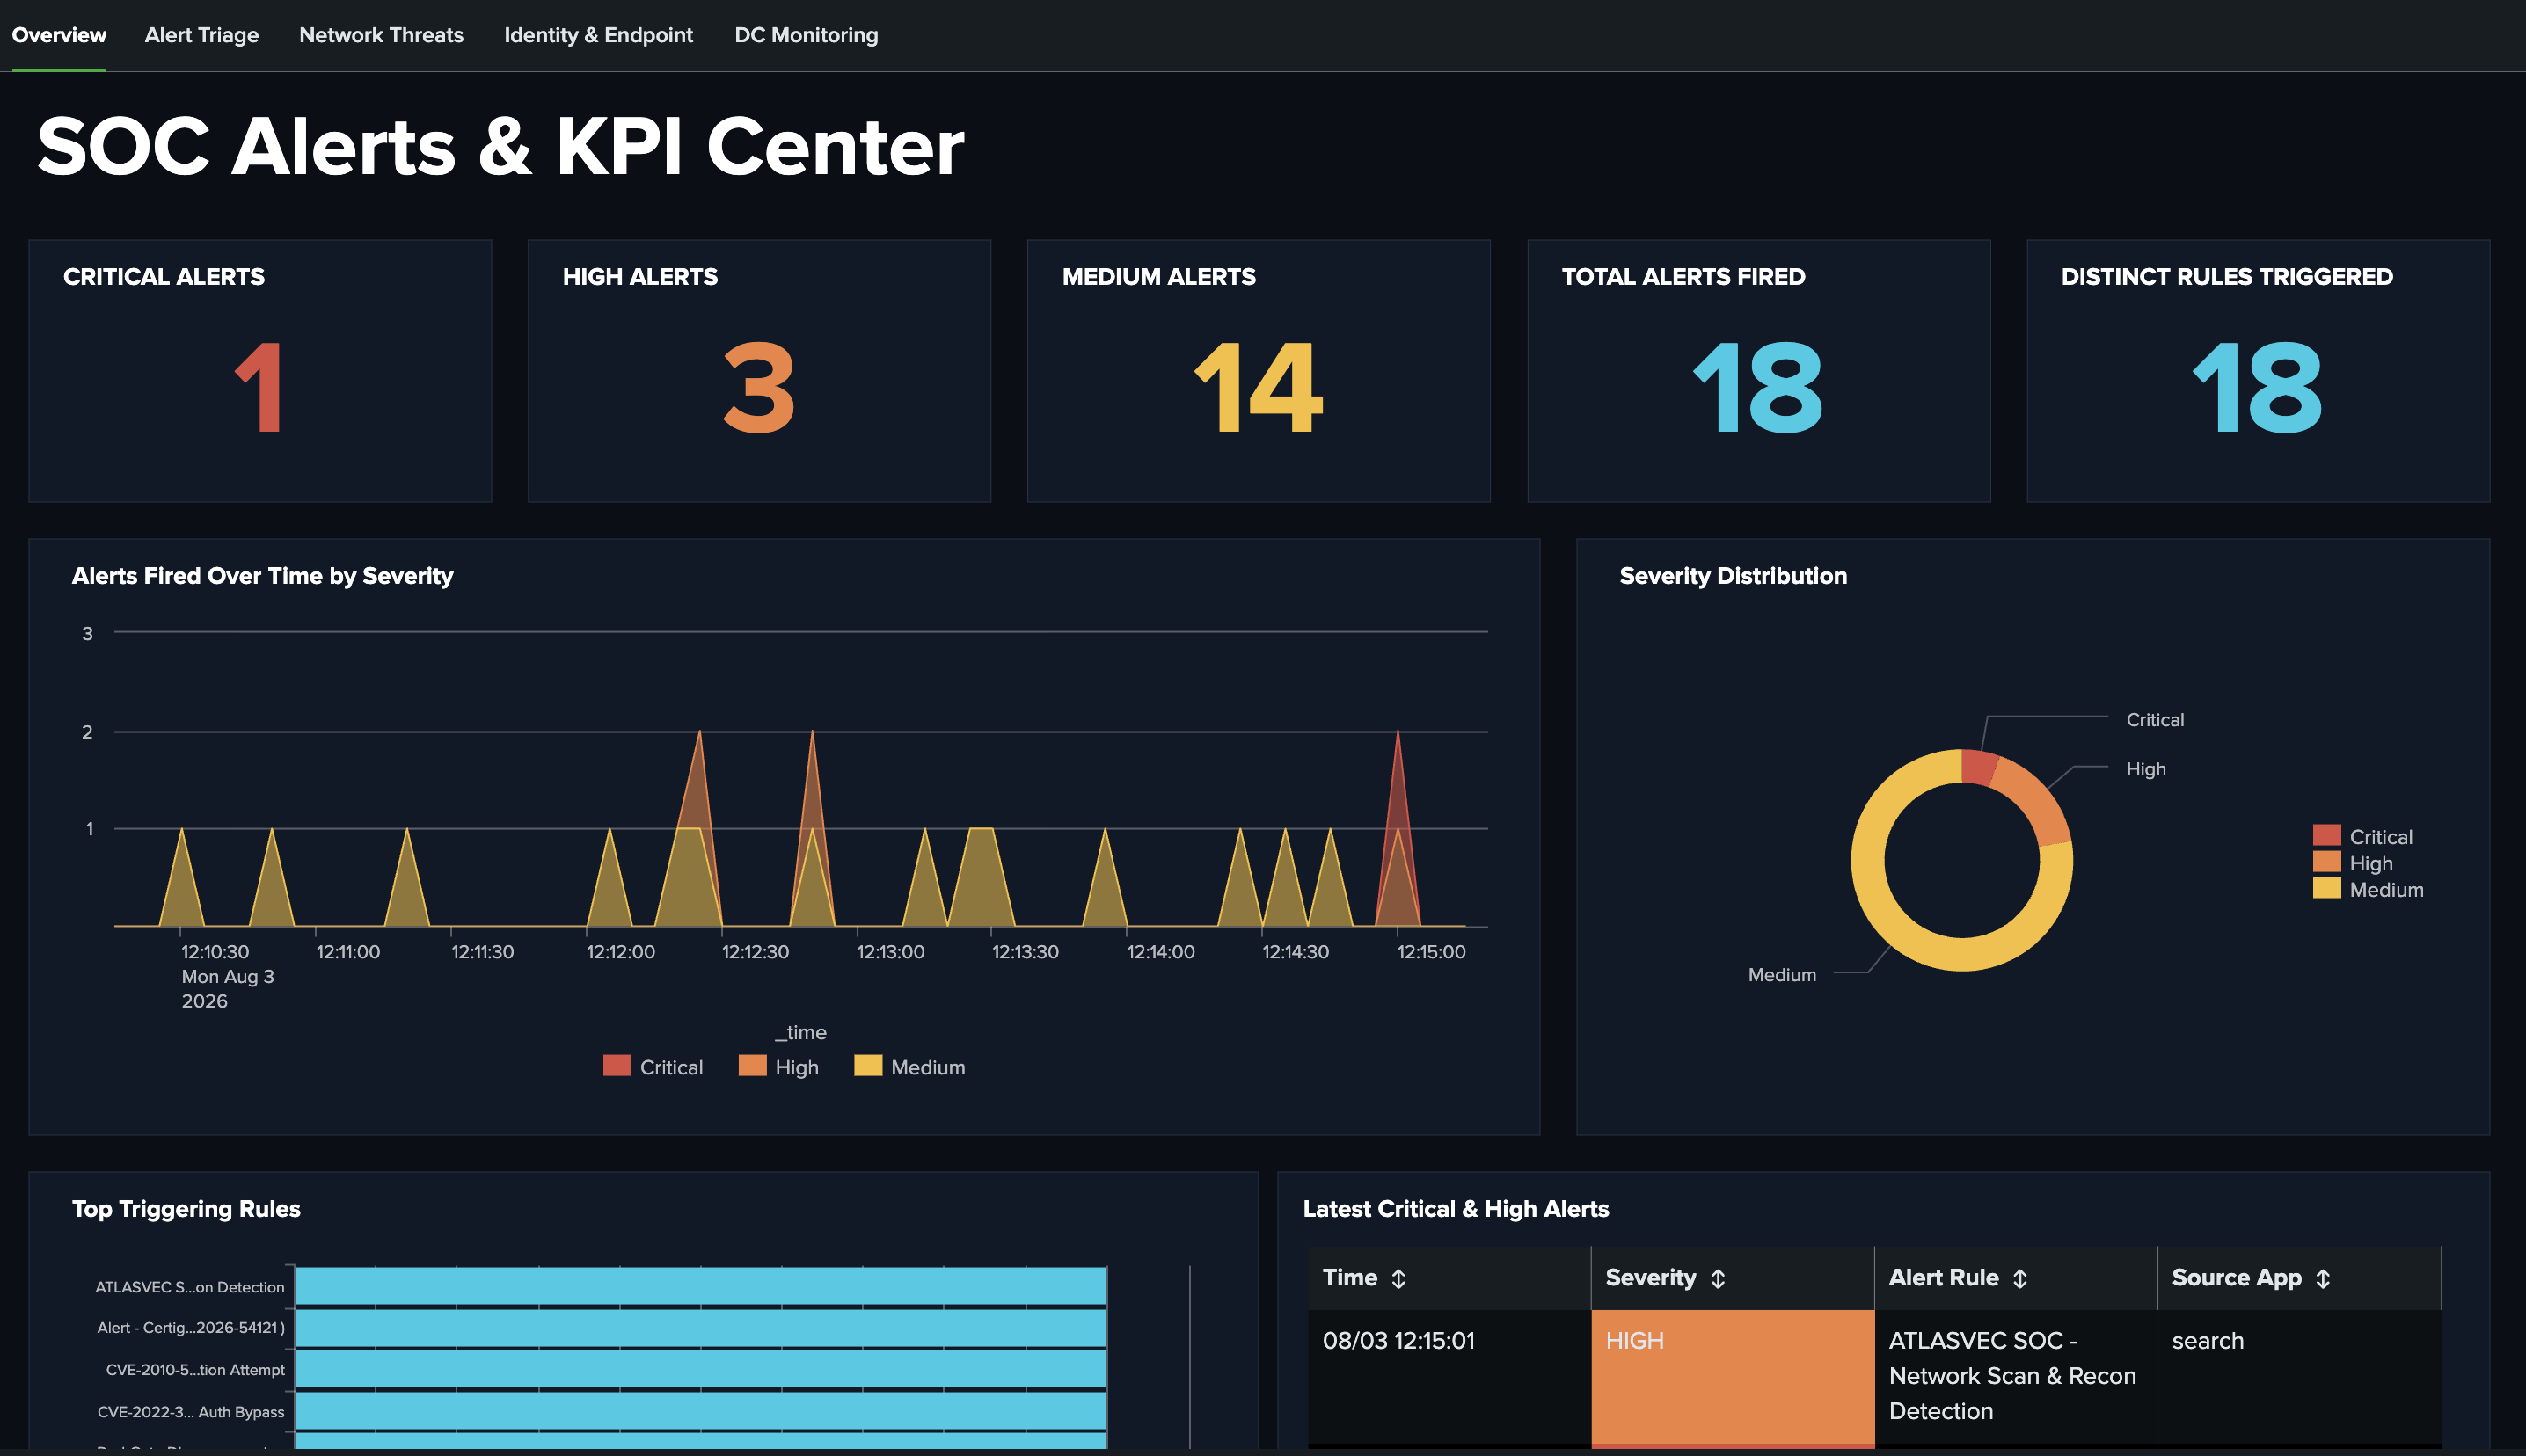 atlasvector/certighost-cve-2026-54121
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…
 portswigger/oauth-scan
Extension Burp Suite utile pour vérifier la sécurité d'OAUTHv2 et d'OpenID
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 cloud-architekt/azuread-attack-defense
Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active…
 scipag/hardeningkitty
HardeningKitty - Vérifie et durcit votre configuration Windows
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 shieldfy/api-security-checklist
Checklist des contre-mesures de sécurité les plus importantes lors de la conception, des tests et de la publication de votre API
 tomasz-lisowski/swicc
Un framework pour créer des cartes à puce (cartes basées sur l'ICC avec contacts).
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 harsh-bothra/securityexplained
#SecurityExplained est une nouvelle série faisant suite au précédent défi d'apprentissage #Learn365. L'objectif de la série #SecurityExplained est de…
 renich/pared
Plan de contrôle léger et sécurisé et tableau de bord web en temps réel en Crystal pour la sécurité des hôtes Linux avec firewalld et NetworkManager.
 portswigger/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
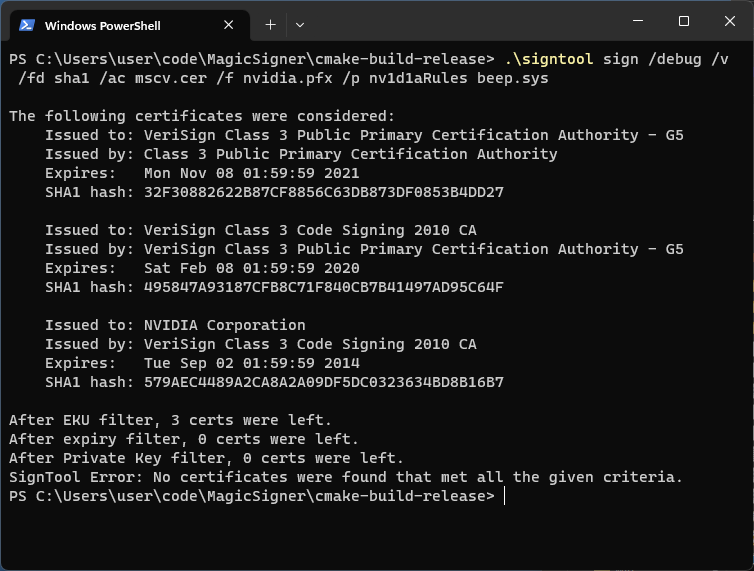 namazso/magicsigner
Signtool pour certificats expirés
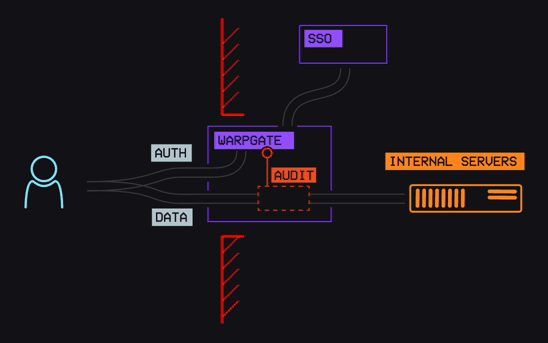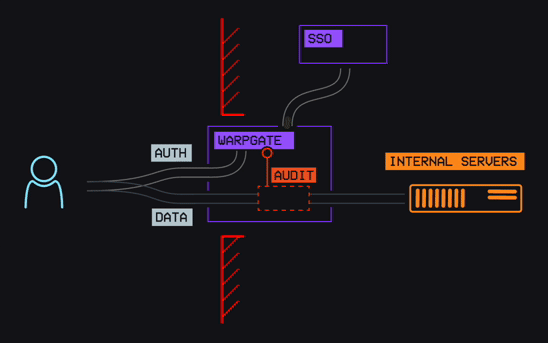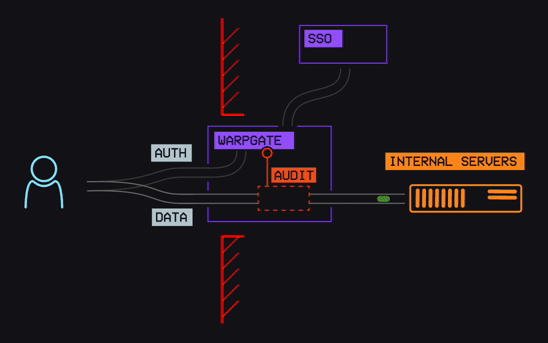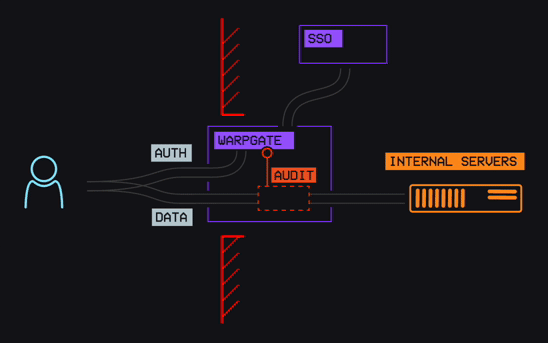 warp-tech/warpgate
Bastion/PAM entièrement transparent pour SSH, HTTPS, Kubernetes, bases de données et RDP/VNC, qui ne nécessite aucun logiciel supplémentaire côté…
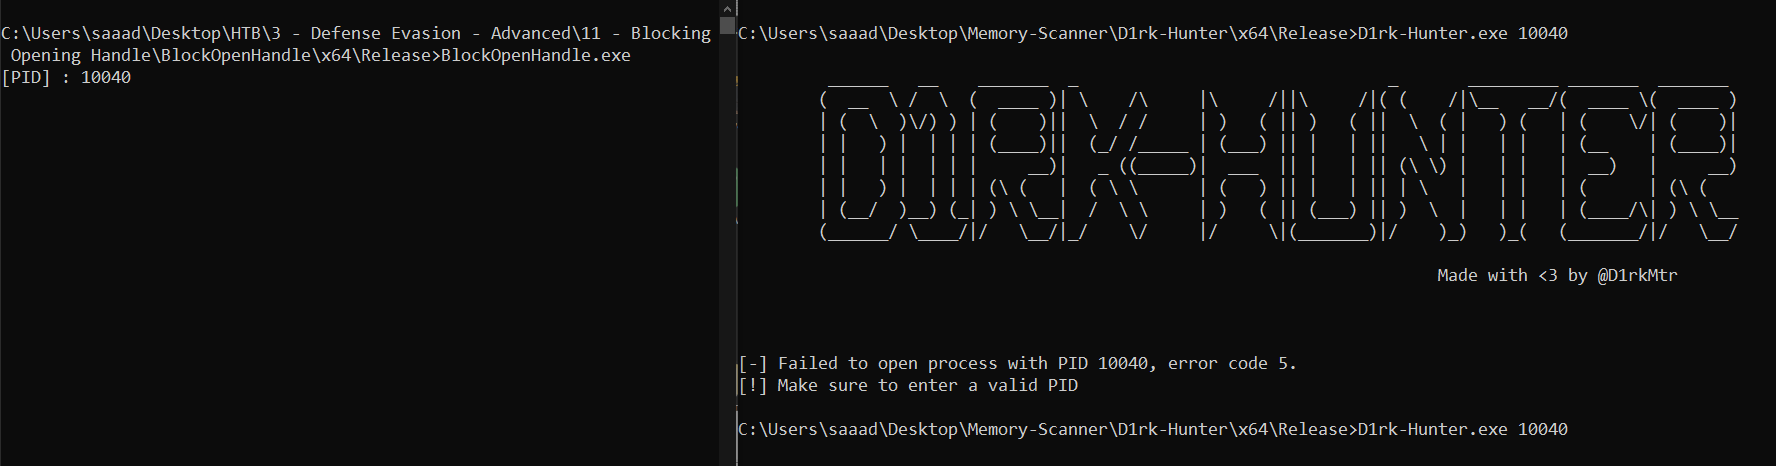 saadahla/blockopenhandle
Bloquez tout processus tentant d'ouvrir un HANDLE sur votre processus, seul SYTEM est autorisé à ouvrir un handle sur votre processus, ce qui vous…
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)