Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/namazso/magicsigner
Authentification et AutorisationOutils DéfensifsRétro-ingénierieRed TeamingAttaque Adversariale
GitHubnamazso/magicsigner

MagicSigner

Signtool pour certificats expirés

Voir le dépôt
5245336il y a 3 ansVérifié par Kitploit
Partager

MagicSigner

DLL de patch pour signtool permettant de signer avec des certificats expirés

Utilisation

Placez simplement XmlLite.dll à côté de signtool.exe

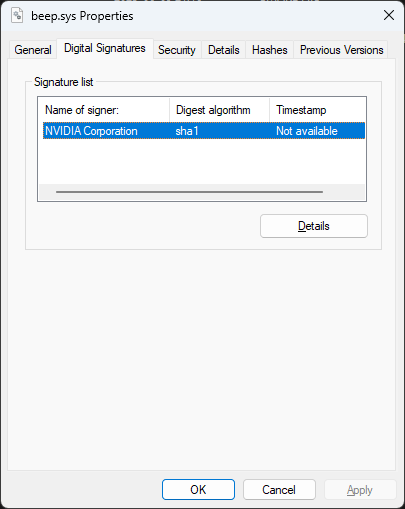
Démo

Avant MagicSigner

image

Après MagicSigner

image image

Solutions alternatives

Vous pouvez aussi simplement reculer l'horloge de votre ordinateur. Cela nécessite toutefois des privilèges administrateur, et a tendance à casser d'autres applications, car cela invalide tous les certificats que les connexions TLS (comme HTTPS) utilisent à ce moment-là.

Comment se défendre contre cela

Appliquez simplement la liste de blocage des pilotes vulnérables de Microsoft qui contient tous les certificats divulgués connus.

Licence

BSD Zero Clause License

Copyright (c) 2023 namazso <[email protected]>

La permission est accordée d'utiliser, copier, modifier et/ou distribuer ce
logiciel dans un but quelconque, avec ou sans frais.

CE LOGICIEL EST FOURNI « TEL QUEL » ET L'AUTEUR DÉCLINE TOUTE GARANTIE
CONCERNANT CE LOGICIEL, Y COMPRIS TOUTE GARANTIE IMPLICITE DE QUALITÉ
MARCHANDE ET D'ADÉQUATION À UN USAGE PARTICULIER. EN AUCUN CAS L'AUTEUR NE
SERA RESPONSABLE DE DOMMAGES PARTICULIERS, DIRECTS, INDIRECTS OU
CONSÉCUTIFS, NI D'AUCUN DOMMAGE QUE CE SOIT RÉSULTANT D'UNE PERTE
D'UTILISATION, DE DONNÉES OU DE PROFITS, QUE CE SOIT DANS LE CADRE D'UNE
ACTION CONTRACTUELLE, D'UNE NÉGLIGENCE OU D'UN AUTRE DÉLIT, DÉCOULANT DE OU
LIÉ À L'UTILISATION OU AUX PERFORMANCES DE CE LOGICIEL.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →