
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
AzureAD-Attack-Defense — Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active Directory) et de la manière dont ils peuvent être atténués ou détectés. | Kitploit
Outils/GitHubGitHub/cloud-architekt/azuread-attack-defense
Authentification et AutorisationOutils DéfensifsAttaques de Mots de PasseAudit de ConfigurationSécurité CloudGestion des Identités et des Accès (IAM)Apprentissage et ÉducationRessources Organisées

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
GitHubcloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active Directory) et de la manière dont ils peuvent être atténués ou détectés.

Voir le dépôt
2.5k36537il y a 14 joursVérifié par Kitploit
Partager

Manuel de jeu d'attaque et de défense pour Microsoft Entra

Cette publication est un recueil de divers scénarios d'attaque courants sur Microsoft Entra et de la manière dont ils peuvent être atténués ou détectés. Tous les scénarios, analyses et commentaires inclus sont basés sur les expériences des contributeurs lors de leurs simulations d'attaque, de leurs exercices pratiques ou de scénarios réels.

Il doit être considéré comme un document vivant, qui sera mis à jour au fur et à mesure de l'évolution des pratiques et des changements dans les techniques d'attaque et de défense. Nous invitons les experts en identité ou en sécurité de la communauté à travailler ensemble sur cette publication et à contribuer avec des mises à jour, des retours, des commentaires ou d'autres ajouts.

Chapitres

  • Password Spray
  • Consent Grant
  • Service Principals in Azure DevOps Pipelines
  • Microsoft Entra Connect Sync Service Account
  • Replay of Primary Refresh (PRT) and other issued tokens
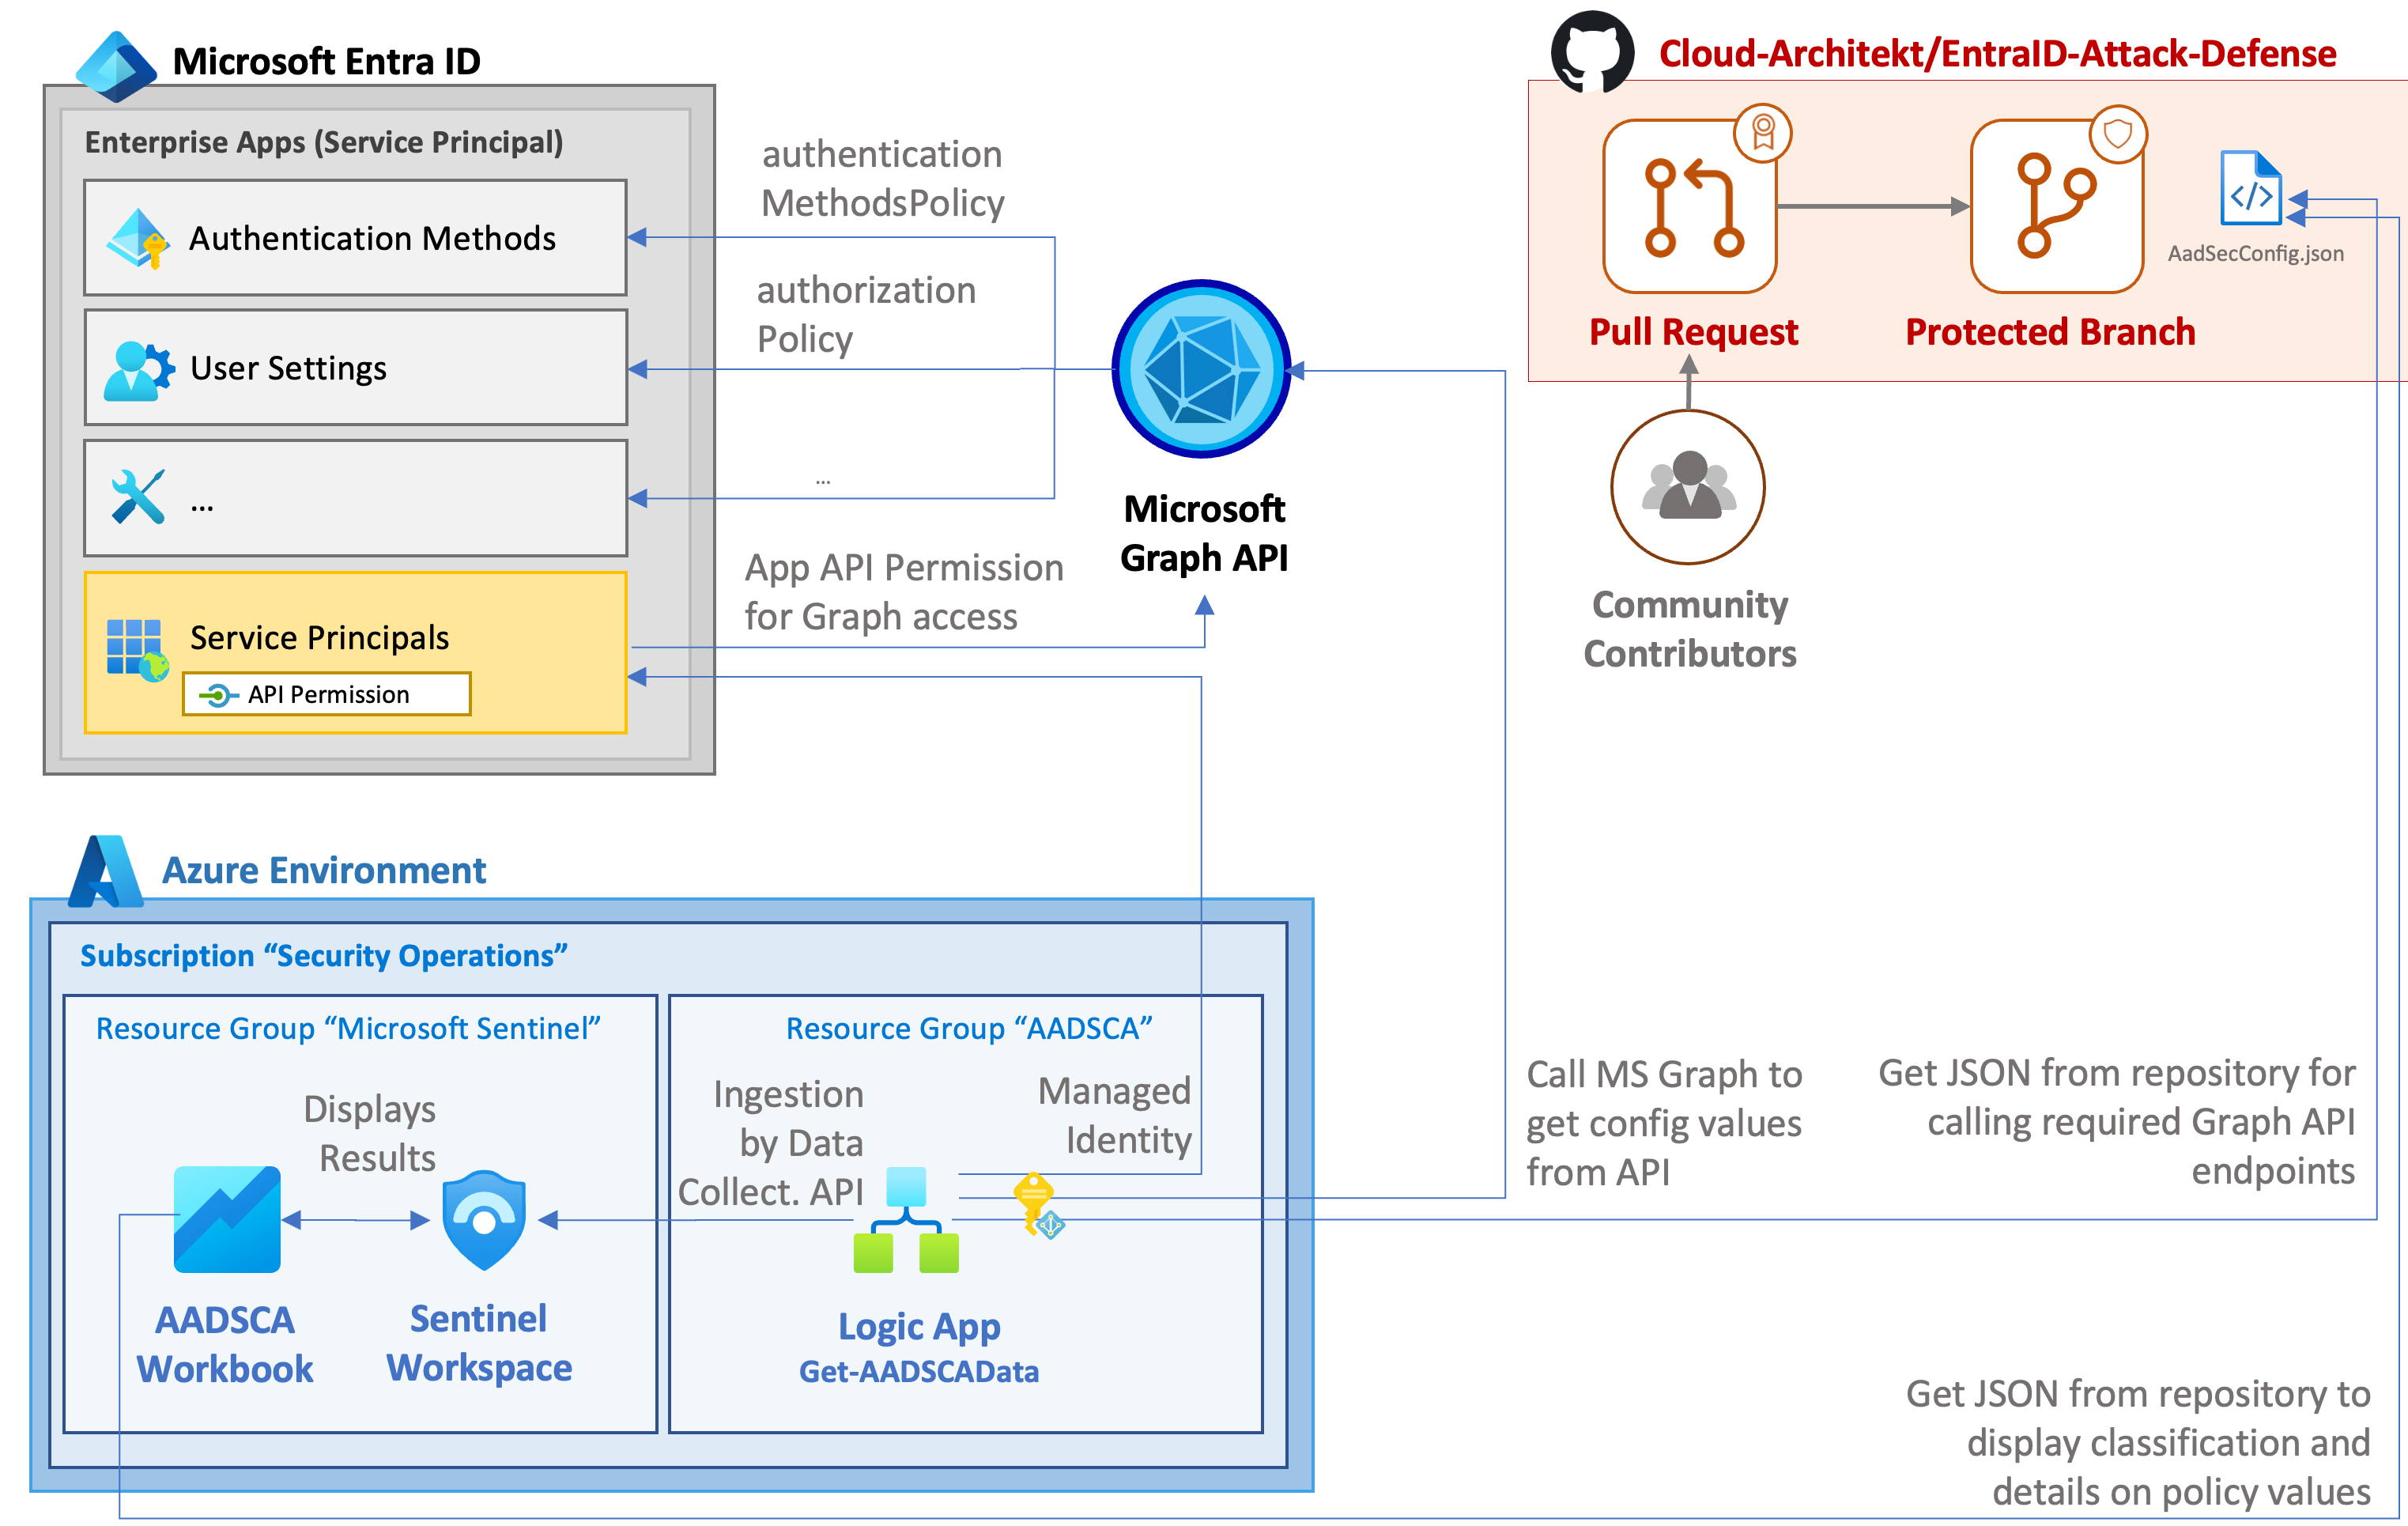
  • Entra ID Security Config Analyzer (EIDSCA)
  • Adversary-in-the-Middle (AiTM) Attacks
  • Microsoft Entra Connect Sync Application-based Authentication
  • Agent Identities
Annexe :
  • Overview of Identity Security Monitoring in Microsoft Cloud
  • How to prevent lateral movement to Entra ID when your Active Directory has fallen

Dans tous les chapitres, nous suivons la même ligne directrice concernant la structure des chapitres. Lors de la lecture, vous pouvez vous attendre à trouver :

  • Description des scénarios d'attaque courants dans chaque scénario
  • Détection des attaques en s'appuyant sur la pile de sécurité Microsoft
  • Atténuation de l'attaque et instructions sur la façon d'améliorer la posture de sécurité de votre environnement en fonction de la portée du chapitre
  • Correspondance des scénarios d'attaque et des capacités de détection avec les Tactiques, Techniques et Procédures (TTP) du MITRE ATT&CK Framework

Les sections suivantes contiennent une brève description de chaque chapitre du « Manuel de jeu d'attaque et de défense pour Microsoft Entra ».

Contexte

L'idée initiale de créer le « Manuel de jeu d'attaque et de défense pour Microsoft Entra » est venue de Thomas Naunheim. Notre premier appel Teams a eu lieu quelque part à l'automne 2020, où Thomas a présenté l'idée et elle a été immédiatement adoptée.

Le premier chapitre portait sur l'attaque « Password Spray », où nous nous sommes concentrés fortement sur le mécanisme de détection d'Entra ID Protection (anciennement connu sous le nom d'Azure AD Identity Protection) pour détecter les attaques de type « password spray ». Au cours du premier chapitre, nous avons appris que le temps calendaire nécessaire pour finaliser la recherche pouvait être considérablement plus long que prévu en raison de la complexité de la recherche et des différents angles d'approche. La délimitation du périmètre, comme dans tout type de travail de projet, est extrêmement importante.
Auteurs


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

Contributeurs et relecteurs


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖
Télécharger l’outil