Detect_polyfill_CVE-2024-38537-

Voici un script Python qui vérifie si le domaine polyfill.io est présent dans l'en-tête Content Security Policy (CSP) d'une application web donnée.

Voici un script Python qui vérifie si le domaine polyfill.io est présent dans l'en-tête Content Security Policy (CSP) d'une application web donnée.

Reproducteur pour CVE-2026-48204 : injection d'en-tête gridfs.* dans camel-mongodb-gridfs d'Apache Camel, permettant de remplacer l'opération GridFS…

La suite collaborative de pentest pour applications web.

Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…

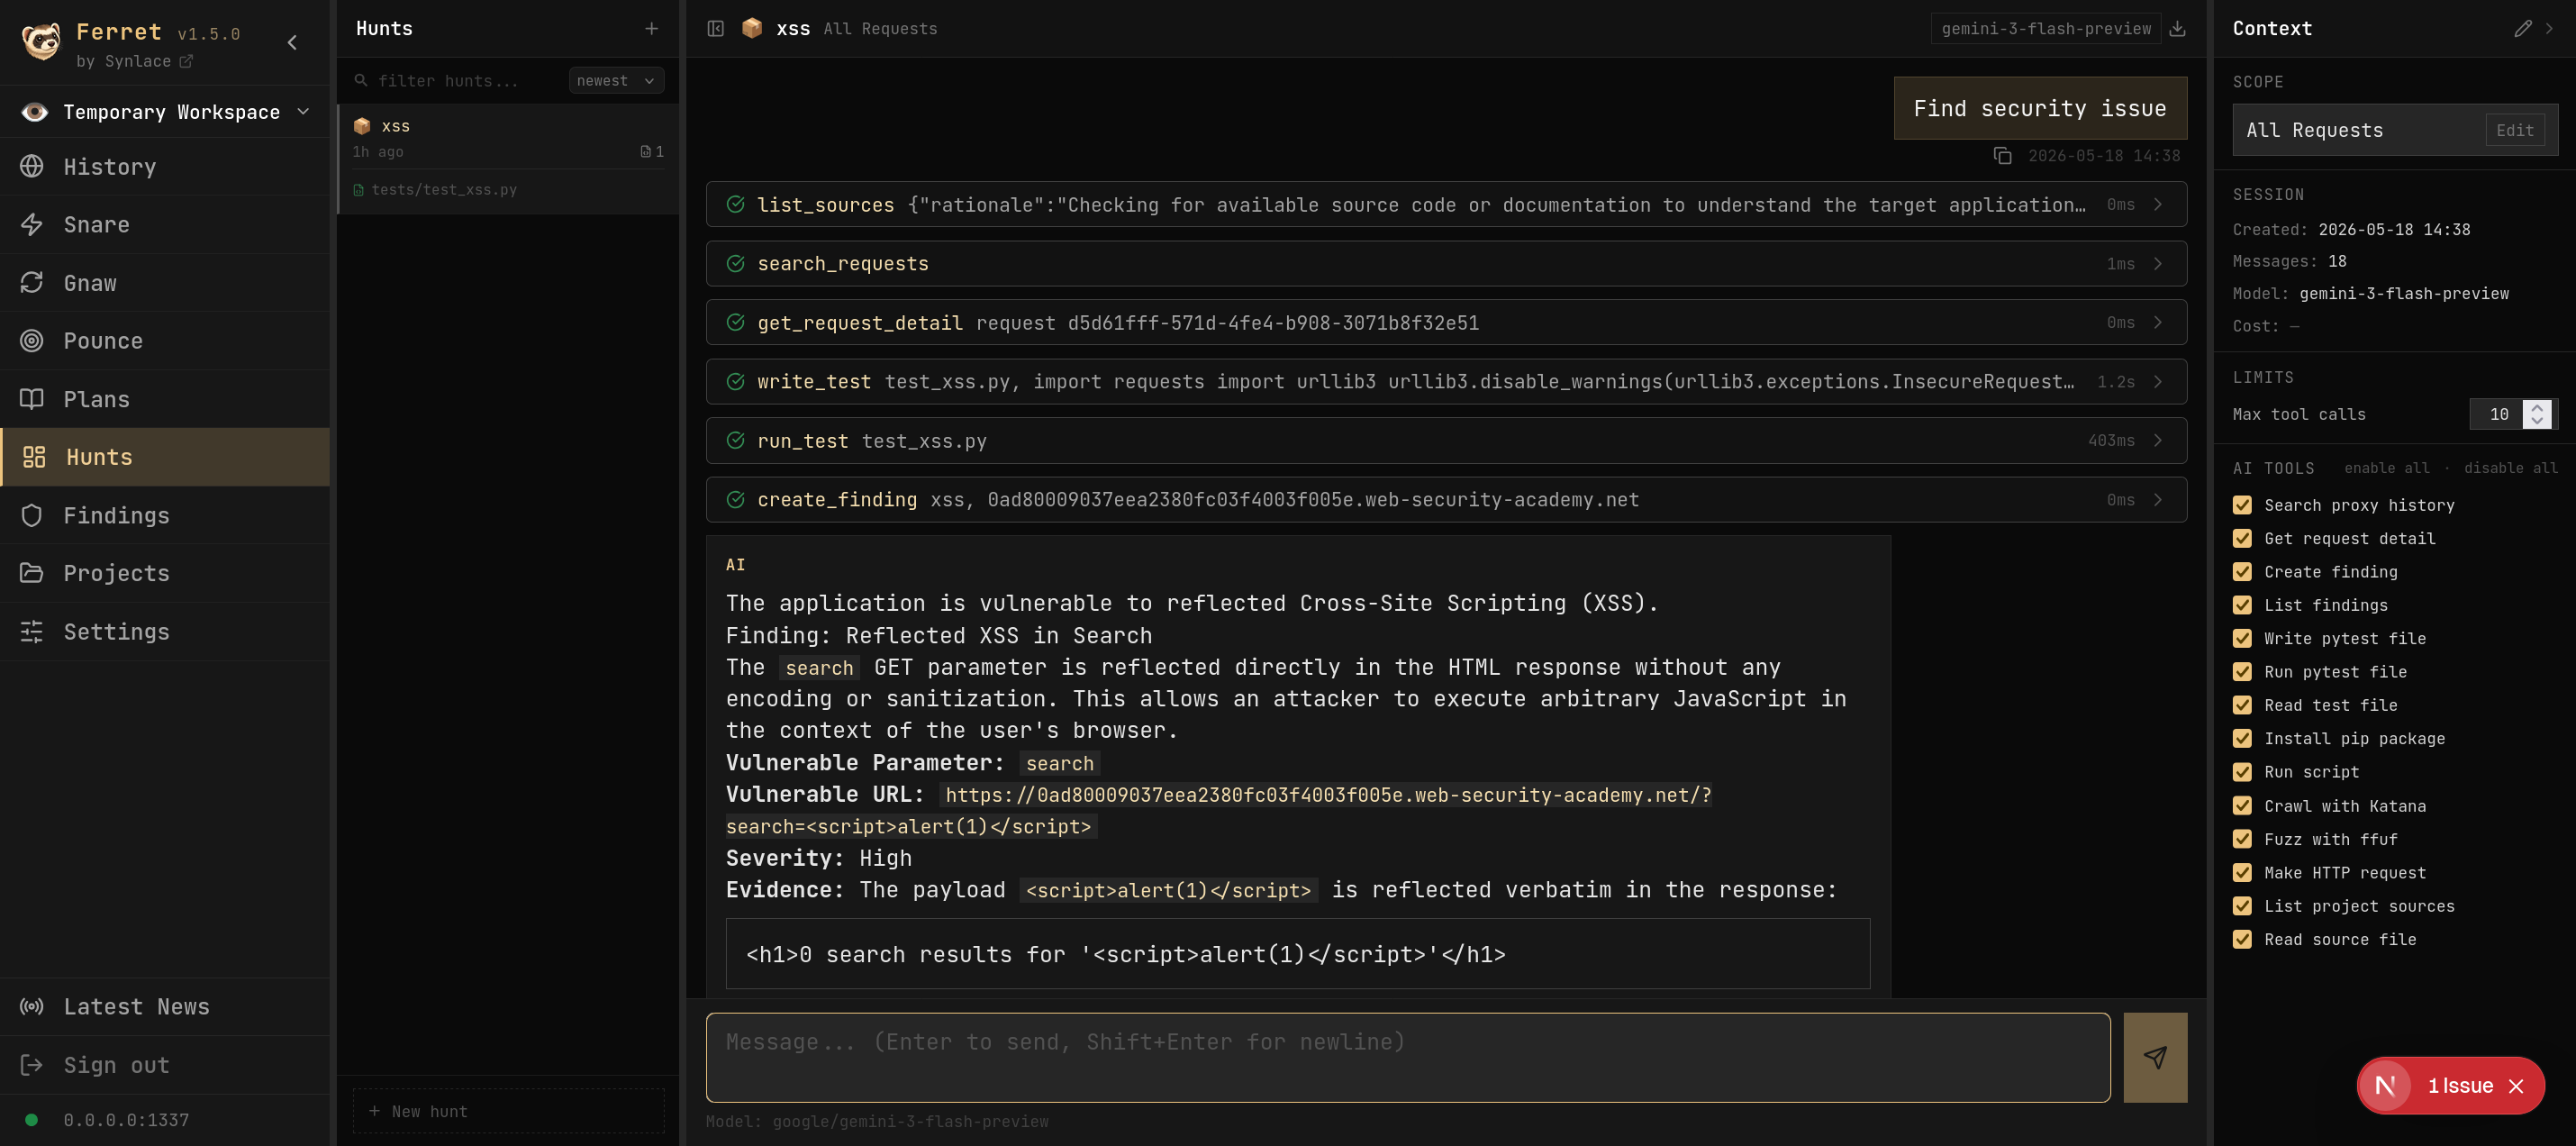
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.

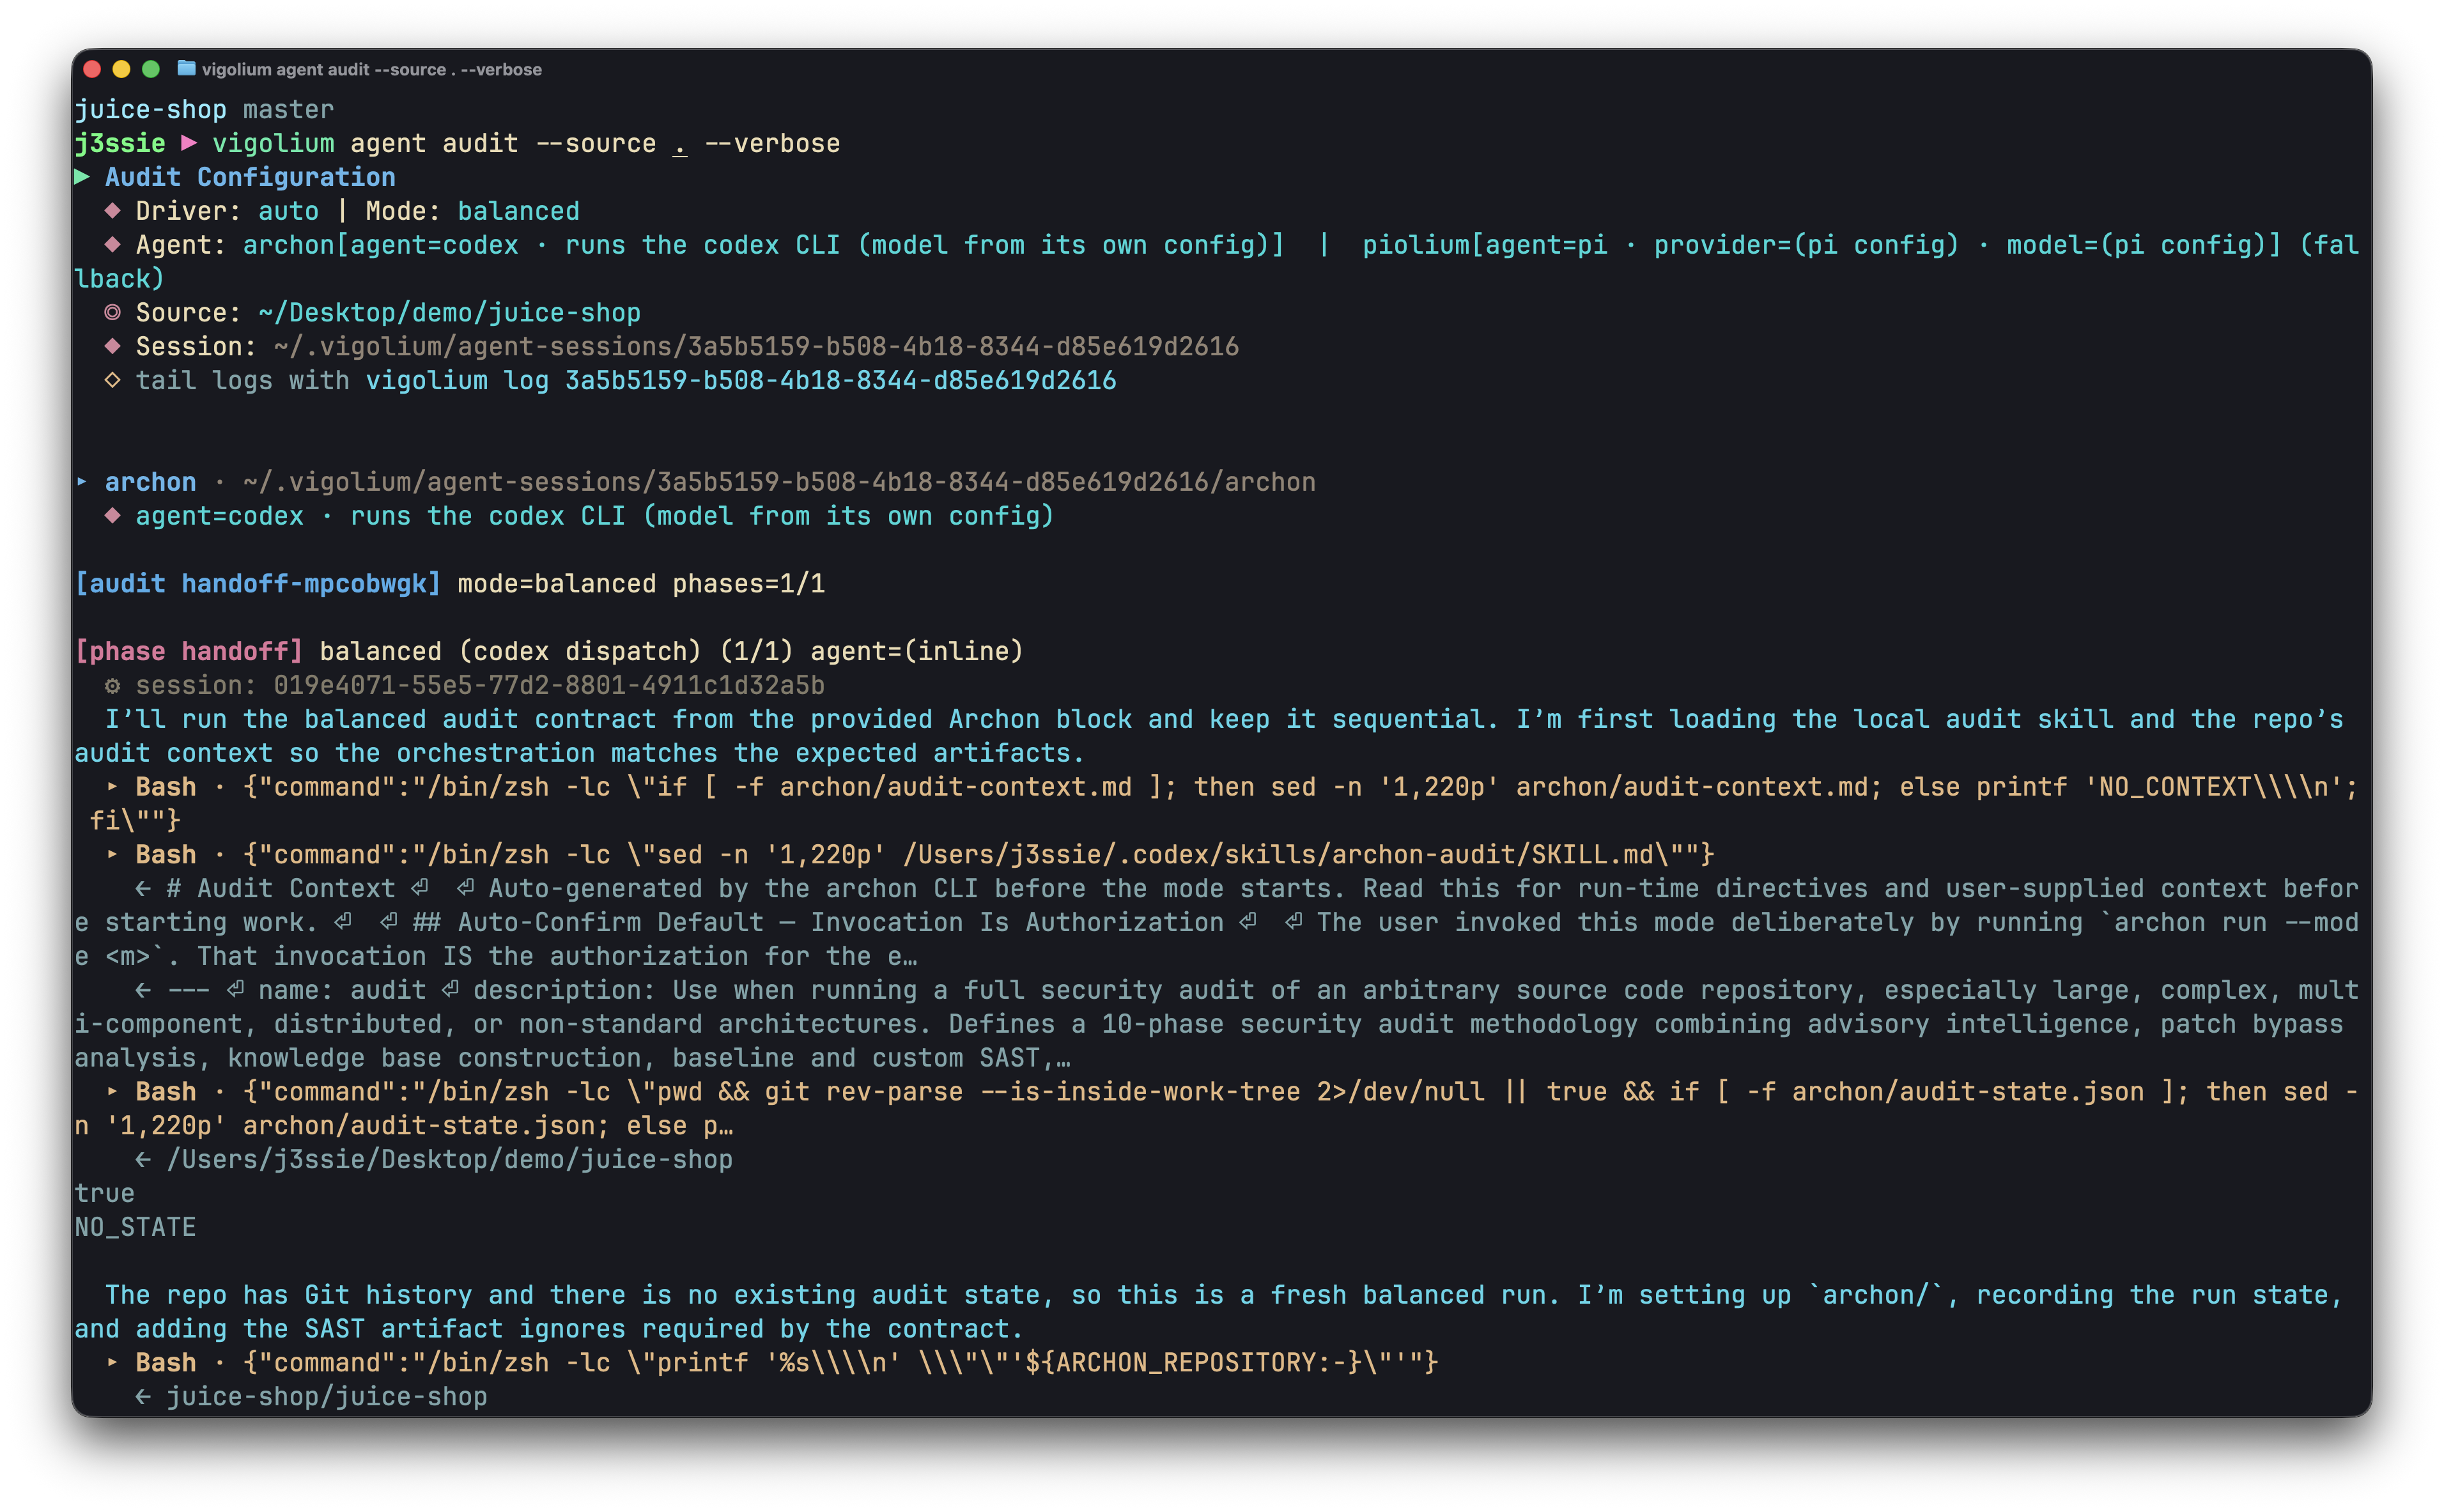
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision

Auditeur de sécurité par sondes actives sans clé pour Directus CMS. Démontre l'exposition des données des rôles publics, l'énumération…

Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…

Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management

Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.

Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…

opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis

Abdal CVE-2026-63030 est un scanner de vulnérabilités WordPress professionnel conçu pour détecter l'exposition à CVE-2026-63030 grâce à l'analyse des…

Automatisation d'API REST pour Burp Suite Community Edition. Extension Java prête à l'emploi exposant des endpoints send/repeat/history sur une API…

Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…

Proxy MITM open-source pour intercepter, inspecter et simuler le trafic réseau.

Un framework de hooking d'API pour intercepter et surveiller les applications Windows

Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…