
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
strix — Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application. | Kitploit
Outils/GitHubGitHub/usestrix/strix
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceScanners de VulnérabilitésFrameworks d'ExploitationAnalyse de CodeExploitation d'Applications WebTests de Sécurité des APITests d'IntrusionDevSecOpsApprentissage et ÉducationRed TeamingSécurité de l'IA
51.1k5.5k712il y a 14h 29mVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager
GitHubusestrix/strix

strix

Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
Voir le dépôtSite web

Bannière Strix

Strix

L'outil de pentesting IA open-source. Des hackers IA autonomes qui trouvent et corrigent les vulnérabilités de votre application.


Docs Site web

Strix Cloud Essayer Strix Enterprise

Étoiles GitHub Licence Version PyPI

Rejoindre Discord Suivre sur X

usestrix%2Fstrix | Trendshift usestrix/strix | Trendshift

[!TIP] Nouveau ! Strix s'intègre de manière transparente avec GitHub Actions et les pipelines CI/CD. Analysez automatiquement les vulnérabilités à chaque pull request et bloquez le code non sécurisé avant qu'il n'atteigne la production - Commencez sans configuration requise.


Présentation de Strix

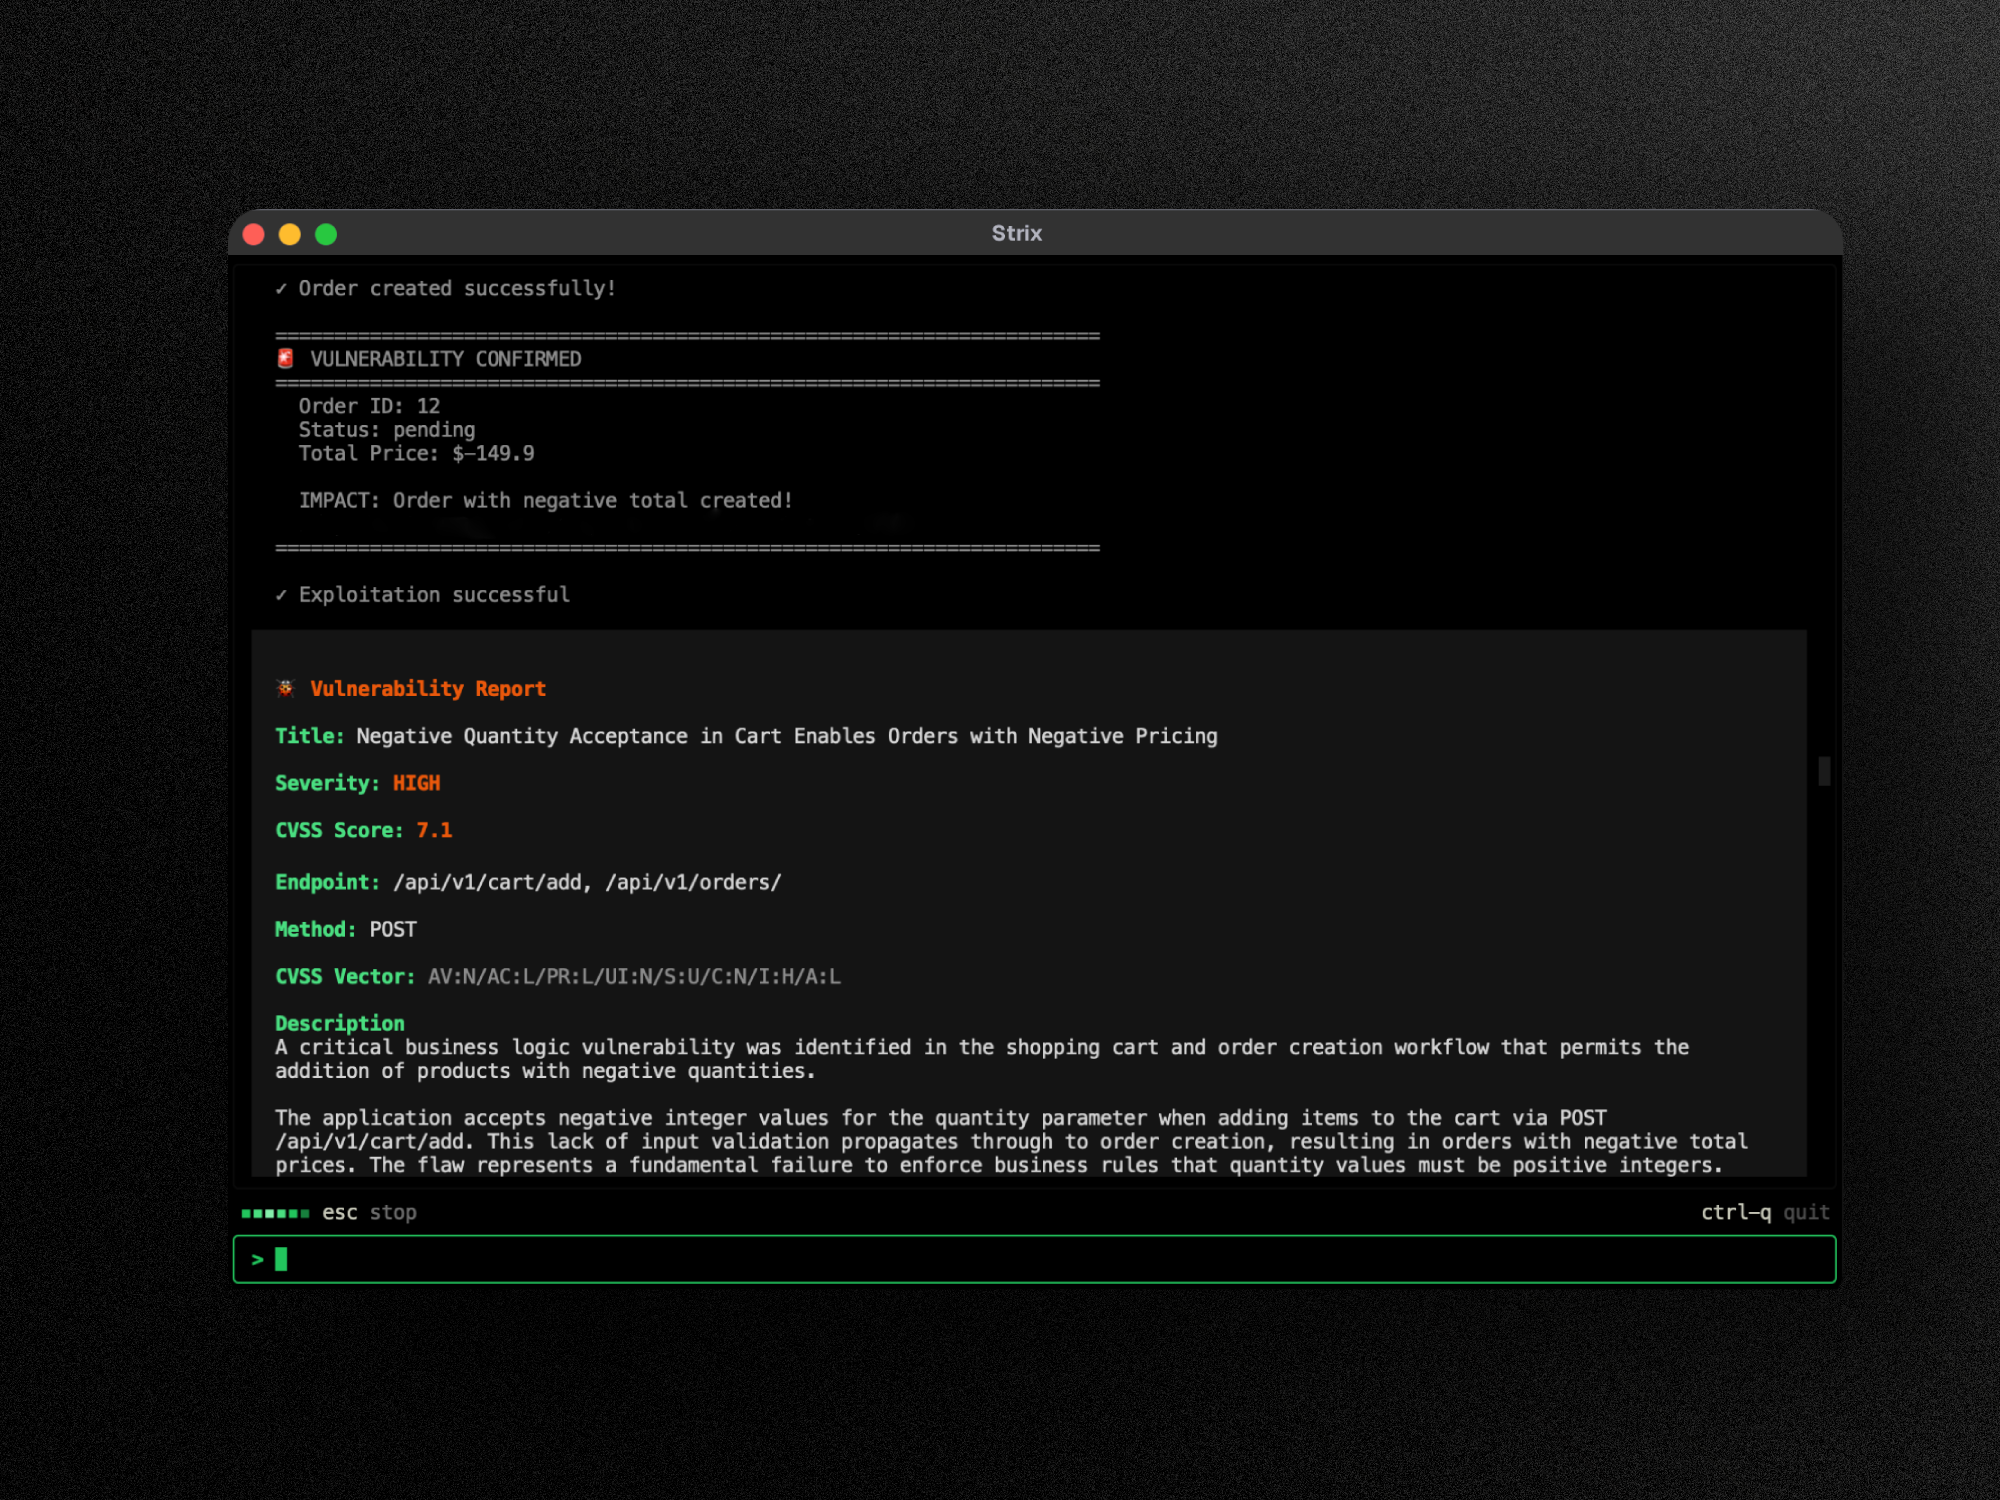
Strix est constitué d'agents autonomes de tests d'intrusion par IA qui agissent comme de véritables hackers - ils exécutent votre code dynamiquement, trouvent les vulnérabilités et les valident au moyen de véritables preuves de concept. Conçu pour les développeurs et les équipes de sécurité qui ont besoin de tests de sécurité rapides et précis, sans la charge des tests d'intrusion manuels ni les faux positifs des outils d'analyse statique.

Capacités clés :
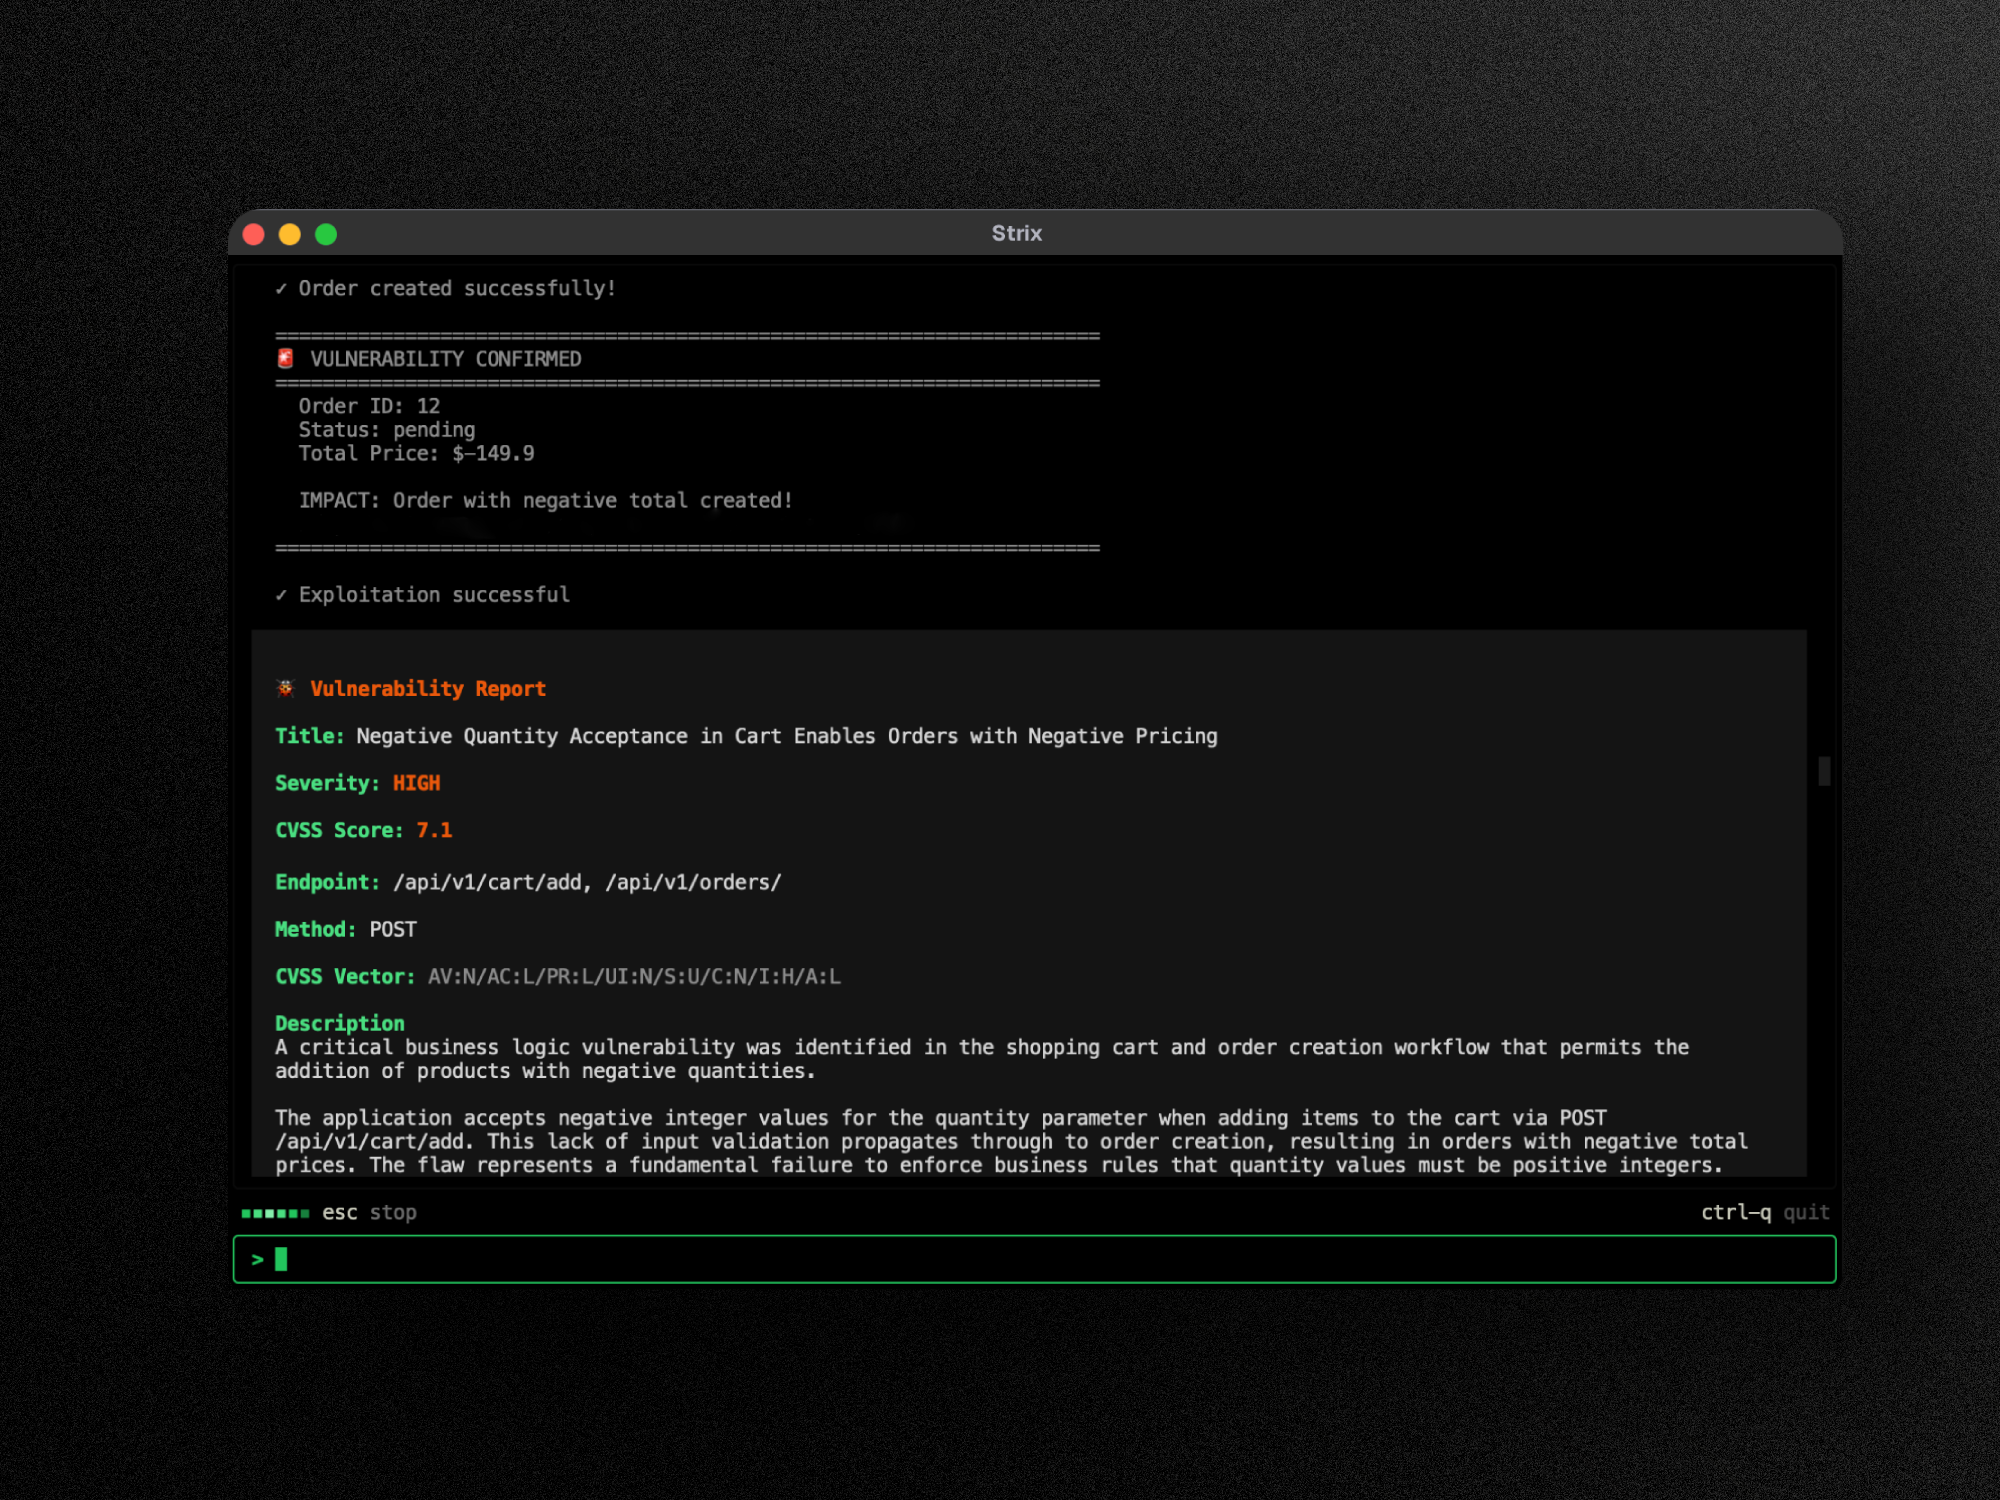
  • Boîte à outils complète de pentesting - reconnaissance, exploitation et validation prêtes à l'emploi
  • Orchestration multi-agents - des équipes de pentesters IA qui collaborent et passent à l'échelle
  • Validation réelle des exploits - des PoC fonctionnels, et non les faux positifs des scanners de vulnérabilités classiques
  • CLI pensée pour les développeurs - des résultats exploitables avec des conseils de remédiation
  • Correction automatique et rapports - génération de correctifs et de rapports de pentest conformes

Démo Strix

Cas d'usage

  • Tests de sécurité applicative - Détectez et validez les vulnérabilités critiques dans vos applications
  • Tests d'intrusion rapides - Réalisez des tests d'intrusion en quelques heures, et non en semaines, avec des rapports de conformité
  • Automatisation du bug bounty - Automatisez la recherche de bug bounty et générez des PoC pour un signalement plus rapide
  • Intégration CI/CD - Exécutez des tests dans la CI/CD pour bloquer les vulnérabilités avant qu'elles n'atteignent la production

🚀 Démarrage rapide

Prérequis :

  • Docker (en cours d'exécution)
  • Une clé API LLM provenant de n'importe quel fournisseur pris en charge (OpenAI, Anthropic, Google, etc.)

Installation et premier scan

# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory

[!NOTE] Le premier lancement télécharge automatiquement l'image Docker du bac à sable. Les résultats sont enregistrés dans strix_runs/<run-name>

Mise à jour

# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash

Installé avec pipx, uv ou pip ? strix --update affiche la commande de mise à niveau correspondante à la place (pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent). Strix affiche également une notification avec la bonne commande lorsqu'une nouvelle version est disponible.


Façons d'exécuter Strix

  • Open Source - gratuit, s'exécute localement avec Docker et votre propre clé LLM. Démarrage rapide
  • Strix Cloud - aucune configuration, résultats validés, correction automatique en un clic et revues de PR. Lancer un pentest →
  • Enterprise - SSO, rapports prêts pour la conformité, déploiement VPC ou auto-hébergé. Essayer Strix Enterprise →

☁️ Strix Cloud

Essayez la plateforme de tests d'intrusion full-stack Strix sur app.strix.ai - inscrivez-vous gratuitement, connectez vos dépôts et domaines, et lancez un pentest en quelques minutes.

  • Résultats validés avec PoC - chaque vulnérabilité inclut un exploit proof-of-concept fonctionnel et les étapes de reproduction
  • Correction automatique en un clic - correctifs de sécurité générés par IA sous forme de pull requests prêtes à être fusionnées
  • Pentesting continu - analyse de vulnérabilités toujours active qui suit le rythme de vos déploiements
  • Intégrations DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear et pipelines CI/CD
  • Apprentissage continu - une IA qui s'appuie sur les résultats passés, s'adapte à votre base de code et réduit les faux positifs au fil du temps

Lancer un pentest →

🏢 Enterprise

Bénéficiez de la même expérience Strix avec des contrôles de niveau entreprise : SSO (SAML/OIDC), rapports de tests d'intrusion personnalisés prêts pour la conformité (SOC 2, ISO 27001, PCI DSS), support dédié et SLA, options de déploiement personnalisées (VPC ou auto-hébergé), prise en charge du modèle BYOK, et agents de pentesting IA adaptés et optimisés pour votre environnement.

Télécharger l’outil