
La suite collaborative de pentest pour applications web.
Le proxy MITM collaboratif pour les testeurs de sécurité.
Capturez le trafic HTTP, annotez les requêtes avec l'IA, lancez des sessions de chasse, rejouez le trafic et suivez les constatations depuis une seule interface.



Démarrage rapide · Fonctionnalités · Captures d'écran · Configuration · Sécurité · Contribuer
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # optional
just up
Ou utilisez Docker Compose directement :
docker compose up --build -d
| Service | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Proxy | 127.0.0.1:1337 |
Ouvrez :
http://localhost:3000
L'assistant de configuration initiale vous demandera de définir un mot de passe et de choisir un fournisseur d'IA.
justFerret est un proxy d'interception HTTP assisté par IA conçu pour les testeurs de sécurité.
Pointez votre navigateur, outil CLI ou flux de test vers :
127.0.0.1:1337
Ferret capture les requêtes et réponses, les stocke localement, annote le trafic avec l'IA et vous offre des outils pour rejouer, modifier, tester et transformer les comportements intéressants en constatations.
Il est conçu pour les flux de travail où vous voulez plus qu'un proxy passif : vous voulez quelque chose qui vous aide à réfléchir, tester et documenter au fur et à mesure.
| Fonctionnalité | Description |
|---|---|
| Proxy d'interception | Capture le trafic HTTP et HTTPS via mitmproxy. |
| Historique des requêtes | Parcourez, filtrez, inspectez et rejouez le trafic capturé. |
| Annotations IA | Enrichissez les requêtes avec un contexte pertinent pour la sécurité. |
| Chasses | Lancez des sessions de chasse assistées par IA sur le trafic capturé. |
| Constatations | Suivez les vulnérabilités avec sévérité, hôte, type, preuves et statut. |
| Snare | Interceptez et modifiez les requêtes ou réponses en cours de route. |
| Gnaw | Onglets de type repeater pour modifier et renvoyer des requêtes HTTP. |
| Espaces de travail | Répertoires scripts/, tests/ et notes/ par session. |
| Projets | Sépare l'historique des requêtes, les constatations, les espaces de travail et les clés API. |
| Authentification | Connexion par mot de passe, cookies de session, accès facultatif par clé API et 2FA TOTP. |
| Stockage local d'abord | Données stockées dans SQLite dans un répertoire local monté par liaison. |
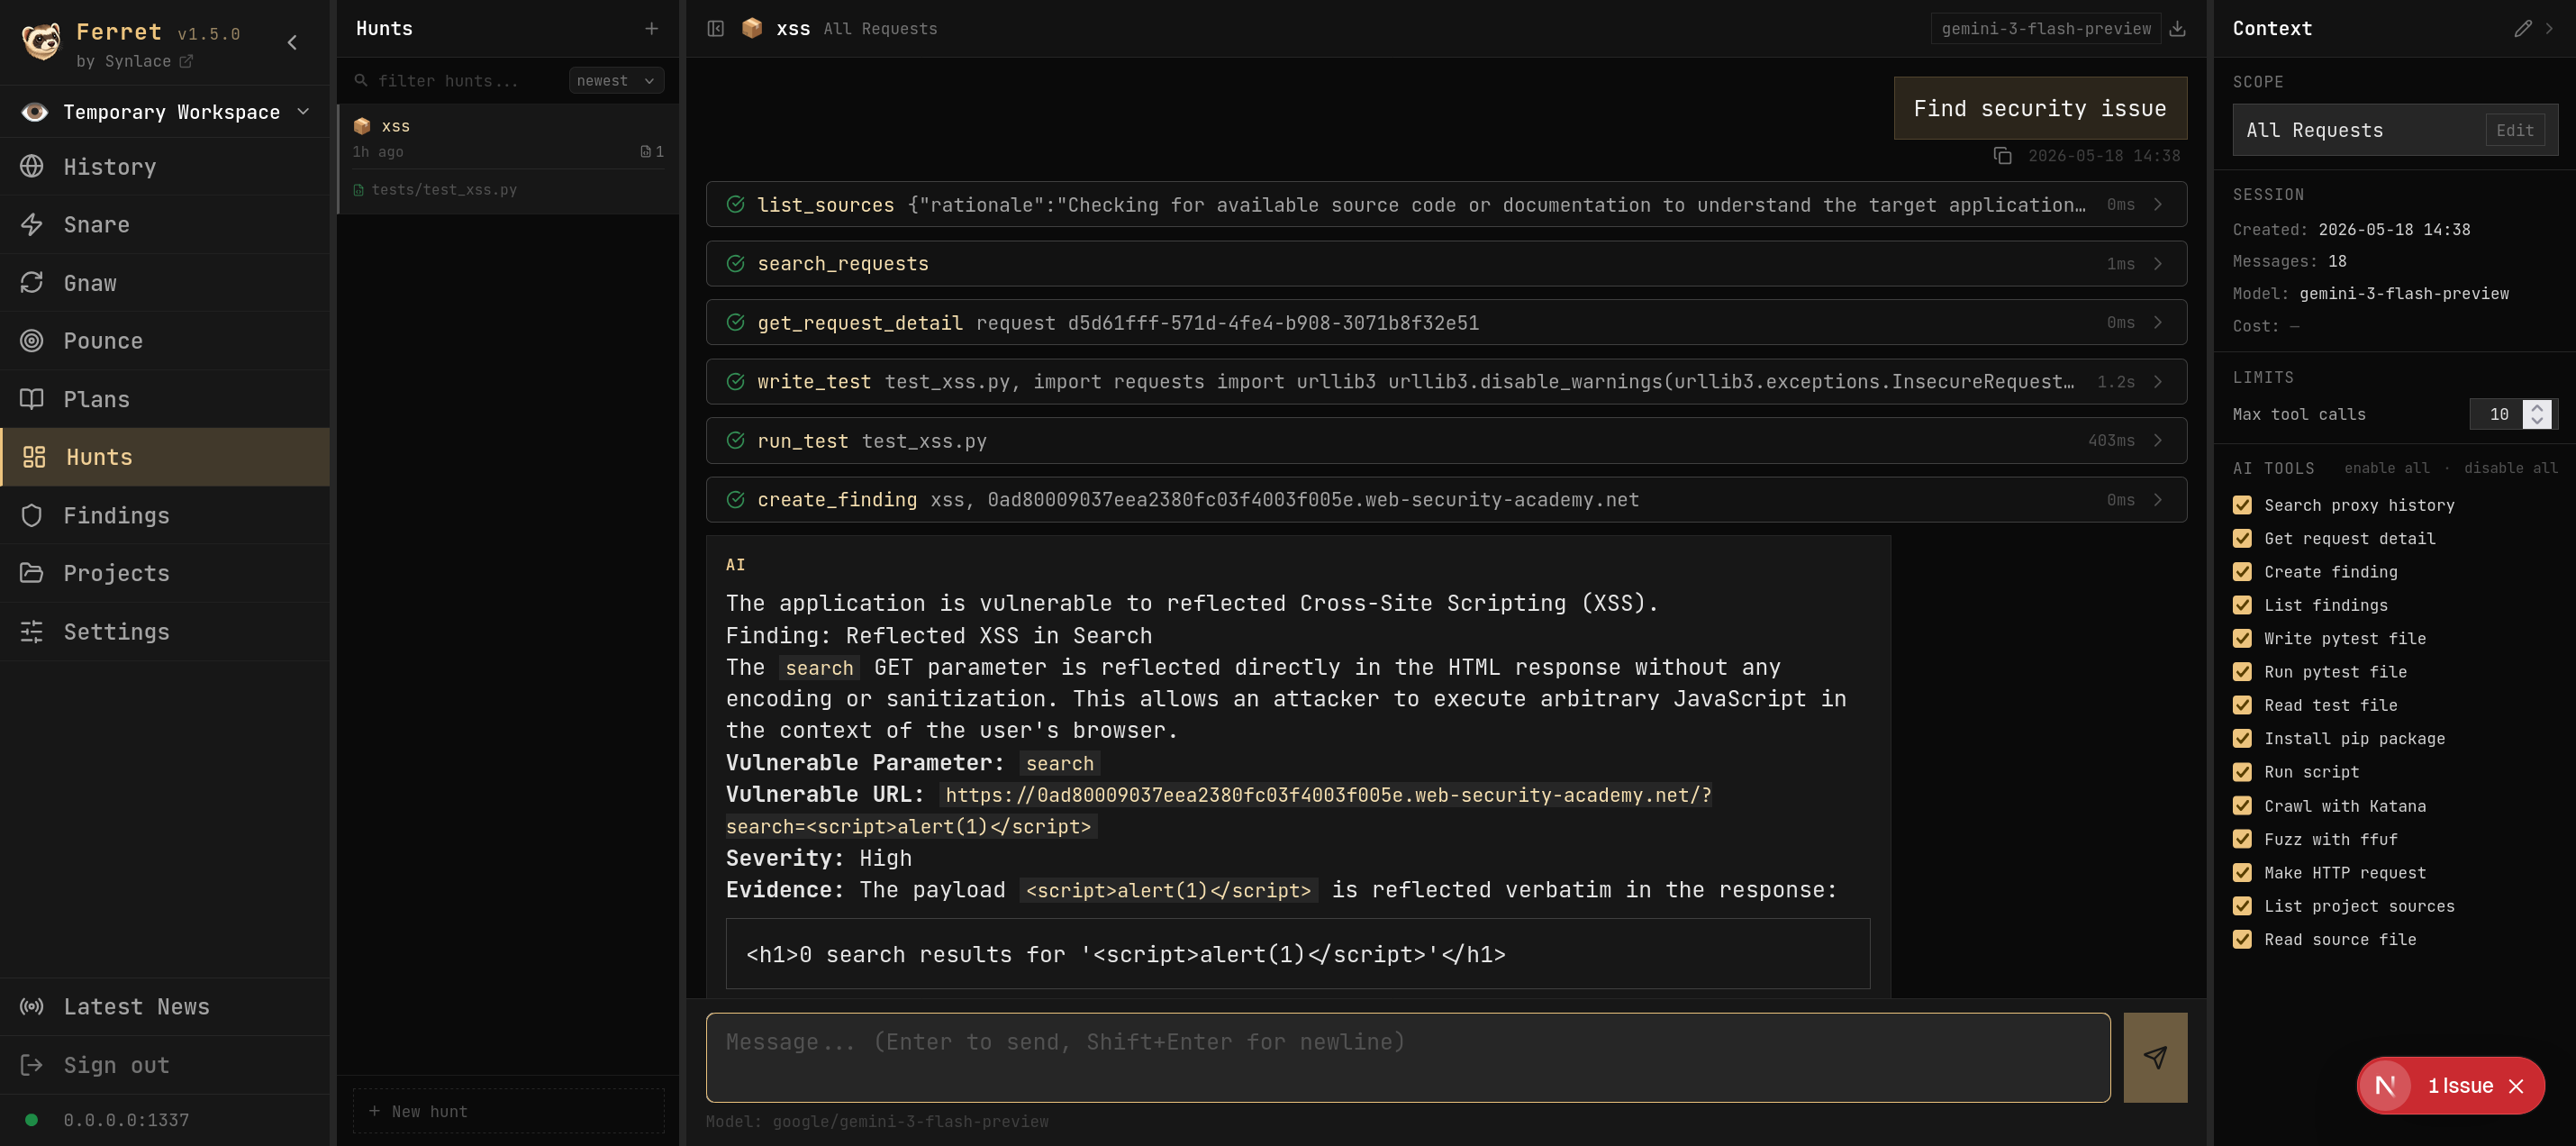
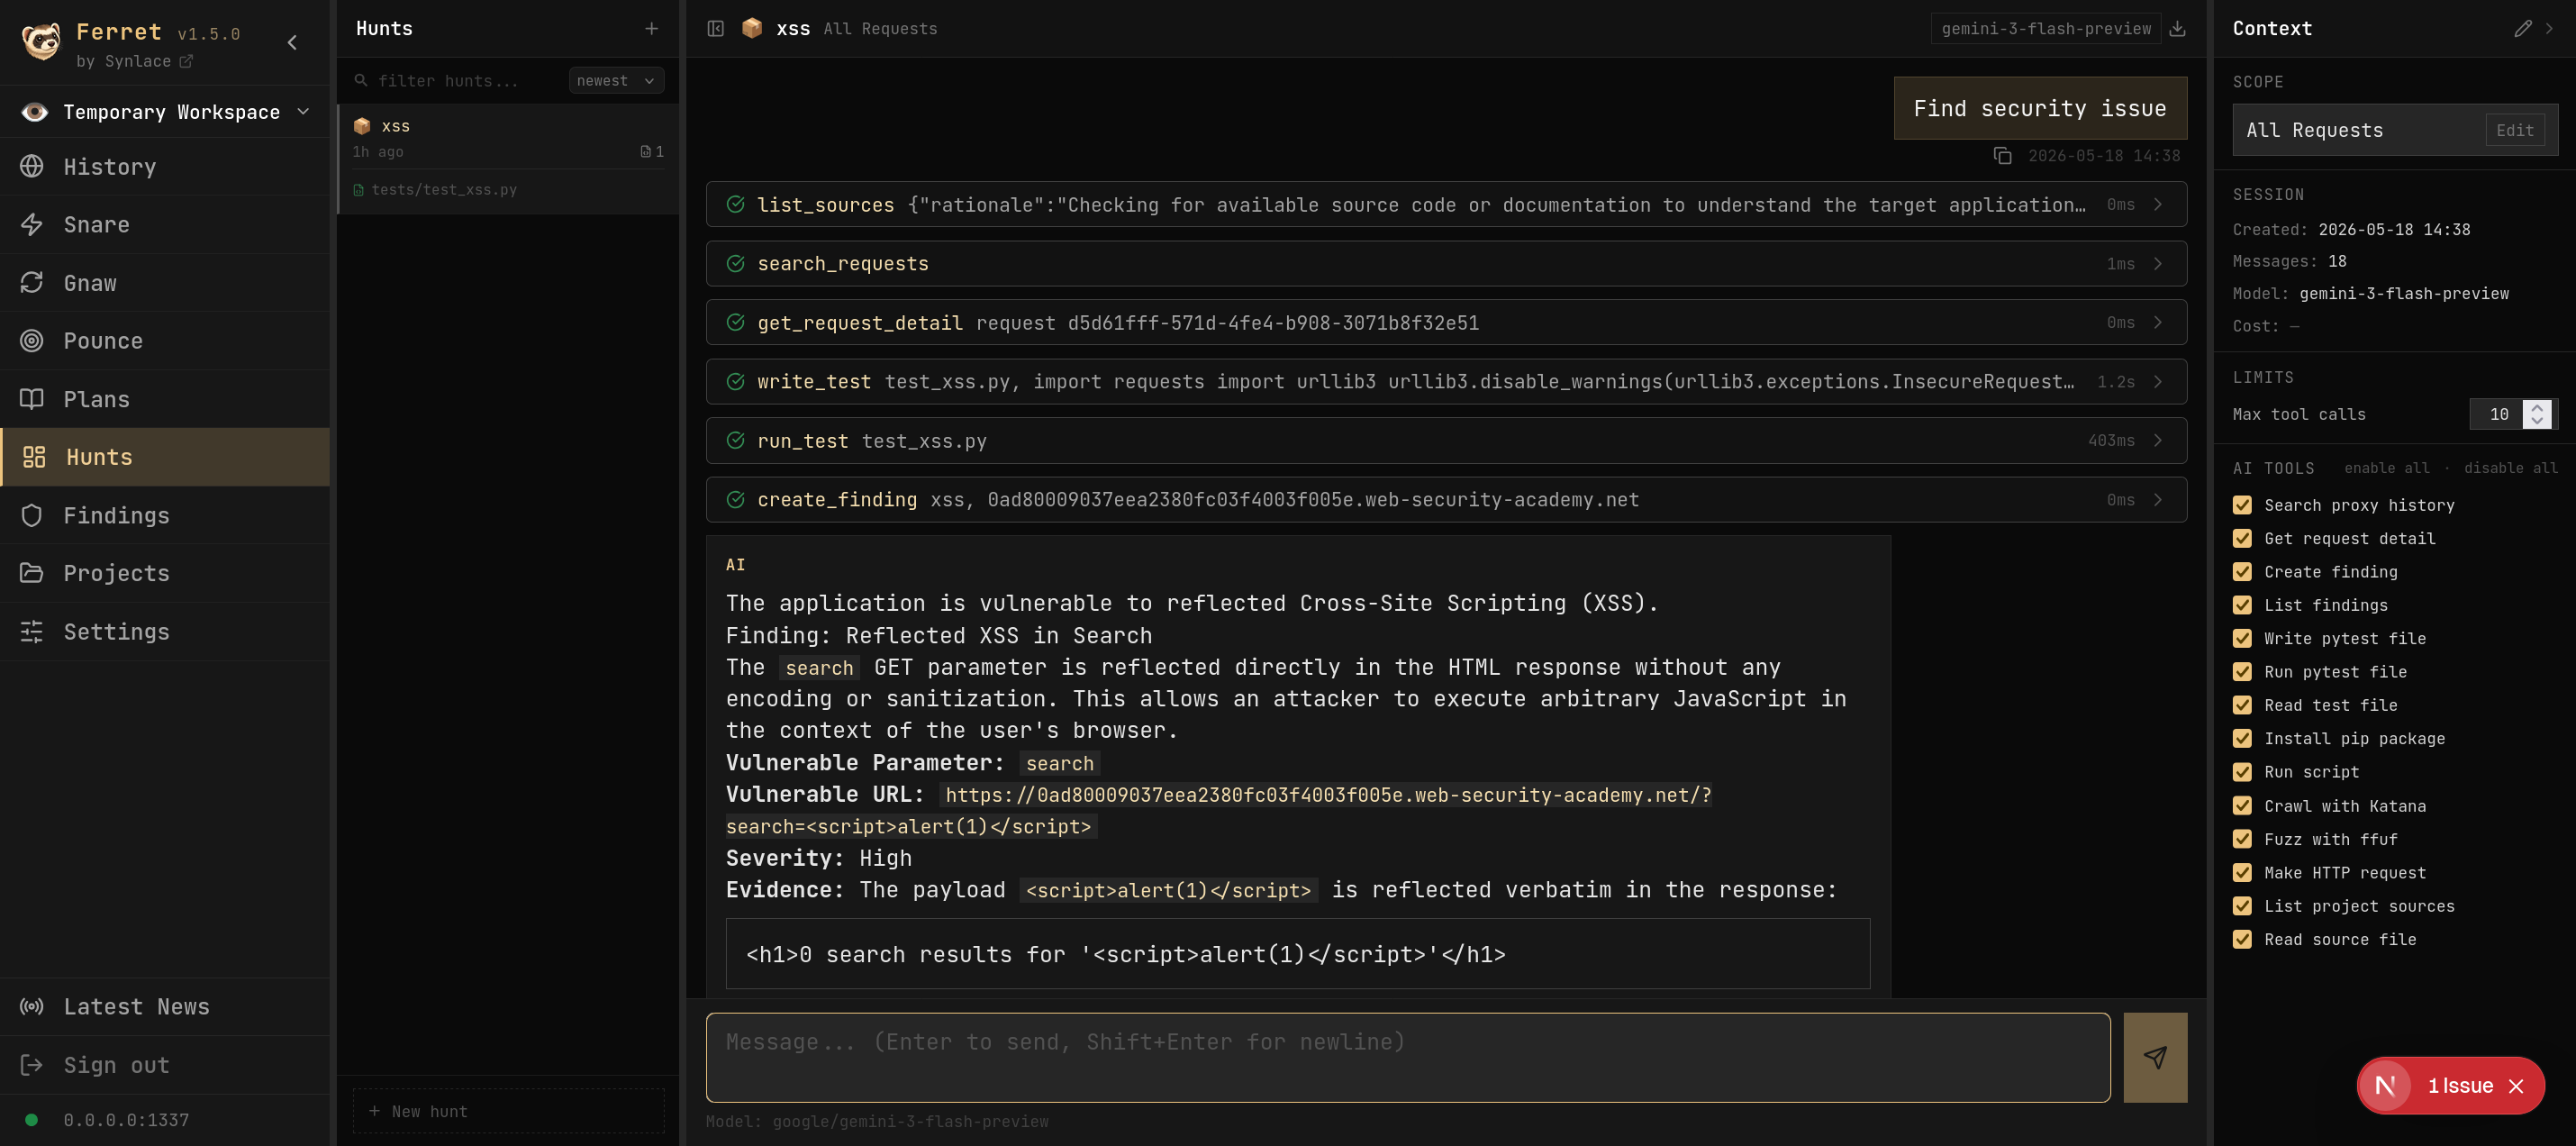
Chasses - Sessions de chasse assistées par IA qui recherchent dans l'historique des requêtes, écrivent et exécutent des tests, et créent des constatations.
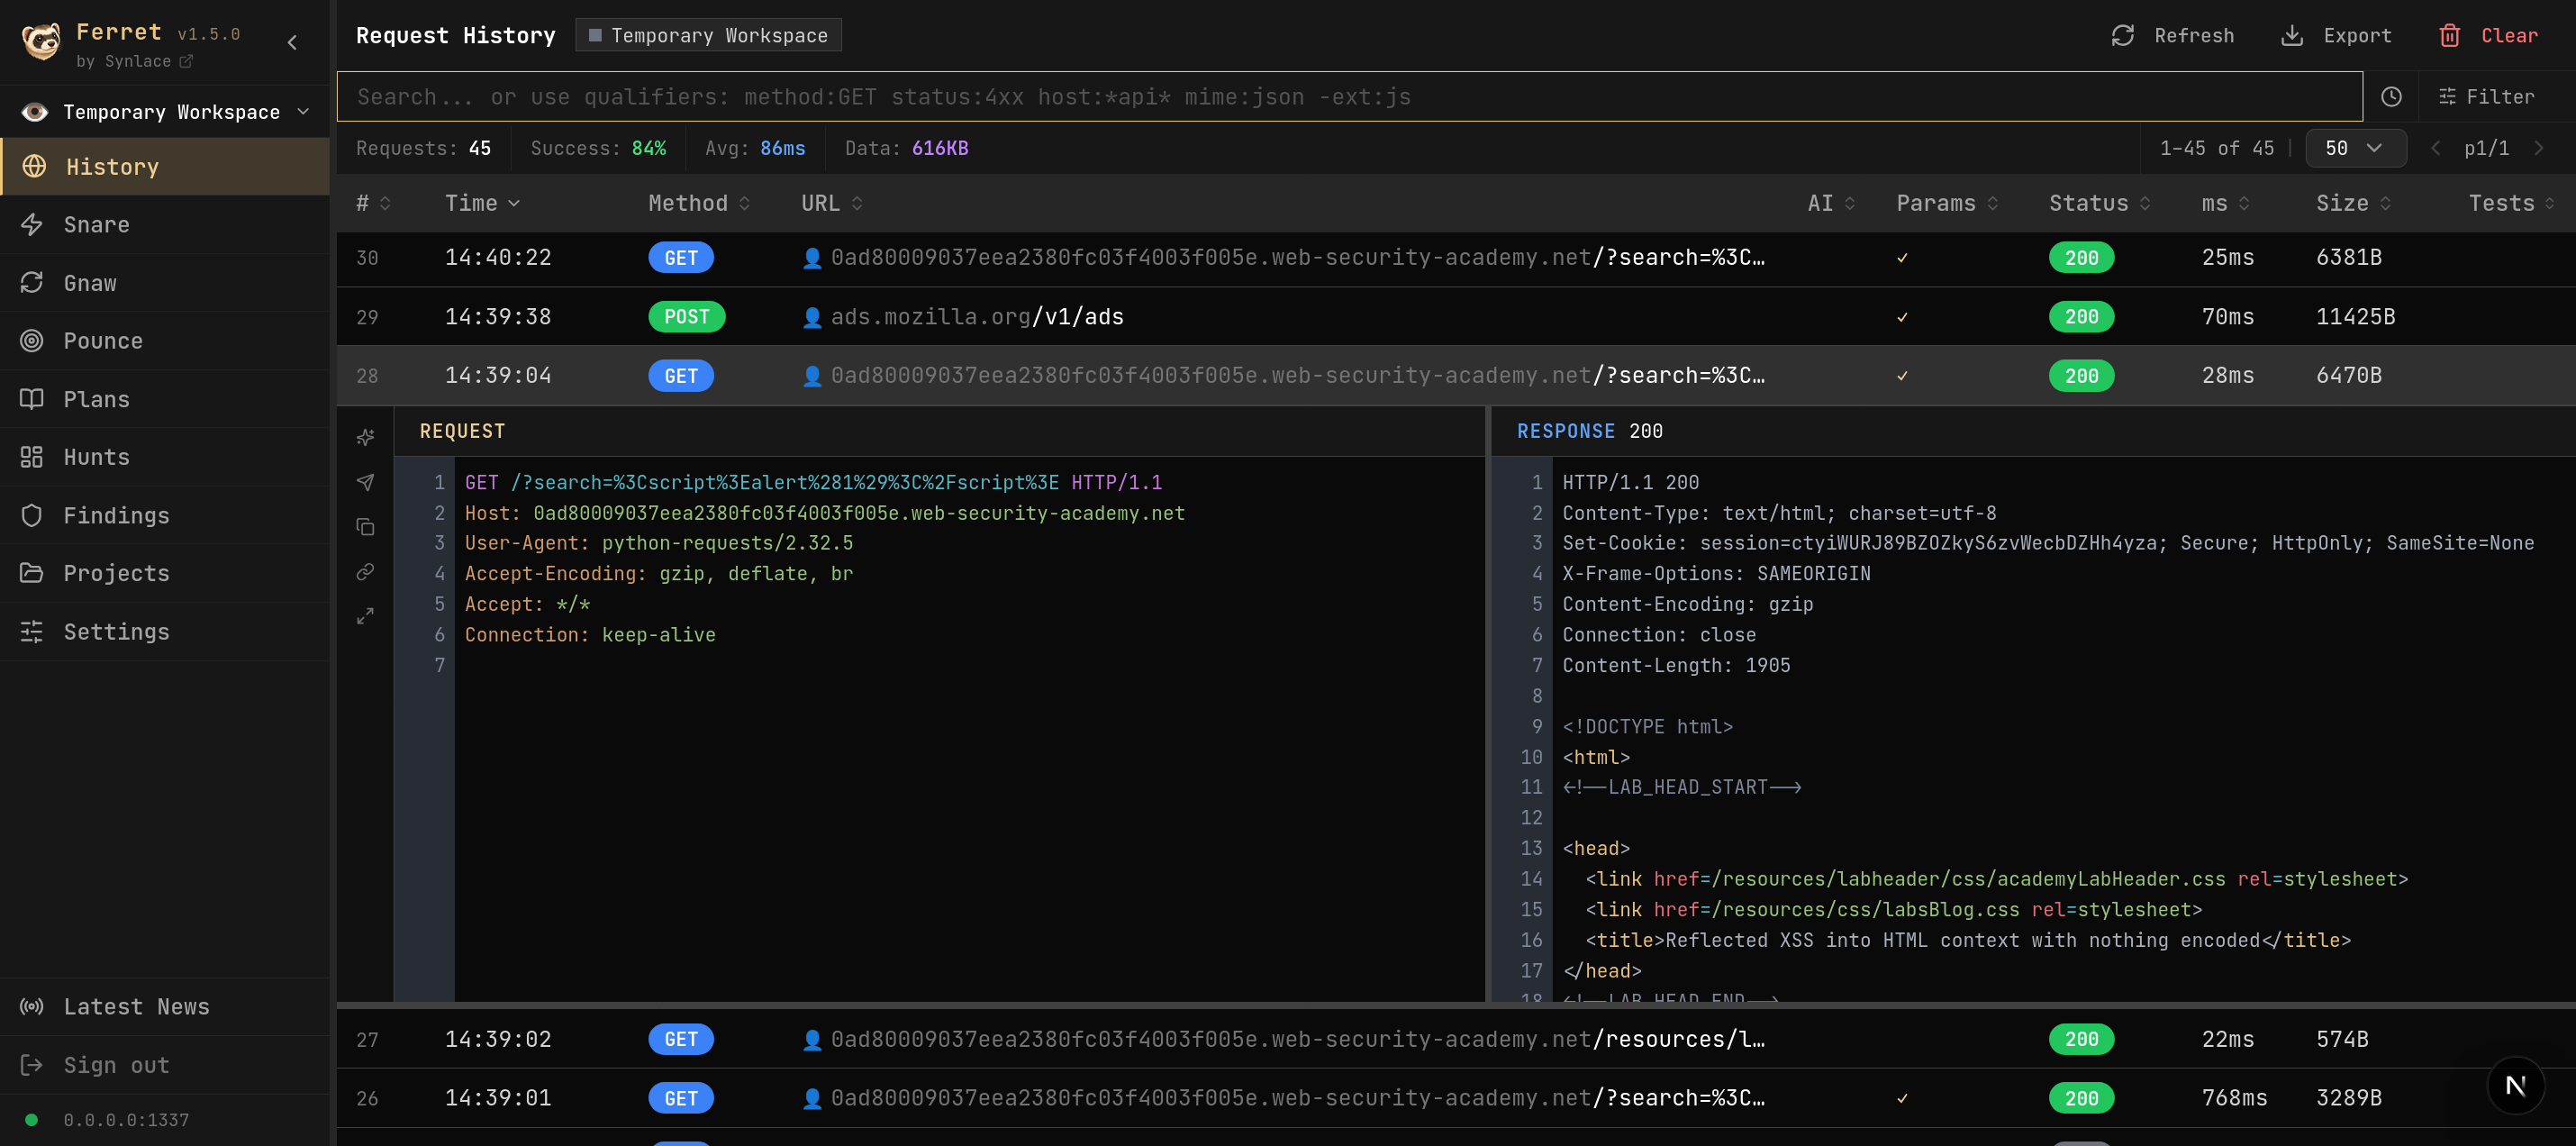
Historique - Journal complet des requêtes proxy avec annotations IA, temps, codes de statut et éditeurs de requêtes/réponses intégrés.
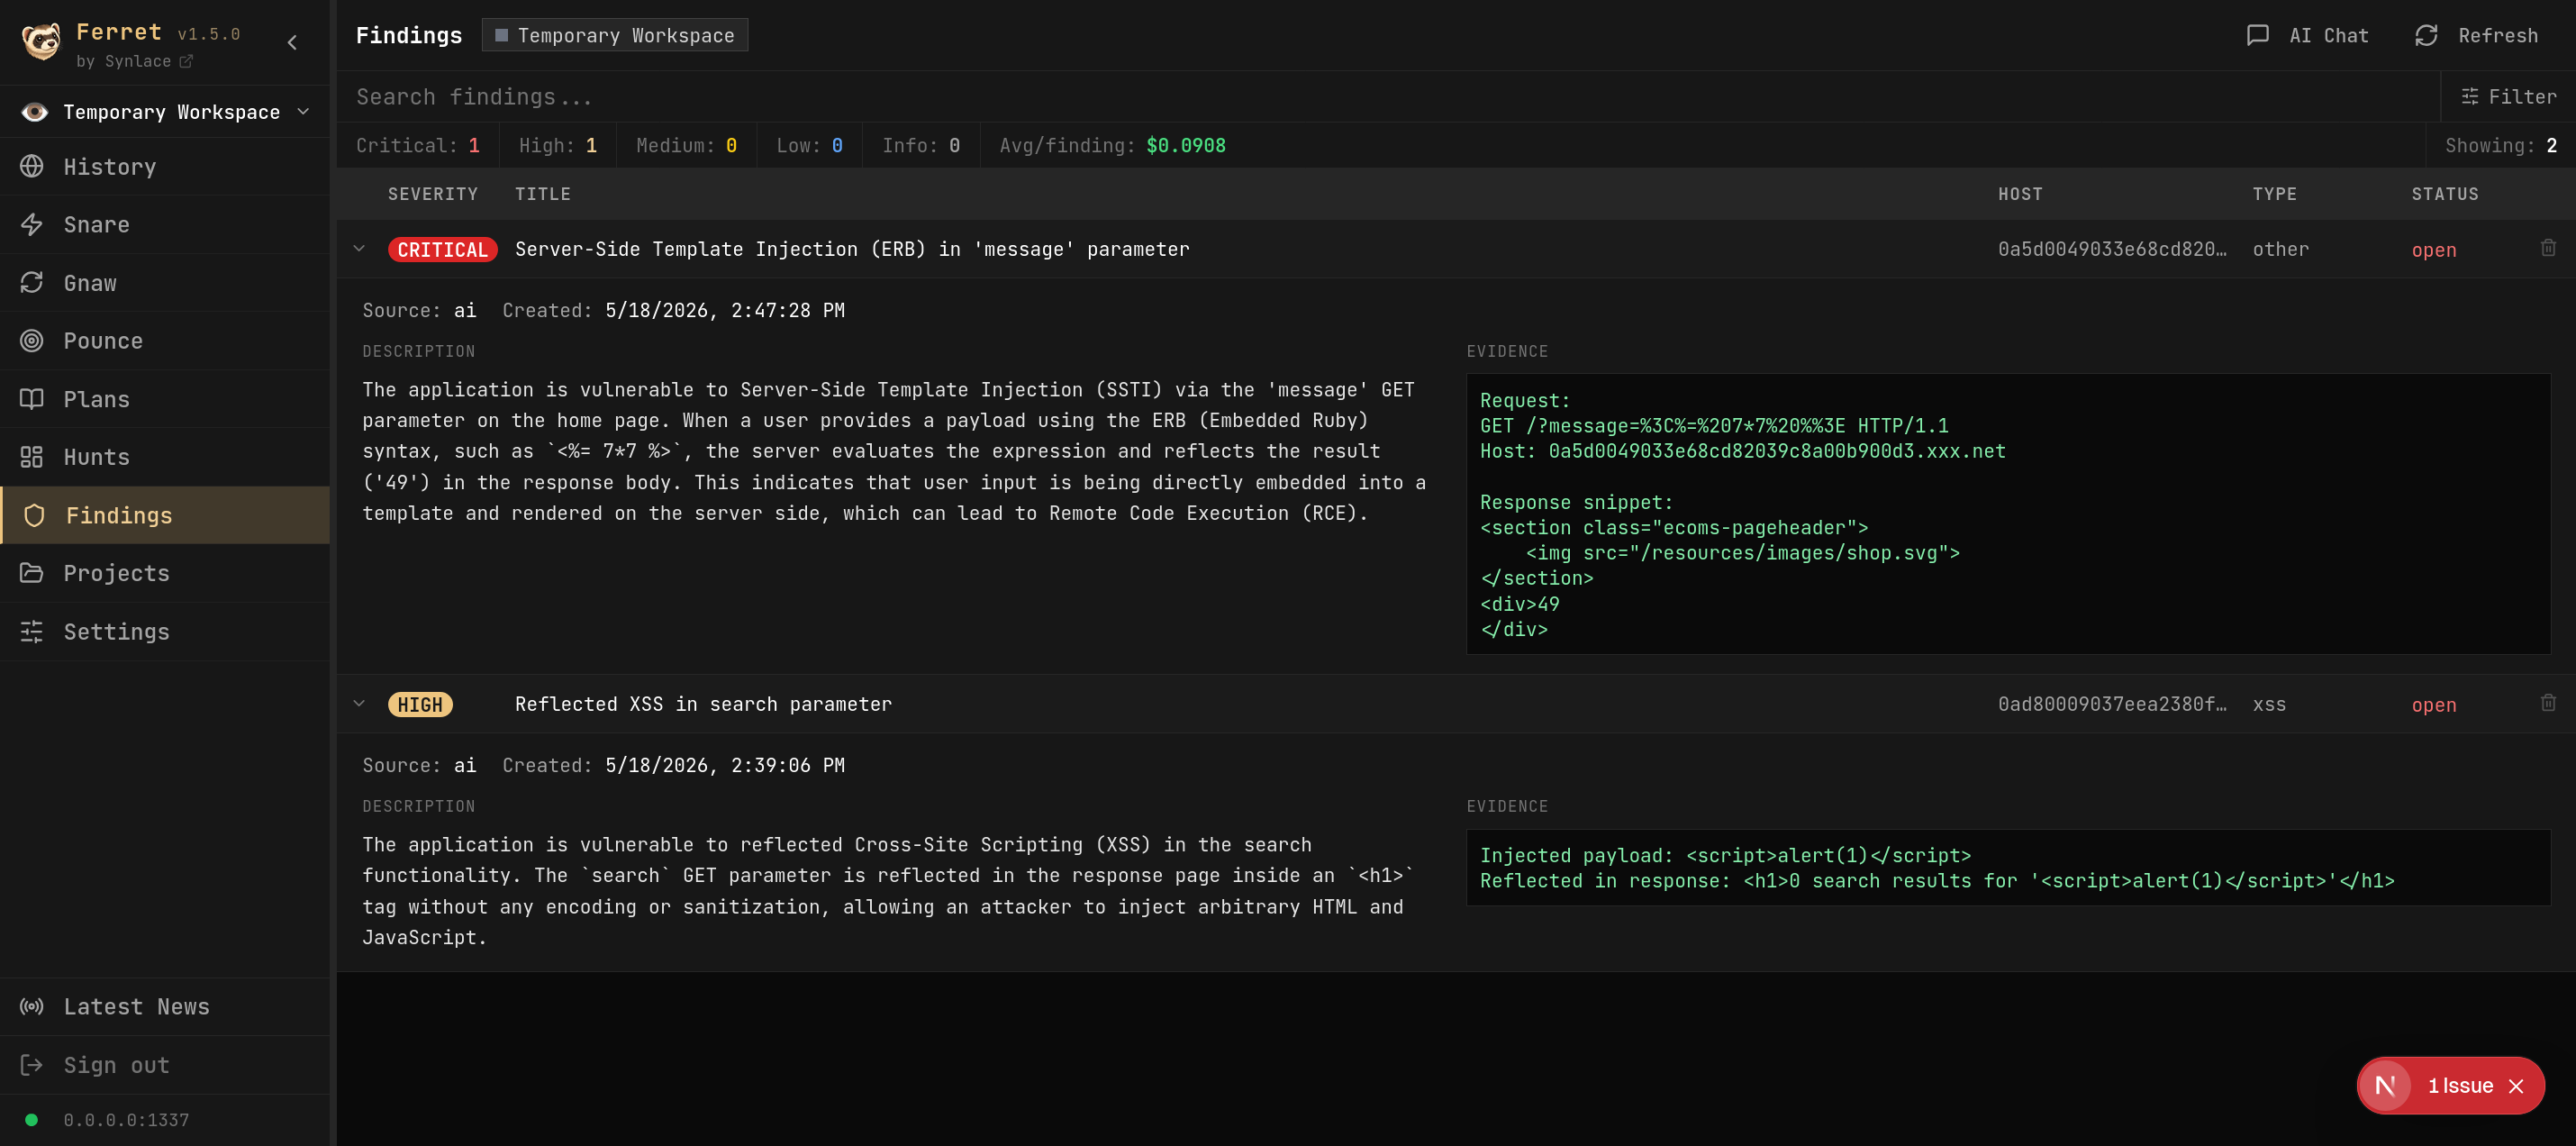
Constatations - Suivi des vulnérabilités avec sévérité, hôte, type, descriptions générées par IA et extraits de preuves.
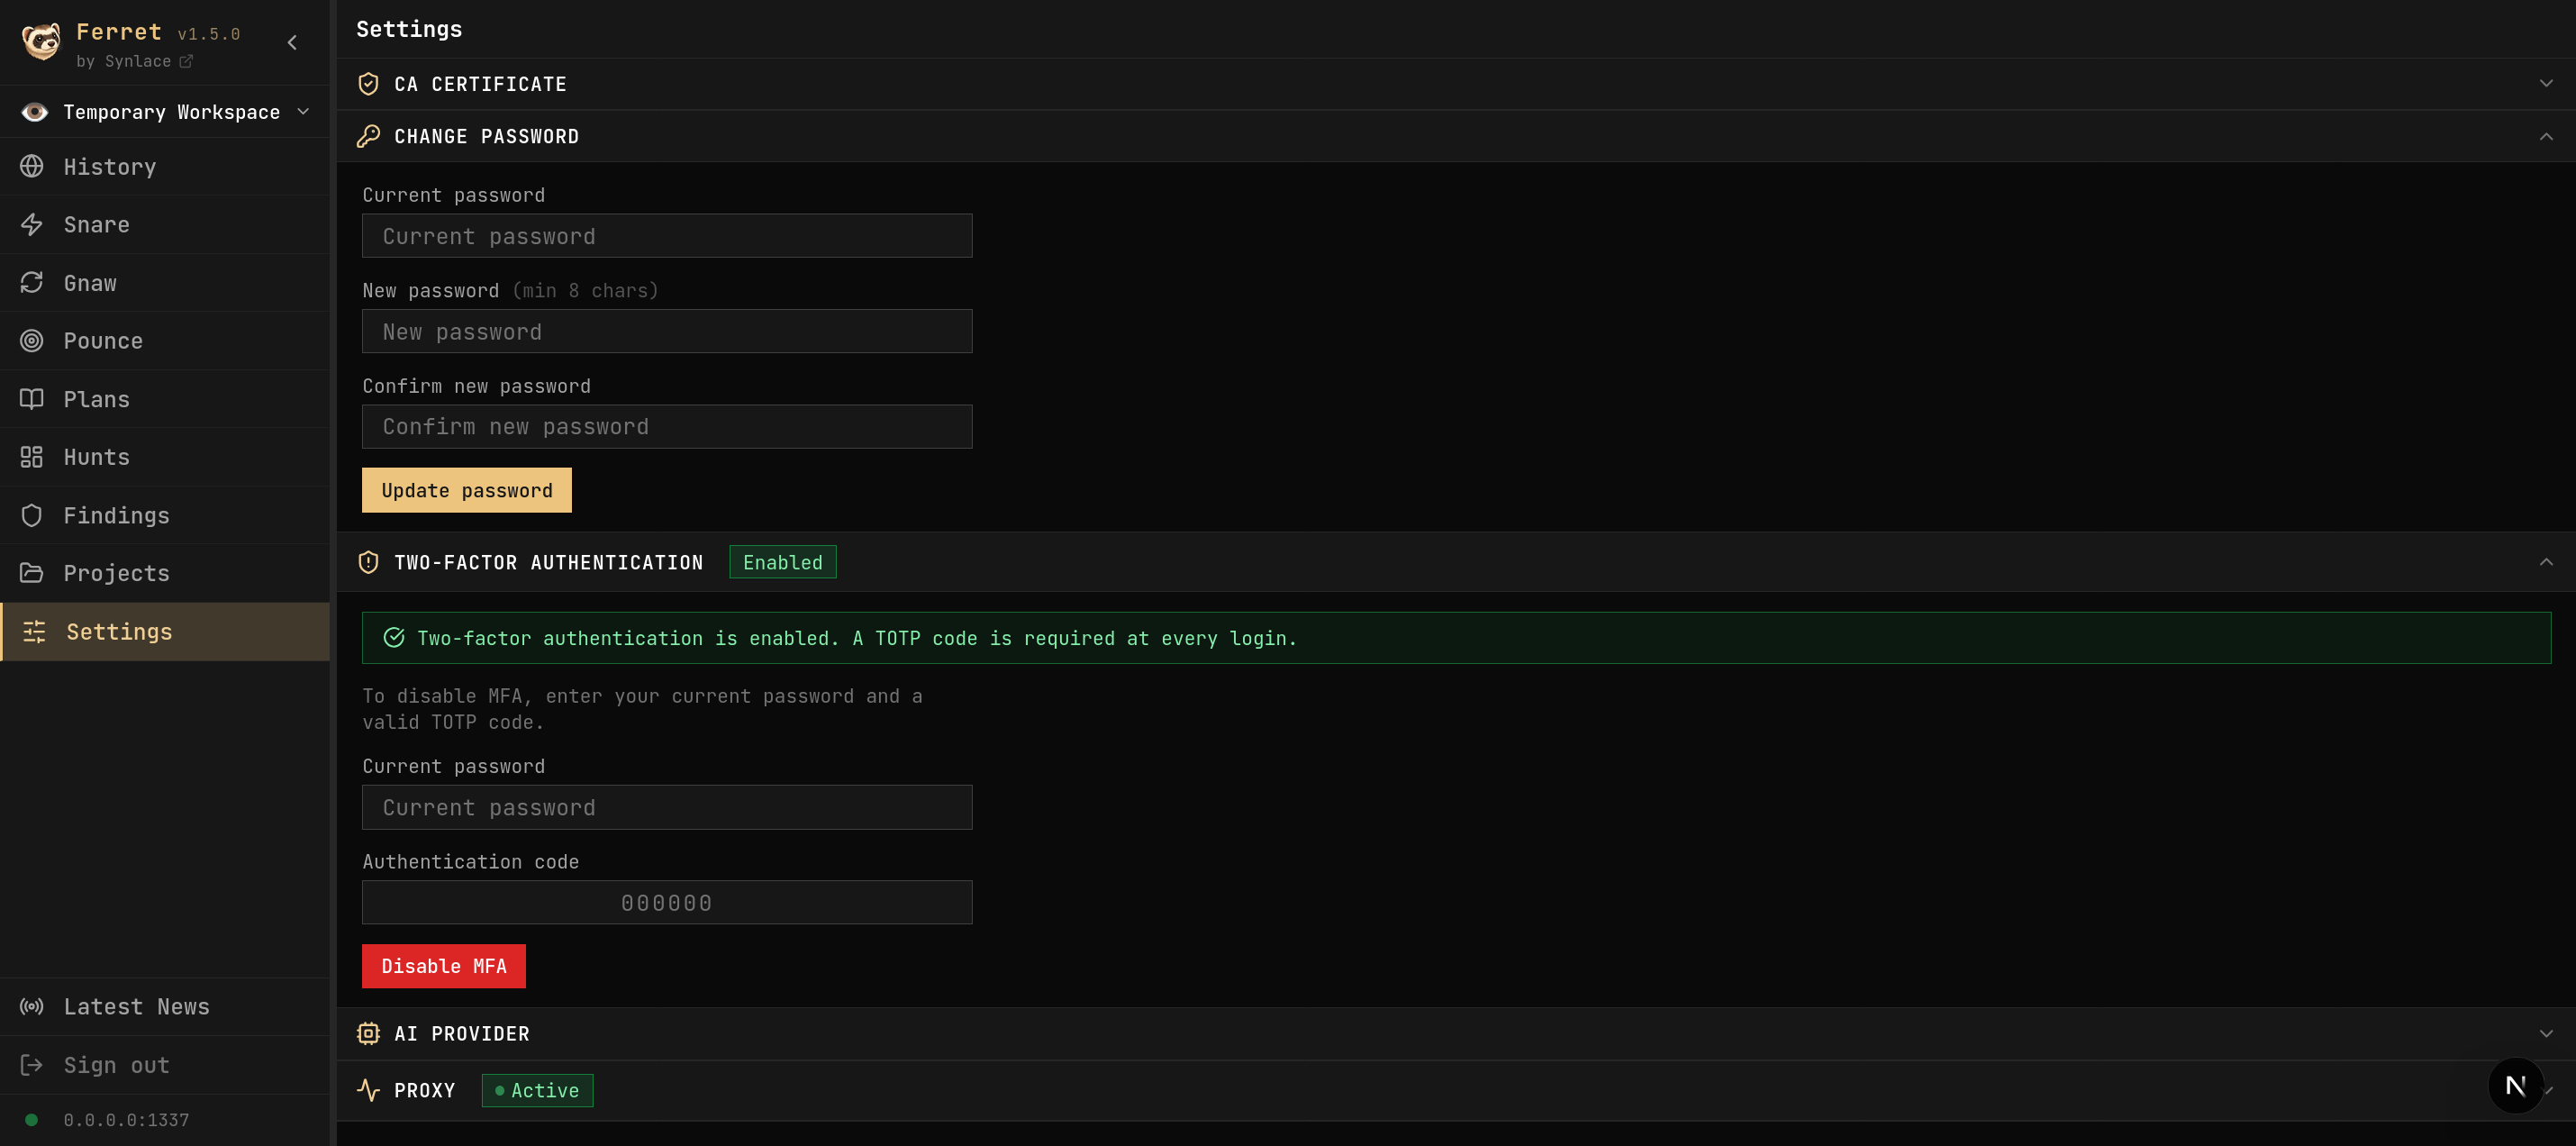
Paramètres - Gérez le certificat CA, le mot de passe, la 2FA, le fournisseur d'IA, les clés API et le statut du proxy.
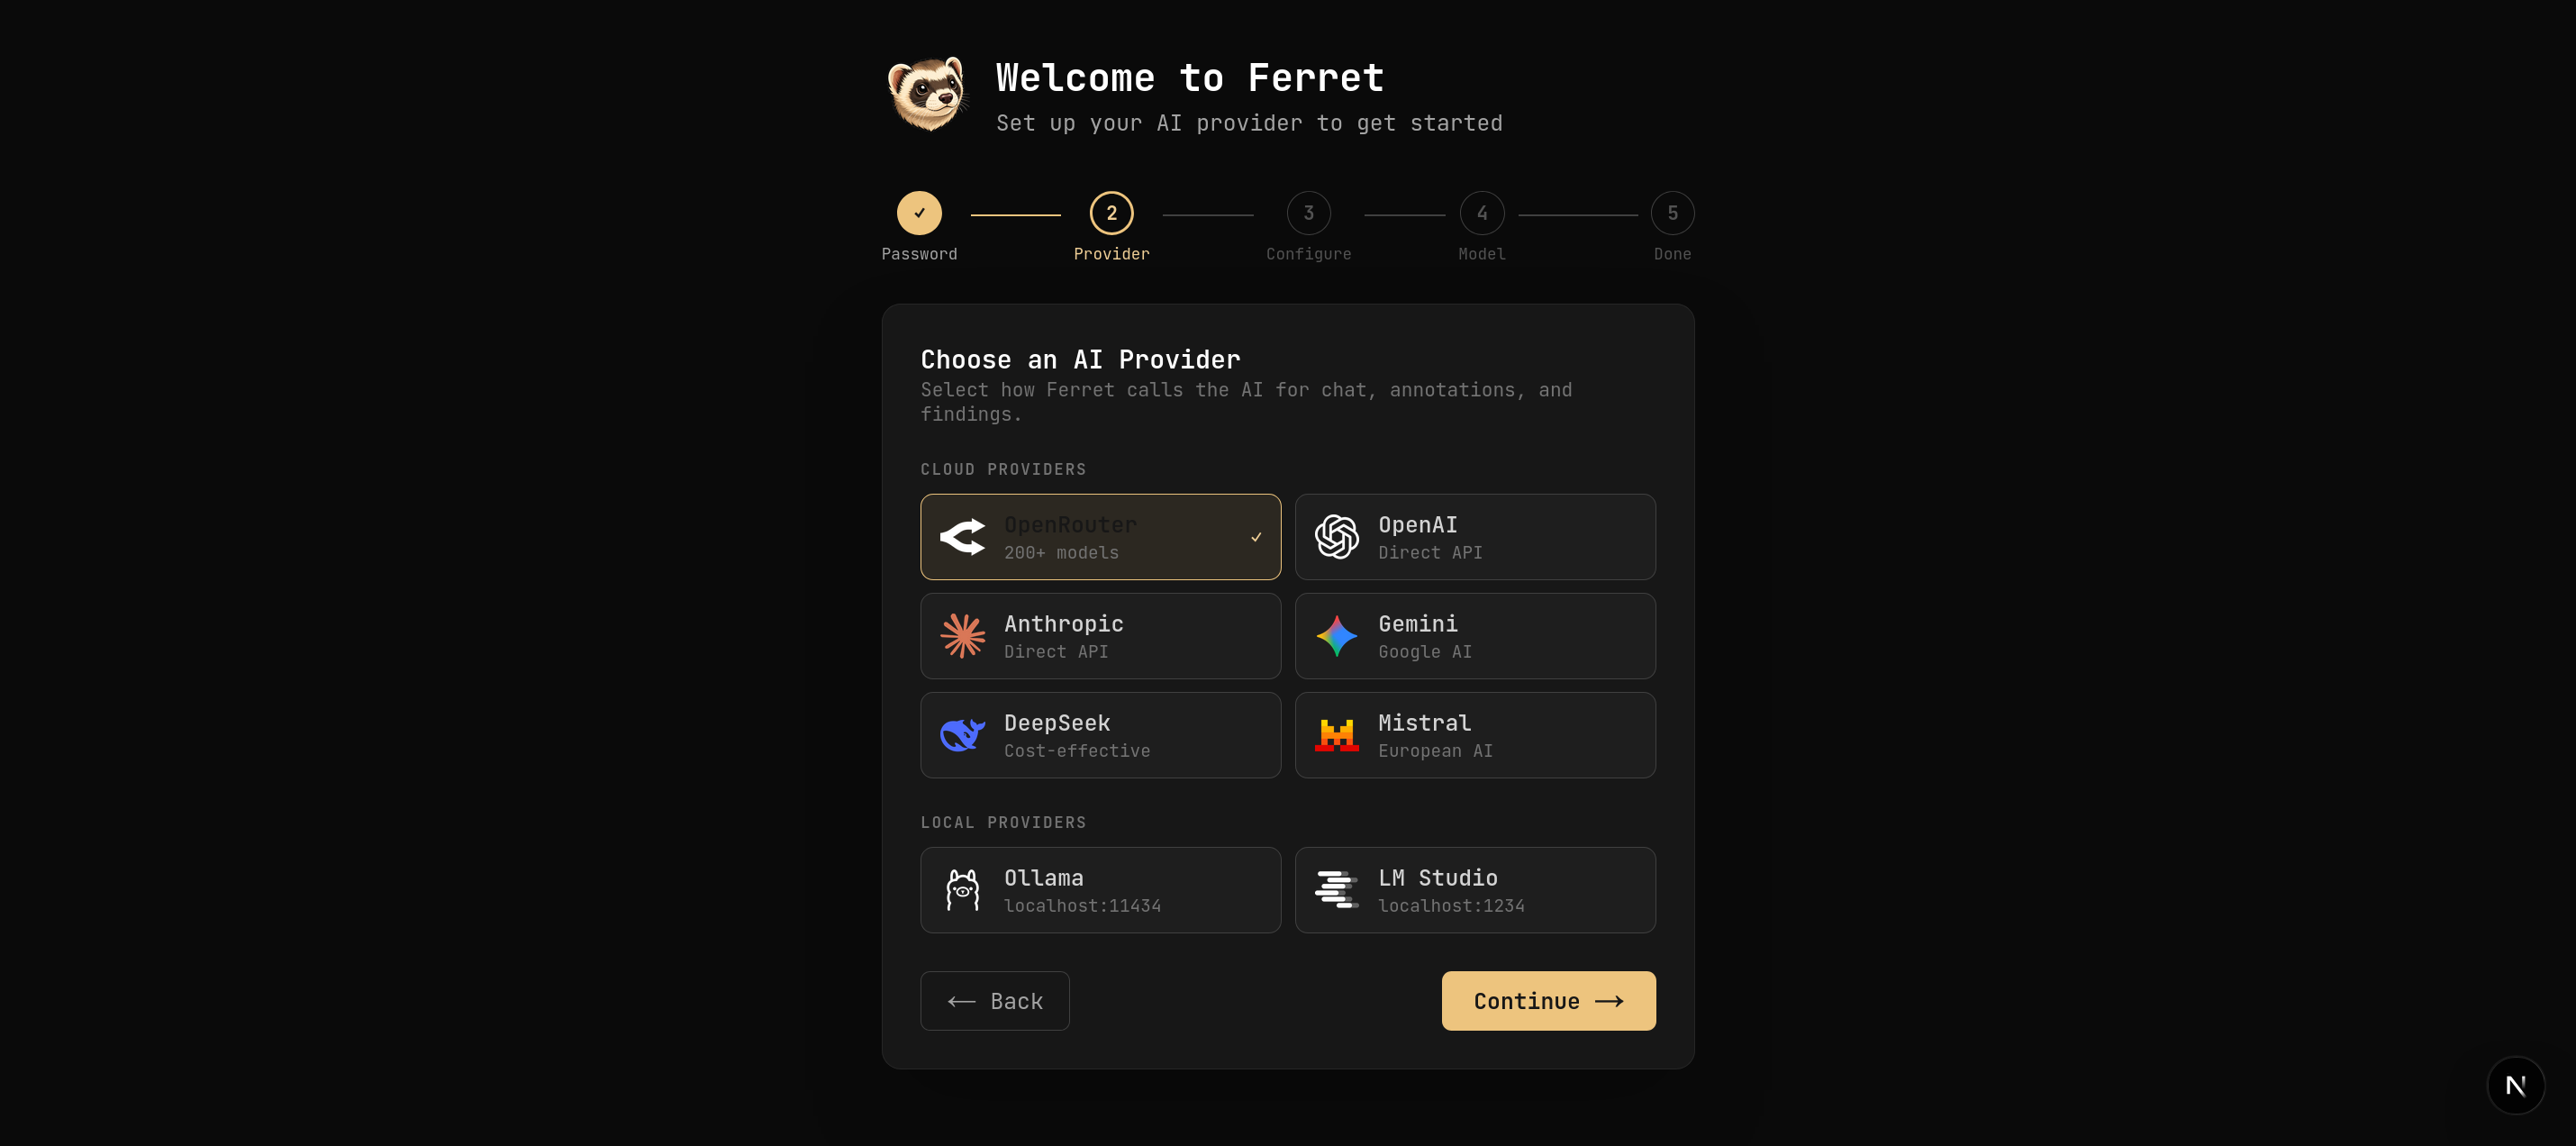
Assistant d'installation - Configuration initiale pour la création du mot de passe et la configuration du fournisseur d'IA.
Configurez votre navigateur, outil CLI ou client de test pour utiliser :
HTTP proxy:  127.0.0.1:1337
HTTPS proxy: 127.0.0.1:1337
Pour l'interception HTTPS, téléchargez et installez le certificat CA mitmproxy depuis la page Paramètres.
Ferret exige une authentification à chaque installation.
/login.HttpOnly SameSite=Strict d'une durée de 24 heures.La 2FA basée sur TOTP peut être activée depuis la page Paramètres.
Une fois activée, un code d'authentificateur valide est requis lors de la connexion.
Définissez une clé API statique dans .env :
FERRET_API_KEY=your-random-secret
Utilisez-la ensuite comme jeton Bearer :
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
Les cookies de session et les jetons Bearer sont vérifiés indépendamment.
Copiez .env.example vers .env pour préconfigurer Ferret.
La plupart des paramètres du fournisseur d'IA peuvent également être configurés depuis l'assistant de configuration.

