thoropass-public/area51
Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail qu'elle renvoie atterrit dans un tableau de bord que vous contrôlez, et elle reçoit en retour la réponse que vous choisissez.


Le serveur d'exploitation pour les découvertes hors bande. Pointez une cible vers un domaine que vous possédez. Chaque requête HTTP et chaque e-mail qu'elle renvoie atterrit dans un tableau de bord que vous contrôlez, et elle reçoit en retour la réponse que vous choisissez.

Premiers pas · Playbooks · CLI · Architecture · Documentation
⚠️ Uniquement pour des tests et des recherches de sécurité autorisés. Un black hole est un attrape-tout actif et accessible depuis Internet : tout ce qu'une cible lui envoie est stocké, et il renvoie ce que vous configurez. Ne pointez vers lui que des cibles pour lesquelles vous disposez d'une autorisation écrite et explicite de tester, et considérez chaque déploiement comme un stockage de données clients. Ne testez que ce que vous êtes autorisé à tester.
La moitié de ce que vous trouvez lors d'une mission ne se prouve que lorsque quelque chose rappelle
à la maison. Un SSRF aveugle. Un XXE qui exfiltre via HTTP. Un XSS stocké qui se déclenche dans le
navigateur d'un administrateur que vous ne verrez jamais. Un flux de réinitialisation de mot de passe que vous devez lire. Un redirect_uri OAuth que
personne n'a validé. Chacun nécessite une infrastructure qui soit
joignable depuis la cible, capture tout et réponde exactement comme vous le souhaitez.
Les services d'interaction publics vous donnent un nom d'hôte et un journal. AREA 51 vous donne l'ensemble, sur une infrastructure que vous possédez :
302 vers un point de terminaison de métadonnées, une DTD, une balise
.js, un stub JSON, un binaire de 25 Mo. Pour chaque chemin exact.Publié tôt, volontairement. AREA 51 a commencé comme un outil interne pour une petite équipe de confiance, il privilégie donc la simplicité plutôt que le durcissement et l'échelle. Attendez-vous à des aspérités. Si vous en rencontrez une, ouvrez un ticket avec les étapes de reproduction. Les contributions sont les bienvenues ; voir CONTRIBUTING.md.
|
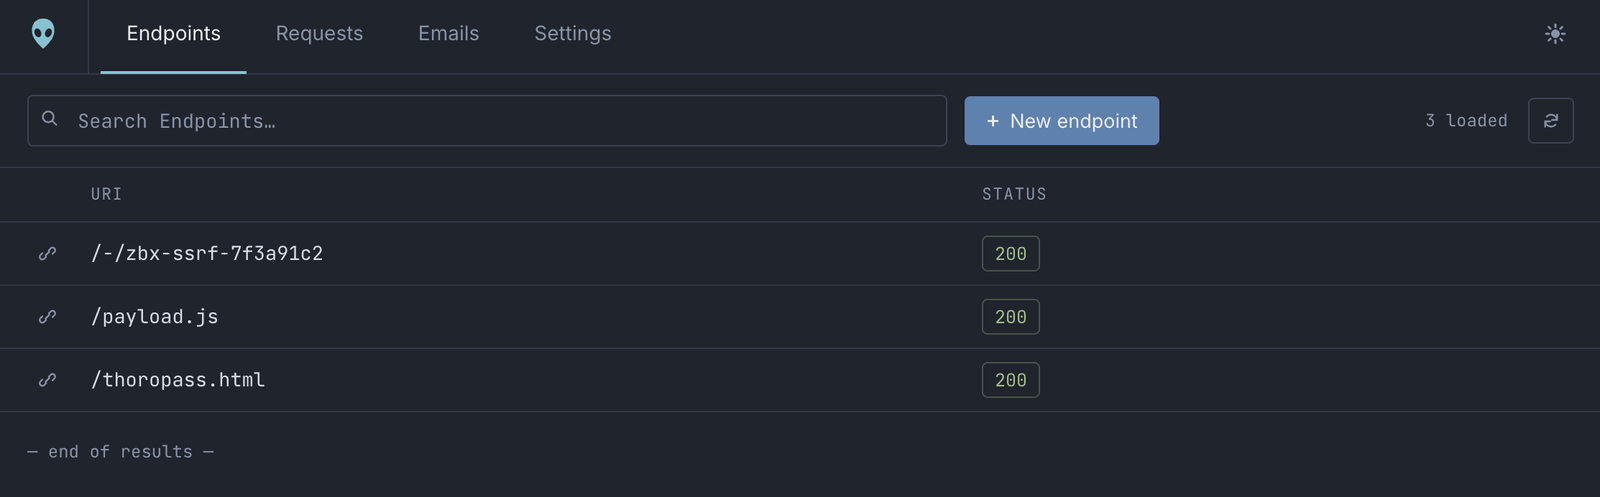
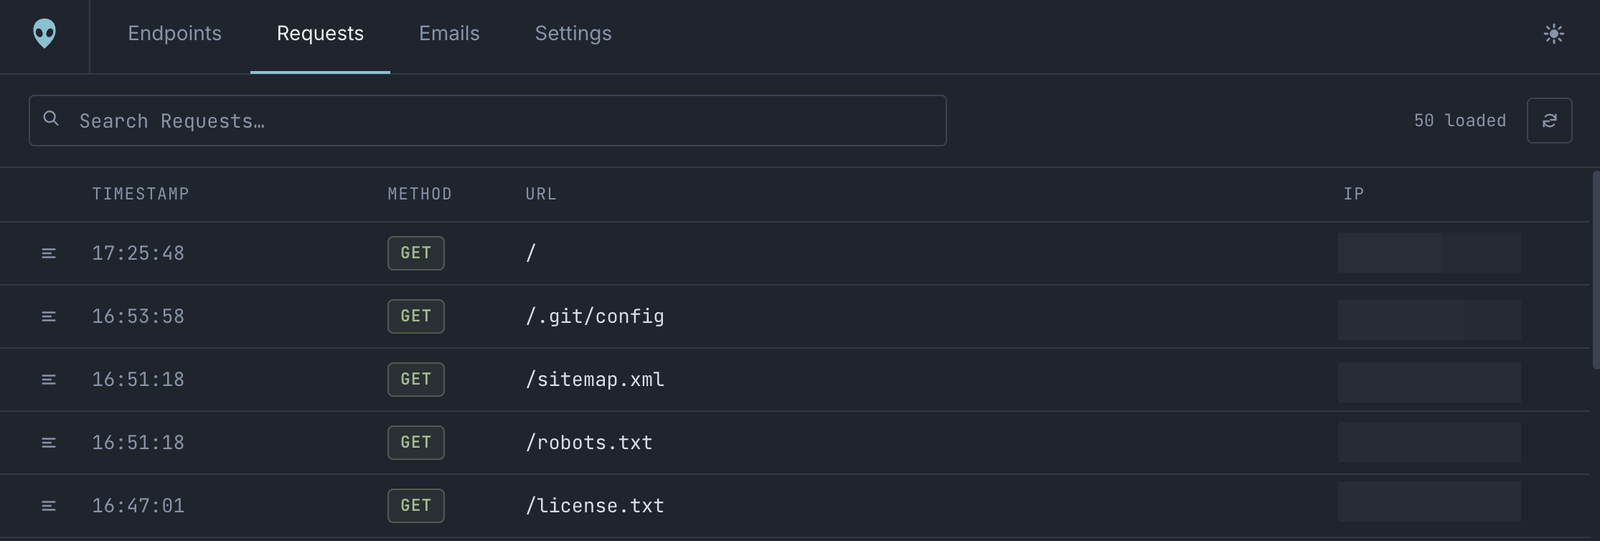
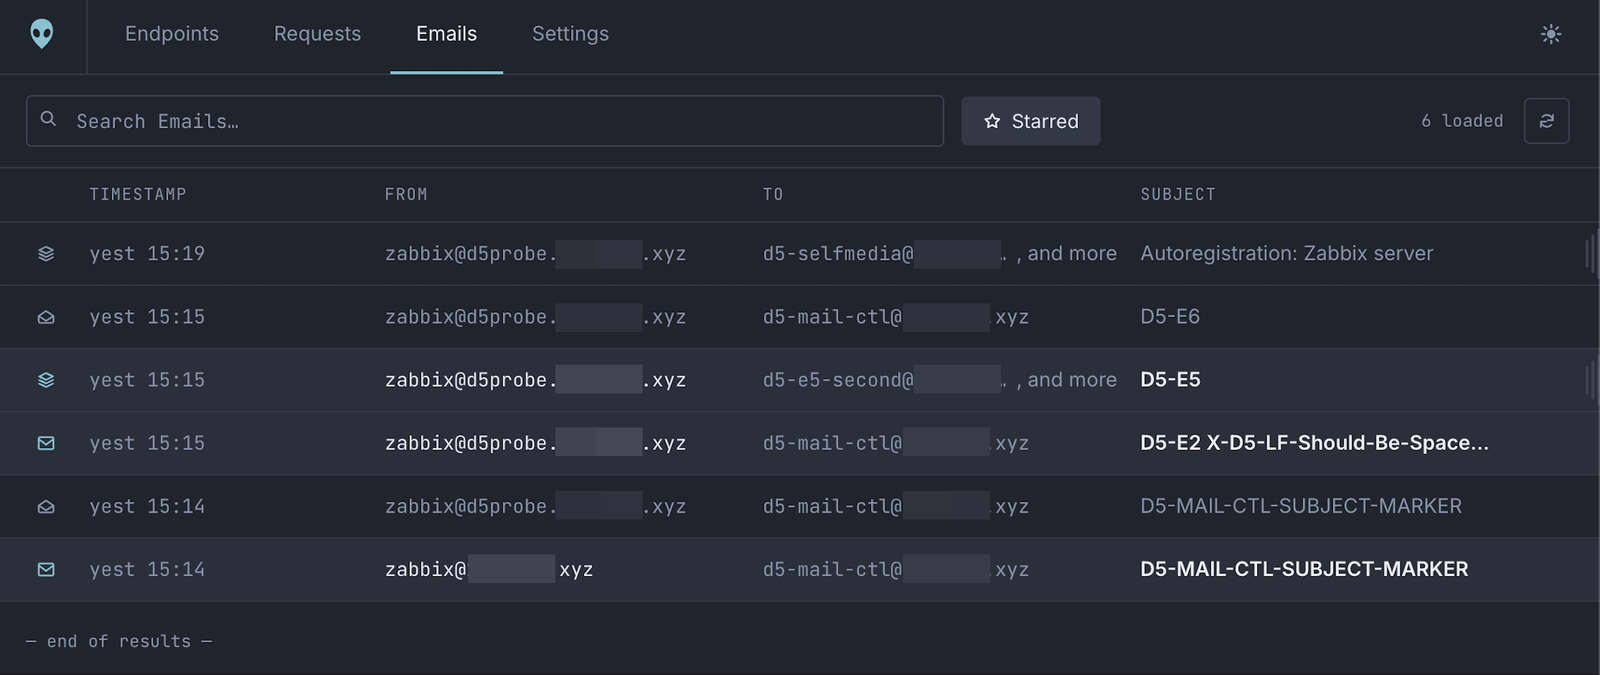
AREA 51 · le tableau de bord Configurez les points de terminaison, lisez les requêtes et les e-mails capturés, gérez les filtres de bruit. Verrouillé derrière une authentification unique avec un PIN à usage unique envoyé par e-mail. |
Black Holes · vos domaines Chaque chemin sert ce que vous avez défini, et chaque requête et chaque adresse du domaine est capturée. Public par nécessité, car les cibles doivent pouvoir l'atteindre. |
Autopilot · l'interface agent Un serveur MCP + REST authentifié par clé. Il lit la dernière heure de callbacks, prépare ses propres stubs de réponse, et ne peut toucher à rien d'autre. |
Simple et efficace : Autopilot expose un serveur MCP (avec un miroir REST) afin qu'un
agent IA autorisé puisse exécuter la boucle lui-même en pleine mission, sans que vous soyez
au milieu. Il lit la dernière heure de callbacks, prépare son propre stub de réponse
sous l'espace de noms clôturé /-/*, et confirme le hit. Chaque opérateur dispose de
sa propre clé API, et il est sandboxé : il ne peut jamais lire vos fichiers, ni aucun
endpoint en dehors de /-/. → Fonctionnement interne d'Autopilot
 |
 |
 |
 |