
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
NTDLLReflection preview

NTDLLReflection

GitHubsaadahla/ntdllreflection

Contourner les hooks EDR en espace utilisateur en chargeant une ntdll réflective en mémoire à partir d'un serveur distant en fonction du Windows…
ids-ips-evasionpost-exploitationred-teaming+1
308
il y a 3 ans
D1rkSleep preview

D1rkSleep

GitHubsaadahla/d1rksleep

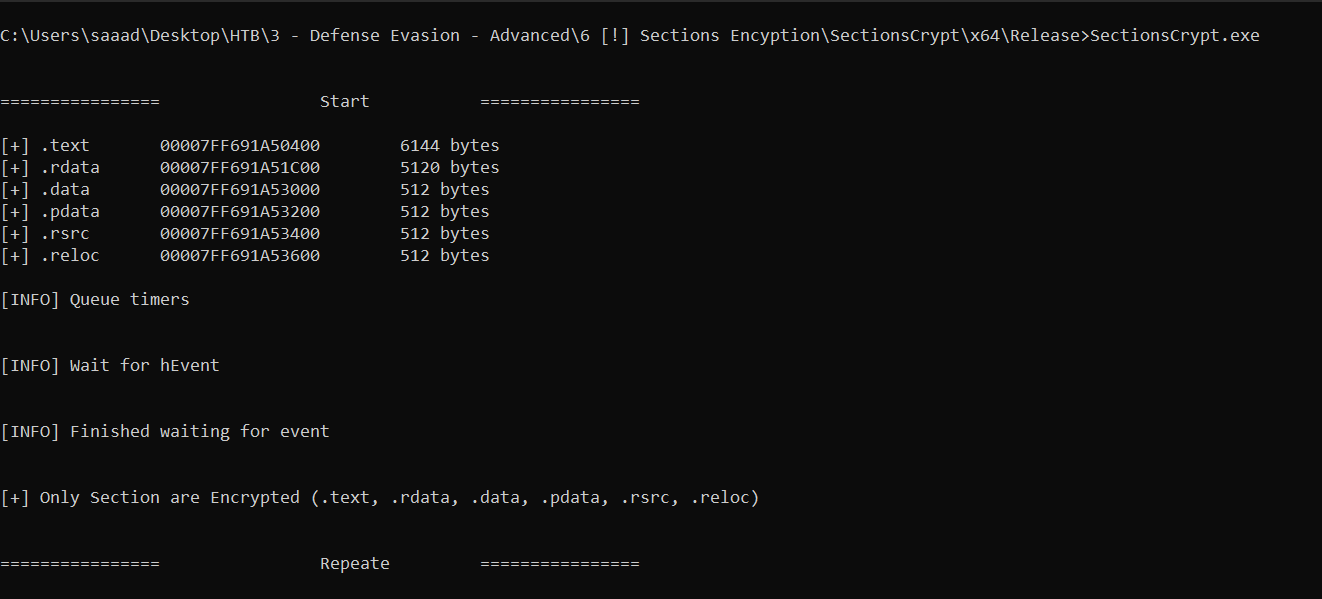
Version améliorée d'EKKO par @5pider qui ne chiffre que les sections d'image

ids-ips-evasionpost-exploitationred-teaming+2
124il y a 3 ans
HeapCrypt preview

HeapCrypt

GitHubsaadahla/heapcrypt

Chiffrer le tas (heap) pendant le sommeil en hookant et en modifiant Sleep avec notre propre sleep qui chiffre le tas

post-exploitationred-teamingpayload-development+1
245il y a 3 ans
Purpleteam preview

Purpleteam

GitHubmthcht/purpleteam

Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC

defensive-toolsscripting-automationthreat-intelligence+4
204il y a 1 an
OffensiveCpp preview

OffensiveCpp

GitHublsecqt/offensivecpp

Ce dépôt contient des extraits de code C/C++ qui peuvent s'avérer utiles dans des scénarios offensifs spécifiques.

exploitationids-ips-evasionshellcode+6
768il y a 1 an
yetAnotherObfuscator preview

yetAnotherObfuscator

GitHub0xb11a1/yetanotherobfuscator

Obfuscateur C# qui contourne Windows Defender
red-teamingpayload-developmentadversarial-attack
824il y a 3 ans
OwnershipStealer preview

OwnershipStealer

GitHubadpunisher/ownershipstealer

Utilitaire en ligne de commande pour Windows qui active le privilège SeTakeOwnershipPrivilege et modifie la propriété des fichiers au profit de…

privilege-escalationpost-exploitationpenetration-testing+2
28il y a 3 ans
Bin-Finder preview

Bin-Finder

GitHubkudaes/bin-finder

Détecter les exceptions d'EDR en inspectant les modules chargés des processus
reconnaissancepenetration-testingred-teaming+1
133il y a 2 ans
Mystikal preview

Mystikal

GitHubd00mfist/mystikal

macOS Générateur de Payload d'Accès Initial

phishing-toolspayload-generationpersistence-mechanisms+4
326il y a 2 ans
ObfuscatedSharpCollection preview

ObfuscatedSharpCollection

GitHubflangvik/obfuscatedsharpcollection

Tentative de version obscurcie de SharpCollection
privilege-escalationreconnaissancelateral-movement+6
266il y a 10 mois
HyperDeceit preview

HyperDeceit

GitHubxyrem/hyperdeceit

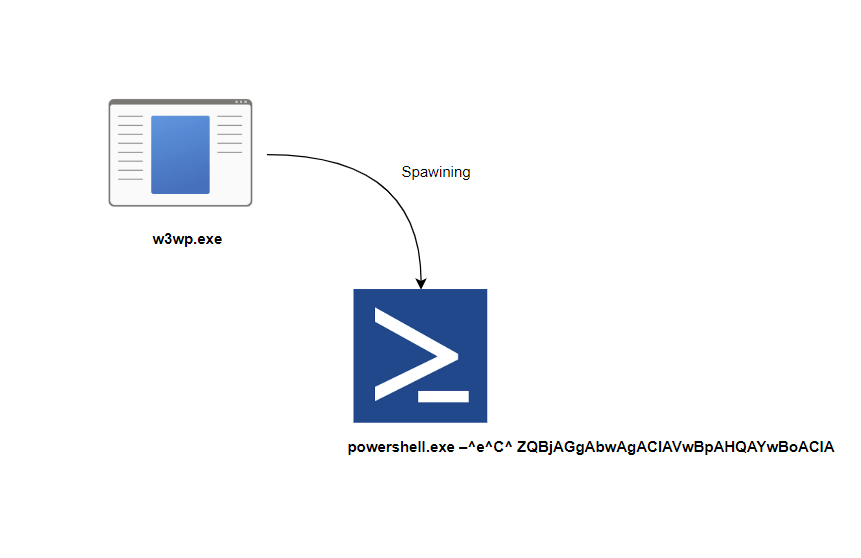
HyperDeceit est la bibliothèque tout-en-un ultime qui émule Hyper-V pour Windows, vous donnant la capacité d'intercepter et de manipuler les tâches…
ids-ips-evasionreverse-engineeringsecurity-virtualization+3
385il y a 3 ans
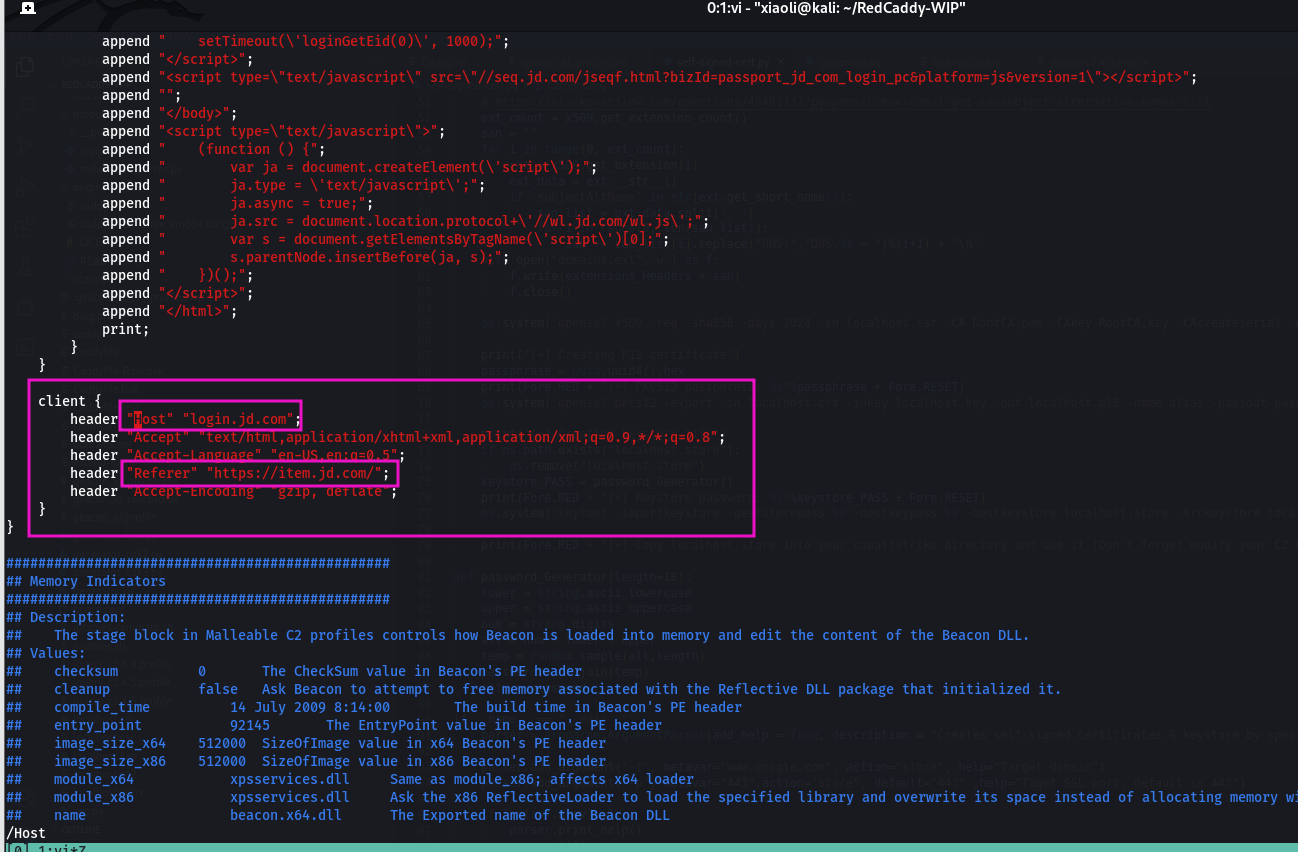
RedCaddy preview

RedCaddy

GitHubxiaolichan/redcaddy

C2 redirector basé sur caddy
web-proxies-interceptionnetwork-securitycommand-and-control+3
211il y a 2 ans
detection-validation preview

detection-validation

GitHubalwashali/detection-validation

Règle de validation de détection
defensive-toolsintrusion-detectionred-teaming+1
42il y a 2 ans
MagicSigner preview

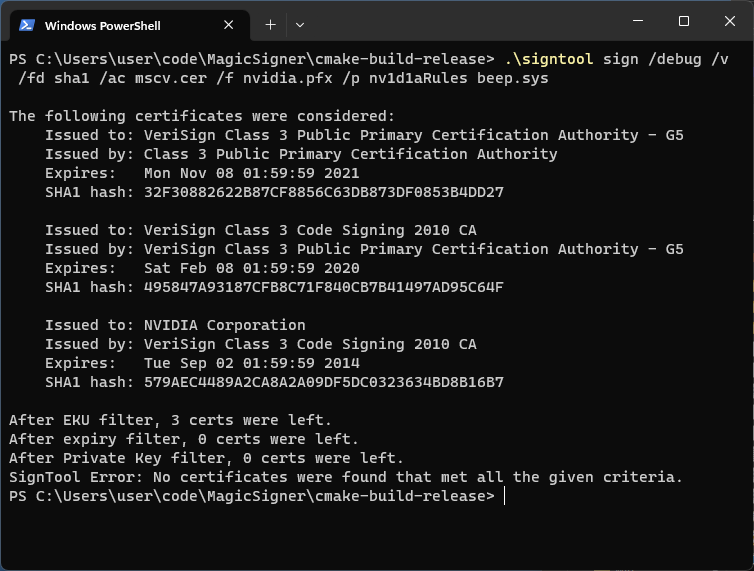
MagicSigner

GitHubnamazso/magicsigner

Signtool pour certificats expirés

authentication-authorizationdefensive-toolsreverse-engineering+2
524il y a 3 ans
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
exploitationmalware-analysisred-teaming+2
177il y a 4 ans
Blackout preview

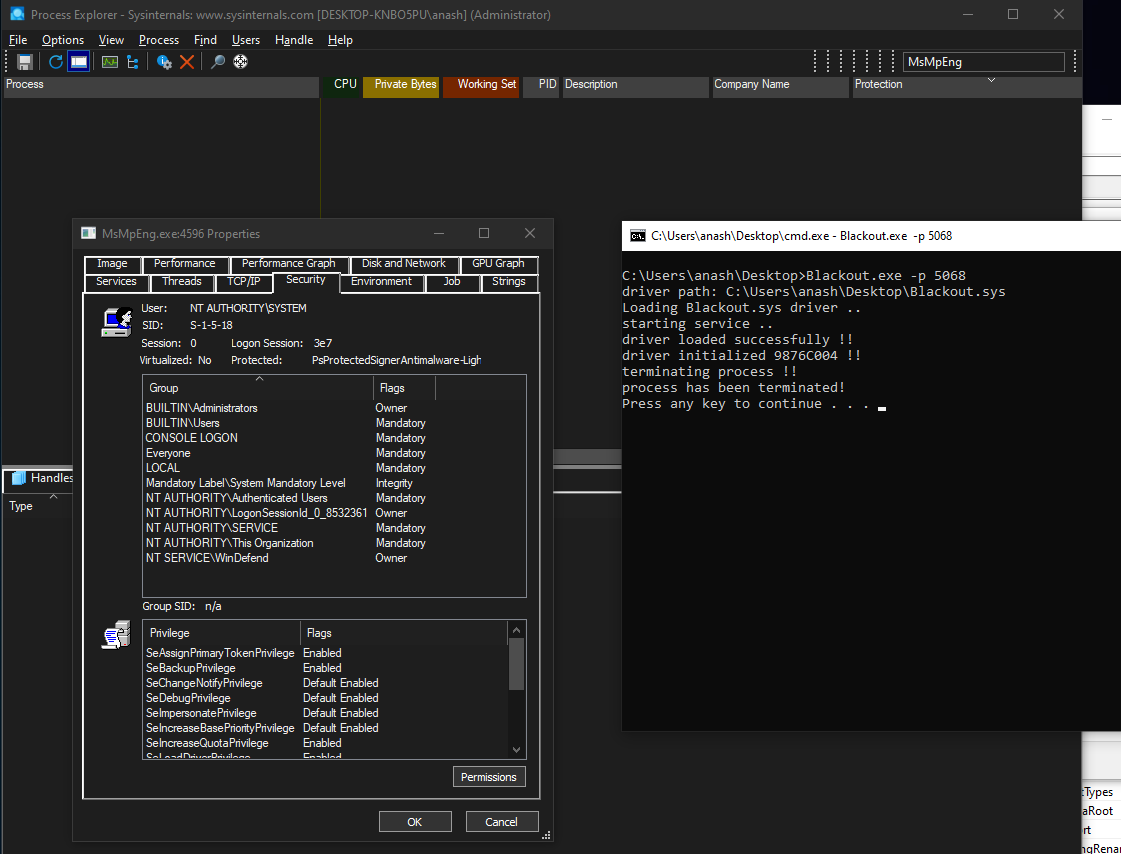
Blackout

GitHubzeromemoryex/blackout

tuer les processus protégés par anti-malware ( BYOVD )

exploitationids-ips-evasionred-teaming+1
982il y a 3 ans
Terminator preview

Terminator

GitHubzeromemoryex/terminator

Reproduire la technique de Spyboy pour terminer tous les processus EDR/XDR/AV
exploitationpost-exploitationred-teaming+1
1.1kil y a 3 ans
HellHall preview

HellHall

GitHubmaldev-academy/hellhall

Exécution de syscalls propres indirects

ids-ips-evasionred-teamingpayload-development+1
618il y a 5 mois
Précédent1…789…17Suivant