

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/xiaolichan/redcaddy
Proxies Web et InterceptionSécurité RéseauCommandement et ContrôleRed TeamingAnti-BotAttaque Adversariale
GitHubxiaolichan/redcaddy

RedCaddy

C2 redirector basé sur caddy

Voir le dépôt
2112041il y a 2 ansVérifié par Kitploit
Partager

RedCaddy

Redirecteur C2 basé sur caddy

Table des matières

  • Aperçu
  • Fonctionnalités
  • Remarque
  • Démarrage rapide
  • Étape par étape
  • Références

Aperçu

Génère un caddyfile avec des profils C2 malléables

Fonctionnalités

  • Bloque les IP par pays GEOIP
  • Autorise les requêtes par correspondance d'en-têtes
  • Liste noire des user-agents et des IP
  • Prend en charge plusieurs redirections
  • Warden du port TeamServer

Remarque

  • Le « redwarden_parser.py » sous modules provient de RedWarden par mgeeky
  • Beaucoup d'inspiration de cet article : 🇬🇧 Carrying the Tortellini's golf sticks
  • Listes noires d'IP provenant des IP Blacklists de RedGuard
  • Listes noires de User-Agent provenant des UA blacklists de mitchellkrogza
  • self-signed-cert.py modifié à partir de CarbonCopy

Démarrage rapide

  • Générer un certificat auto-signé
  • Compiler le caddy personnalisé avec les modules spécifiques (optionnel)
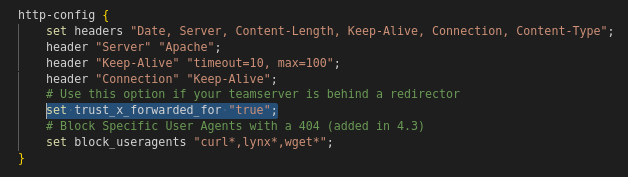
  • Assurez-vous que set trust_x_forwarded_for "true"; est déjà activé dans le profil C2 malléable
  • Copiez votre profil C2 malléable dans RedCaddy
  • Ajoutez vos règles de redirection dans des fichiers (par ex. chains.list)
  • Enfin, générez le Caddyfile avec le vilain script python.

Étape par étape

  • 1. Générez des certificats auto-signés avec « self-signed-cert.py » :
    python3 self-signed-cert.py -t [Https Server]
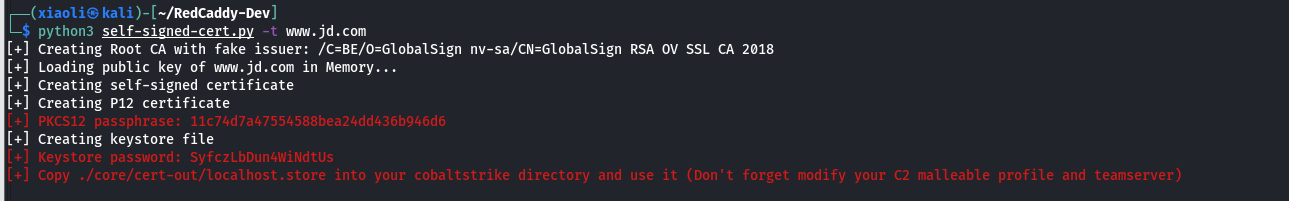
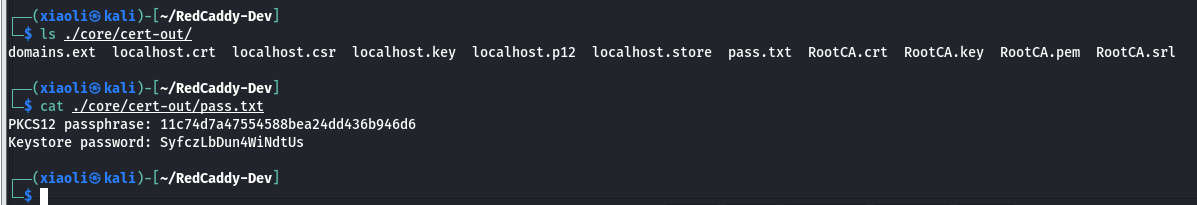
    image Comme vous pouvez le voir, les localhost.* sont générés dans core/cert-out
    image

  • 2. Activez set trust_x_forwarded_for "true"; dans le profil C2 malléable
    image

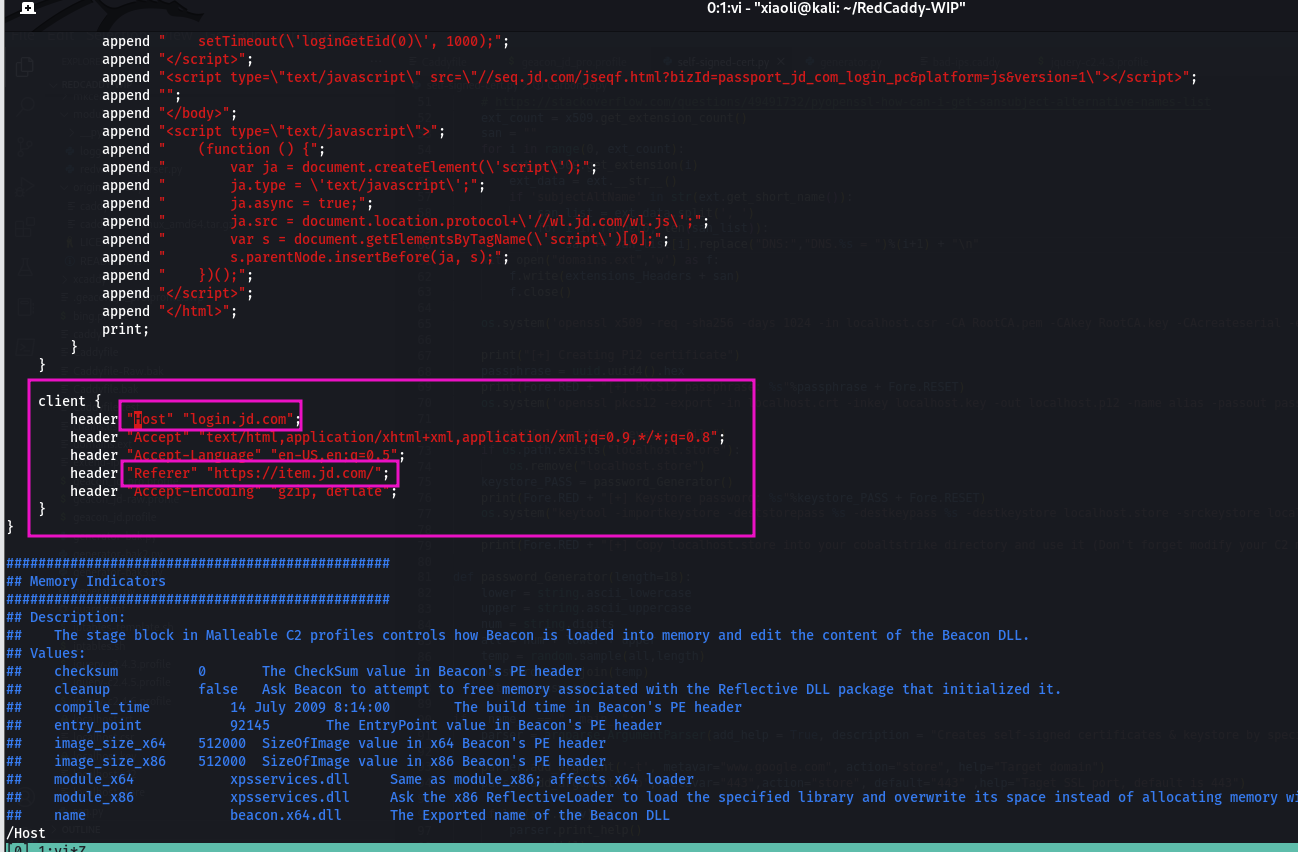
  • 3. En-têtes Host & Referer à définir dans chaque bloc client du profil C2 malléable
    ⚠️ Remarque : le faux sous-domaine doit exister dans l'attribut SAN (subject alternative name) des certificats auto-signés
    image

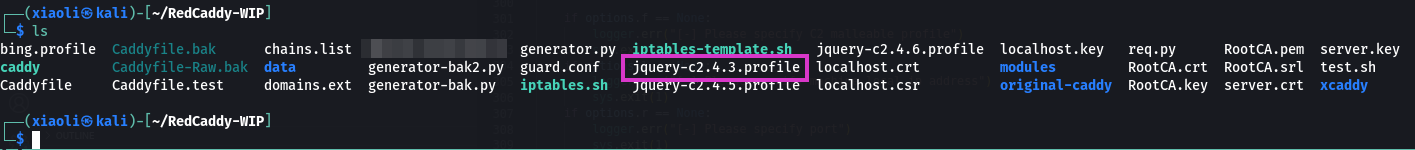
  • 4. Copiez le profil C2 dans RedCaddy
    J'utilise threatexpress‘s jquery-c2.4.3.profile comme démonstration
    image

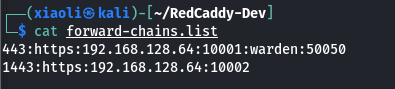
  • 5. Modifiez les règles de redirection dans « chains.list »
    443:https:192.168.128.64:10001 signifie que le trafic entrant sur le port *:443 est redirigé vers localhost https://192.168.128.64:10001 (backend C2)
    image

    Q : Qu'est-ce que « warden » ?
    R : Warden est une fonction de liste blanche pour protéger le port de votre teamserver ; cela génère un lien aléatoire avec des chaînes sécurisées aléatoires. L'utilisateur ne peut pas se connecter au teamserver avant de l'avoir déclenché (« warden » derrière 443 signifie que le lien est traité sur le port 443).

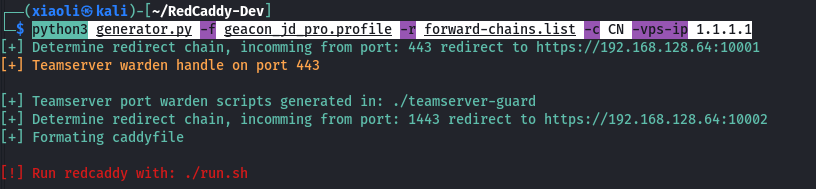
  • 6. Passez les arguments nécessaires au generator.py, puis appuyez sur Entrée.
    python3 generator.py -f geacon_jd_pro.profile -r forward-chains.list -c CN -vps-ip 1.1.1.1 image
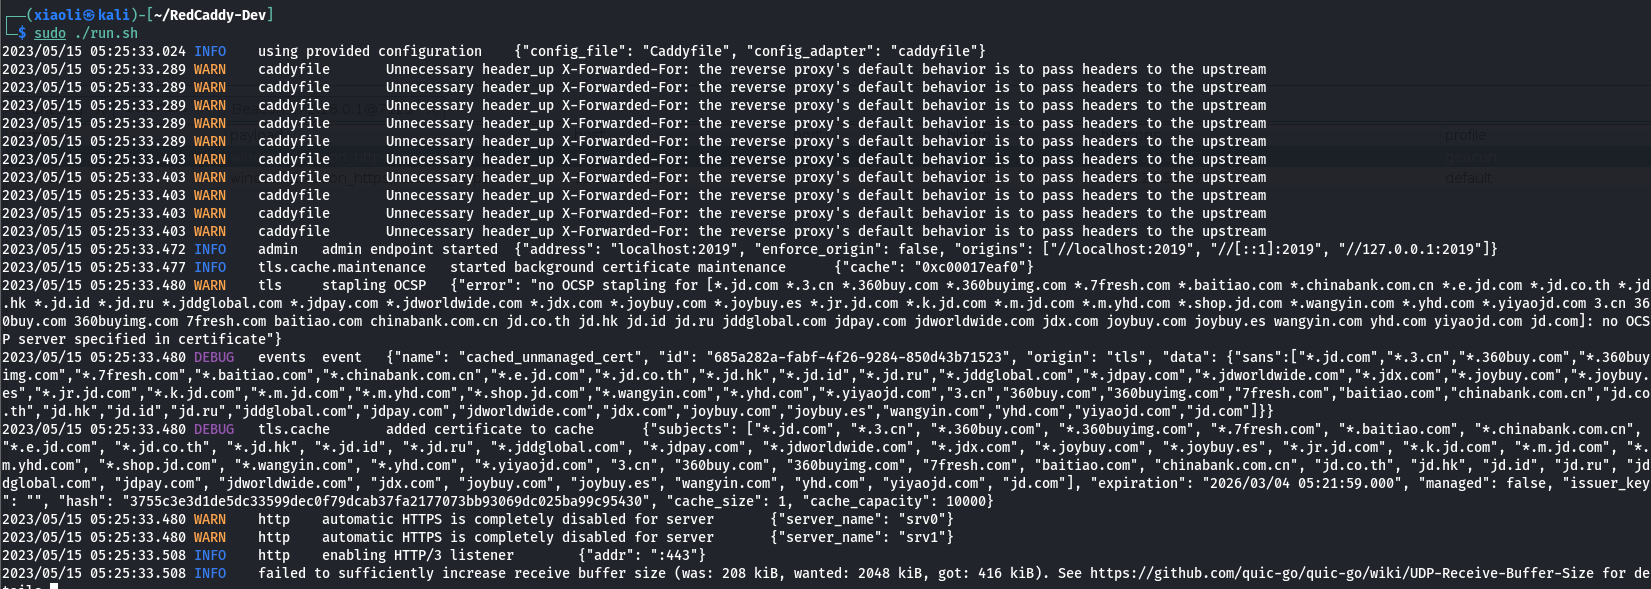
  • 7. Enfin, exécutez caddy avec le caddyfile tout juste généré :)
    sudo ./run.sh image
  • 8. Optionnel : compiler le caddy personnalisé avec des modules spécifiques

git clone https://github.com/XiaoliChan/RedCaddy-core.git
cd cmd/caddy
go get github.com/aksdb/caddy-cgi/v2
go get github.com/XiaoliChan/caddy-maxmind-geolocation@self
CGO_ENABLED=0 go build
upx --best --lzma caddy
  • Q : Pourquoi ne pas utiliser le format json ou yaml ?
    R : Désolé, je ne sais pas écrire de caddyfile au format json/yaml.

  • Q : Peut-on répondre avec un 404 pour les routes non correspondantes ?
    R : Eh bien, caddy ne peut pas faire ça ¯\(ツ)/¯.

Références

  • Parseur de profil Malleable C2
  • 🇬🇧 Carrying the Tortellini's golf sticks
  • Cobalt stagger
  • Comment créer des certificats auto-signés
  • Contrôle d'accès Caddy
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






