Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
purple-team-exercise-framework preview

purple-team-exercise-framework

GitHubscythe-io/purple-team-exercise-framework

# Cadre d'exercice d'équipe pourpre

cloud-securitydevsecopsthreat-intelligence+5
812
il y a 5 mois
NimicStack preview

NimicStack

GitHubfrkngksl/nimicstack

NimicStack est l'implémentation pure en Nim de la technique de Call Stack Spoofing visant à imiter des programmes légitimes.
ids-ips-evasionpost-exploitationred-teaming+1
95il y a 6 mois
MSSQL-Analysis-Coerce preview

MSSQL-Analysis-Coerce

GitHubp0dalirius/mssql-analysis-coerce

Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.
exploitationlateral-movementpost-exploitation+3
133il y a 3 ans
CallStackSpoofer preview

CallStackSpoofer

GitHubwithsecurelabs/callstackspoofer

Une implémentation de PoC pour usurper des piles d'appels arbitraires lors d'appels système (par ex. obtenir un handle via NtOpenProcess)

ids-ips-evasionpost-exploitationred-teaming+1
589il y a 1 an
Qemuno preview

Qemuno

GitHubsygnialabs/qemuno

Qemuno Framework

ids-ips-evasionsecurity-virtualizationpenetration-testing+2
24il y a 4 ans
GwisinMsi preview

GwisinMsi

GitHubchoisg/gwisinmsi

Payload MSI de PoC basé sur l'article de blog d'ASEC/AhnLab

malware-analysisred-teamingpayload-development+1
25il y a 4 ans
vba2clr preview

vba2clr

GitHubmed0x2e/vba2clr

Exécuter .NET depuis VBA

scripting-automationpost-exploitationred-teaming+2
147il y a 3 ans
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

Outils et PoCs pour l'investigation des syscalls Windows.

ids-ips-evasionreverse-engineeringbinary-analysis+3
364il y a 10 mois
NimShellcodeFluctuation preview

NimShellcodeFluctuation

GitHubs3cur3th1ssh1t/nimshellcodefluctuation

ShellcodeFluctuation PoC porté vers Nim

shellcodepost-exploitationred-teaming+2
77il y a 3 ans
Windows-SignedBinary preview

Windows-SignedBinary

GitHubmr-un1k0d3r/windows-signedbinary

Modifie les binaires Windows signés pour conserver des signatures de catalogue valides tout en modifiant les empreintes de fichiers, contournant…
hash-analysisids-ips-evasionreverse-engineering+4
259il y a 7 ans
Windows preview

Windows

GitHubsleepthegod/windows

Windows et les moyens de le casser

privilege-escalationexploitationpost-exploitation+3
99il y a 16 jours
CanaryHunter preview

CanaryHunter

GitHubc0axx/canaryhunter

Canary Hunter vise à être un script PowerShell rapide pour vérifier la présence de canaris courants dans divers formats générés gratuitement sur…
cloud-infrastructure-securityconfiguration-auditinginformation-gathering+4
137il y a 3 ans
AMSI-ETW-Patch preview

AMSI-ETW-Patch

GitHubmr-un1k0d3r/amsi-etw-patch

Patch AMSI et ETW
ids-ips-evasionpost-exploitationred-teaming+1
251il y a 2 ans
Endurance-Wiper preview

Endurance-Wiper

GitHubintelbroker/endurance-wiper

un petit wiper malveillant programmé en C#
malware-analysispayload-developmentadversarial-attack
71il y a 3 ans
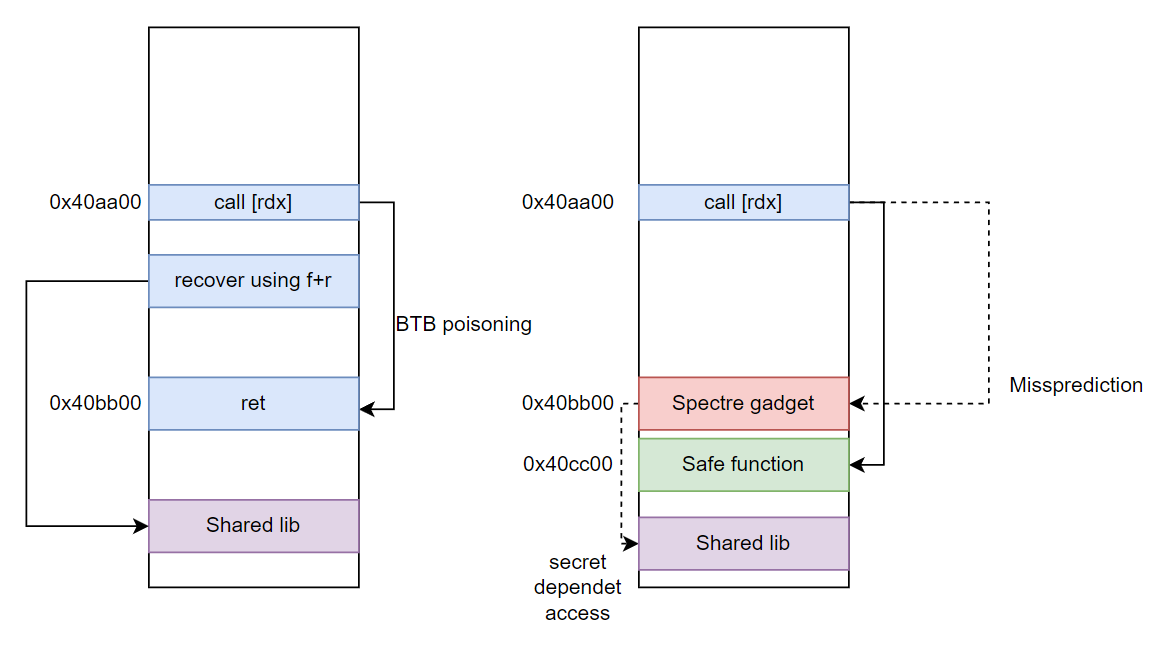
ExecASLR-ekoparty preview

ExecASLR-ekoparty

GitHubes0j/execaslr-ekoparty

Exploit de preuve de concept qui contourne l'ASLR sur les processeurs Intel en abusant du Branch Target Buffer et de l'exécution spéculative pour…
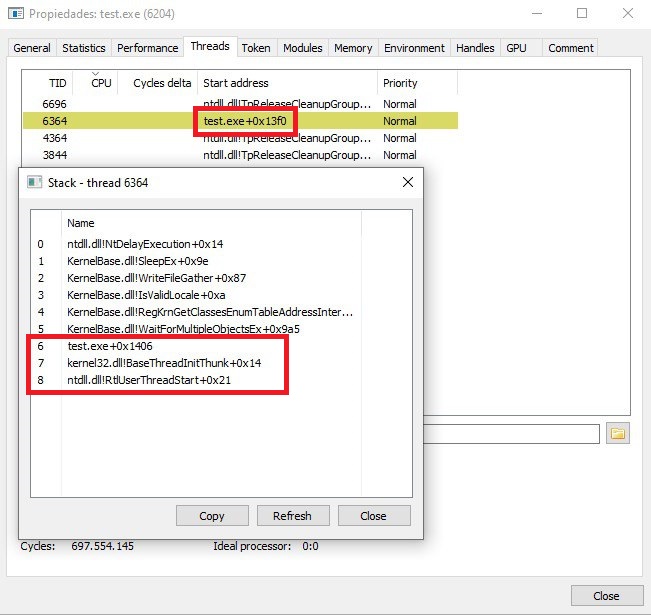
vulnerability-analysisexploitationhardware-security+4
72il y a 3 ans
Unwinder preview

Unwinder

GitHubkudaes/unwinder

Spoofing de pile d'appels pour Rust

ids-ips-evasionpost-exploitationred-teaming+2
384il y a 1 an
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
exploitationshellcodepost-exploitation+4
677il y a 3 ans
StopDefender preview

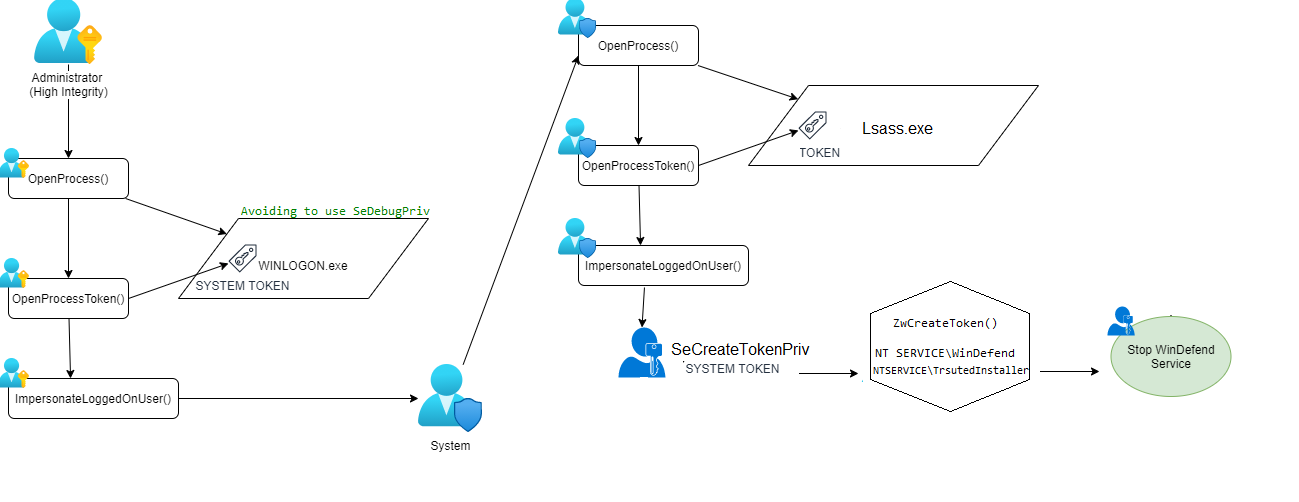
StopDefender

GitHublab52io/stopdefender

Arrêtez Windows Defender par programmation

privilege-escalationimpersonation-toolspost-exploitation+2
986il y a 3 ans
Précédent1…567…17Suivant