

agentic-radar
 splx-ai/agentic-radar
Un scanner de sécurité pour vos workflows agentiques LLM
vulnerability-scannersstatic-code-analysisdynamic-code-analysis+5
1.1k
splx-ai/agentic-radarUn scanner de sécurité pour vos workflows agentiques LLM
 thuyimingli/backdoor-learning-resources
Liste sélectionnée d'articles, d'études et de boîtes à outils sur l'apprentissage par porte dérobée, recensant les attaques par empoisonnement et les…
 madrylab/robustness
Entraînez, évaluez et explorez des réseaux de neurones avec des outils intégrés de robustesse face aux attaques adversariales, notamment les attaques…
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
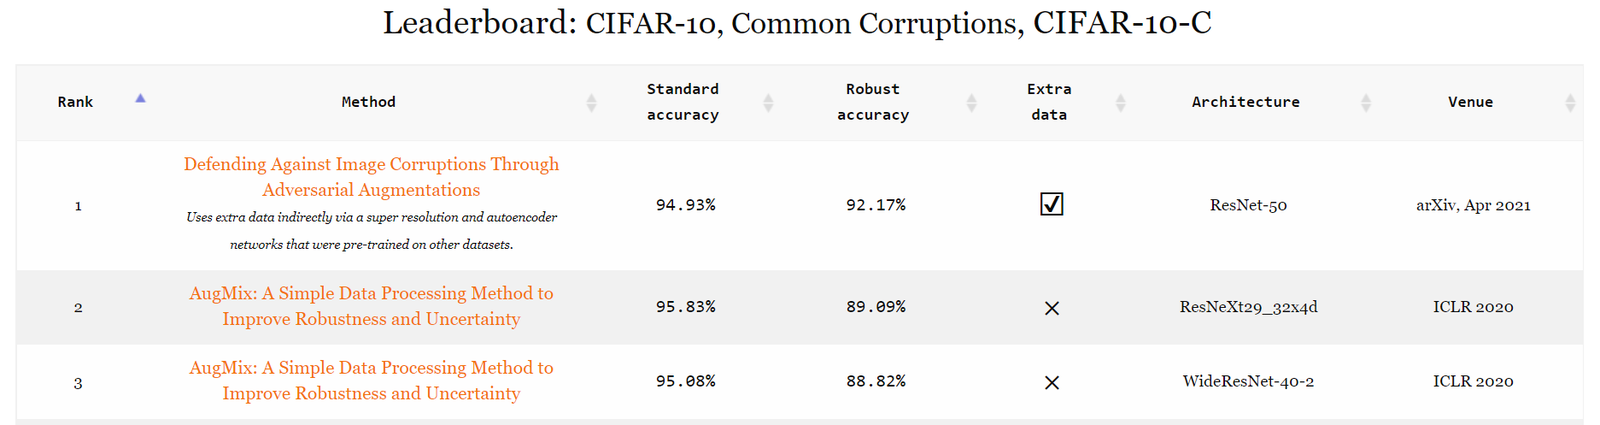 robustbench/robustbench
Benchmark standardisé de robustesse adversarial avec un classement public et un zoo de modèles téléchargeable pour évaluer les modèles ML contre les…
 trusted-ai/aix360
Interprétabilité et explicabilité des données et des modèles d'apprentissage automatique
 jiep/offensive-ai-compilation
Une liste organisée de ressources utiles couvrant l'IA offensive.
 datadog/stratus-red-team
:cloud: :zap: Émulation d'adversaires granulaire et actionnable pour le cloud
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 microsoft/pyrit
Framework open source pour le red teaming des systèmes d'IA générative : automatiser les invites d'attaque, évaluer les réponses des modèles et…
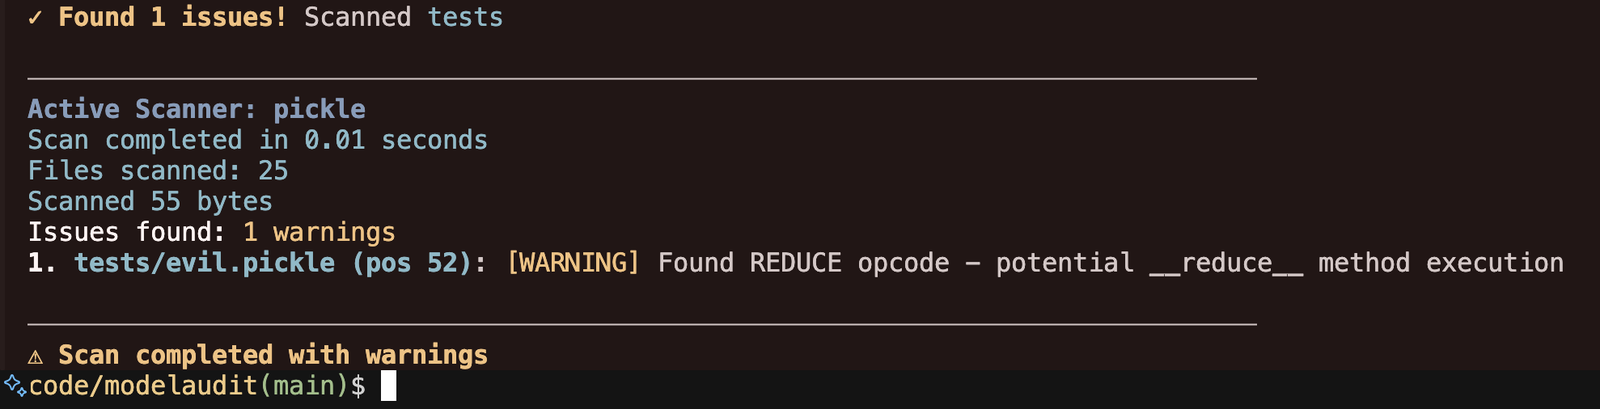 promptfoo/modelaudit
Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le…
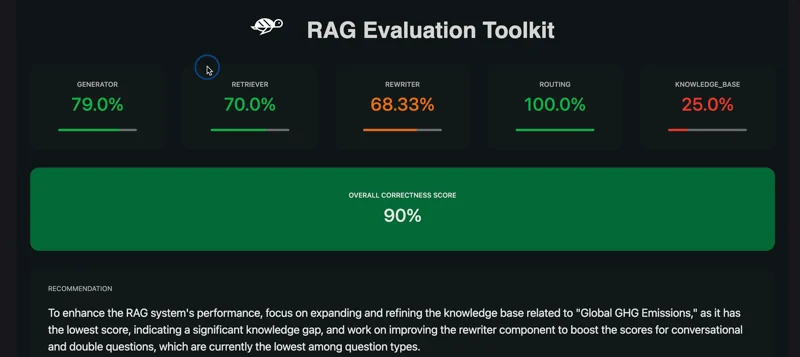 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM
 whispergate/lldp
Profil C2 pour Mythic tunnellisant le trafic d'agent pair-à-pair chiffré via les TLV spécifiques à l'organisation LLDP IEEE 802.1AB pour un…
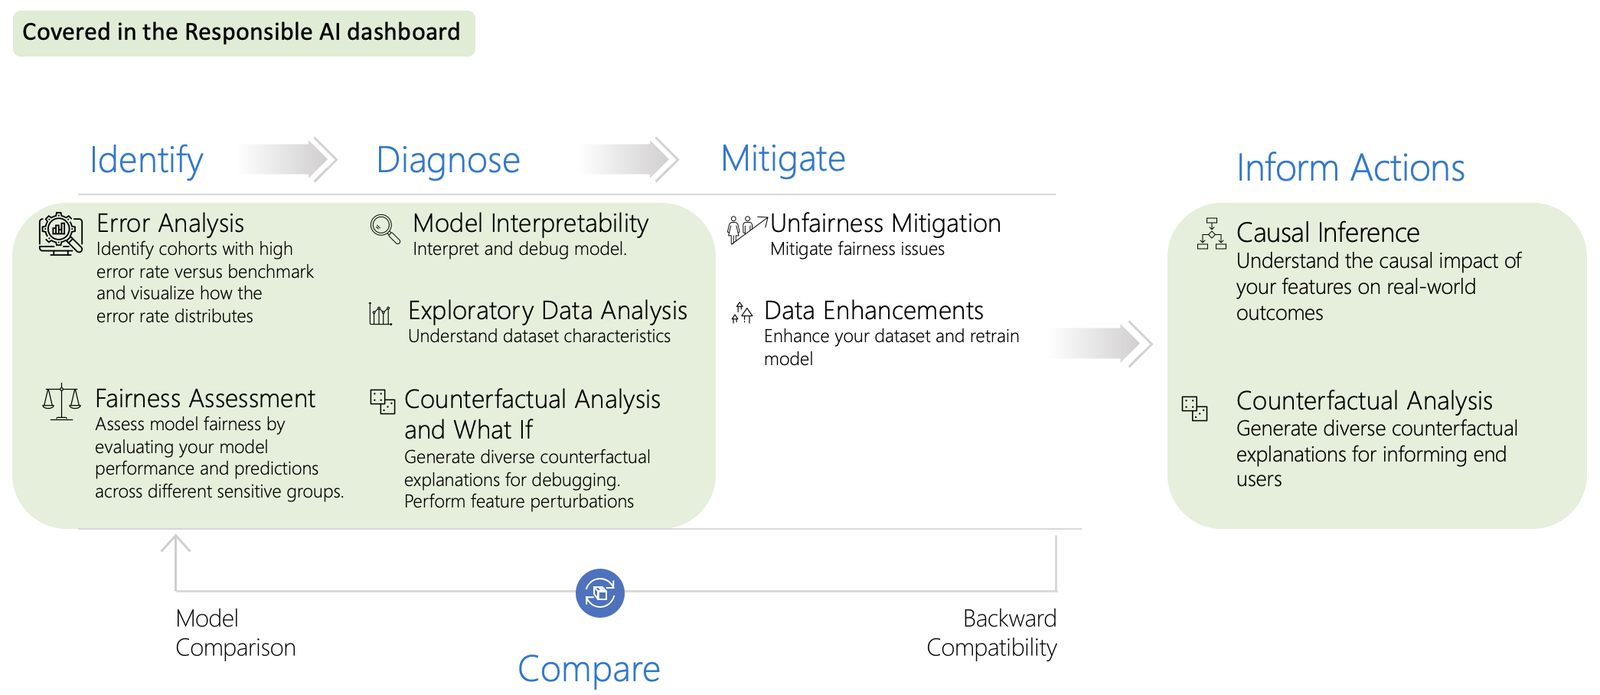 microsoft/responsible-ai-toolbox
Tableaux de bord interactifs et bibliothèques pour le débogage responsable de modèles d'IA, couvrant l'analyse des erreurs, l'équité,…
 meta-llama/purplellama
Ensemble d'outils pour évaluer et améliorer la sécurité des LLM.
 yzhao062/pyod
Une bibliothèque Python pour la détection d'anomalies sur des données tabulaires, des séries temporelles, des graphes, du texte, des images et de…