
UnifiedThreatHunting
 sims718718/unifiedthreathunting
为安全团队记录了一套结构化、可重复的威胁狩猎方法论,涵盖触发条件、SMART假设、可行性门禁、范围界定、狩猎计划和结果报告。
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathunting为安全团队记录了一套结构化、可重复的威胁狩猎方法论,涵盖触发条件、SMART假设、可行性门禁、范围界定、狩猎计划和结果报告。
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
 ivancabrera02/srhollow
从 Windows 注册表配置单元中提取 LSA 机密和 DPAPI 密钥,通过现有或新建的 VSS 卷影副本,并内置 regf 解析器和 AES-256 解密。
 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 cyb3rmik3/prompt-injection-email-samples
用于评估电子邮件安全控制和 AI 邮箱助手如何处理跨披露、数据外泄和工具发现意图的间接提示注入的开放 .eml 测试集。
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 ankhcorp/nuke.sh
基于 Bash 的被动侦察 + 攻击面测绘脚本,仅使用公共 API + 标准 Linux 工具(curl、dig、openssl、nmap、python3)。
 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
用于 Selenium Chrome 的隐身层,可改变浏览器指纹和自动化信号,以规避机器人检测并维持 reCAPTCHA v3 评分。
 mg1937/asc
快速的 Android APK 反编译前端,直接查询编译后的 DEX 工件,在毫秒级内提取类与交叉引用,无需预处理。
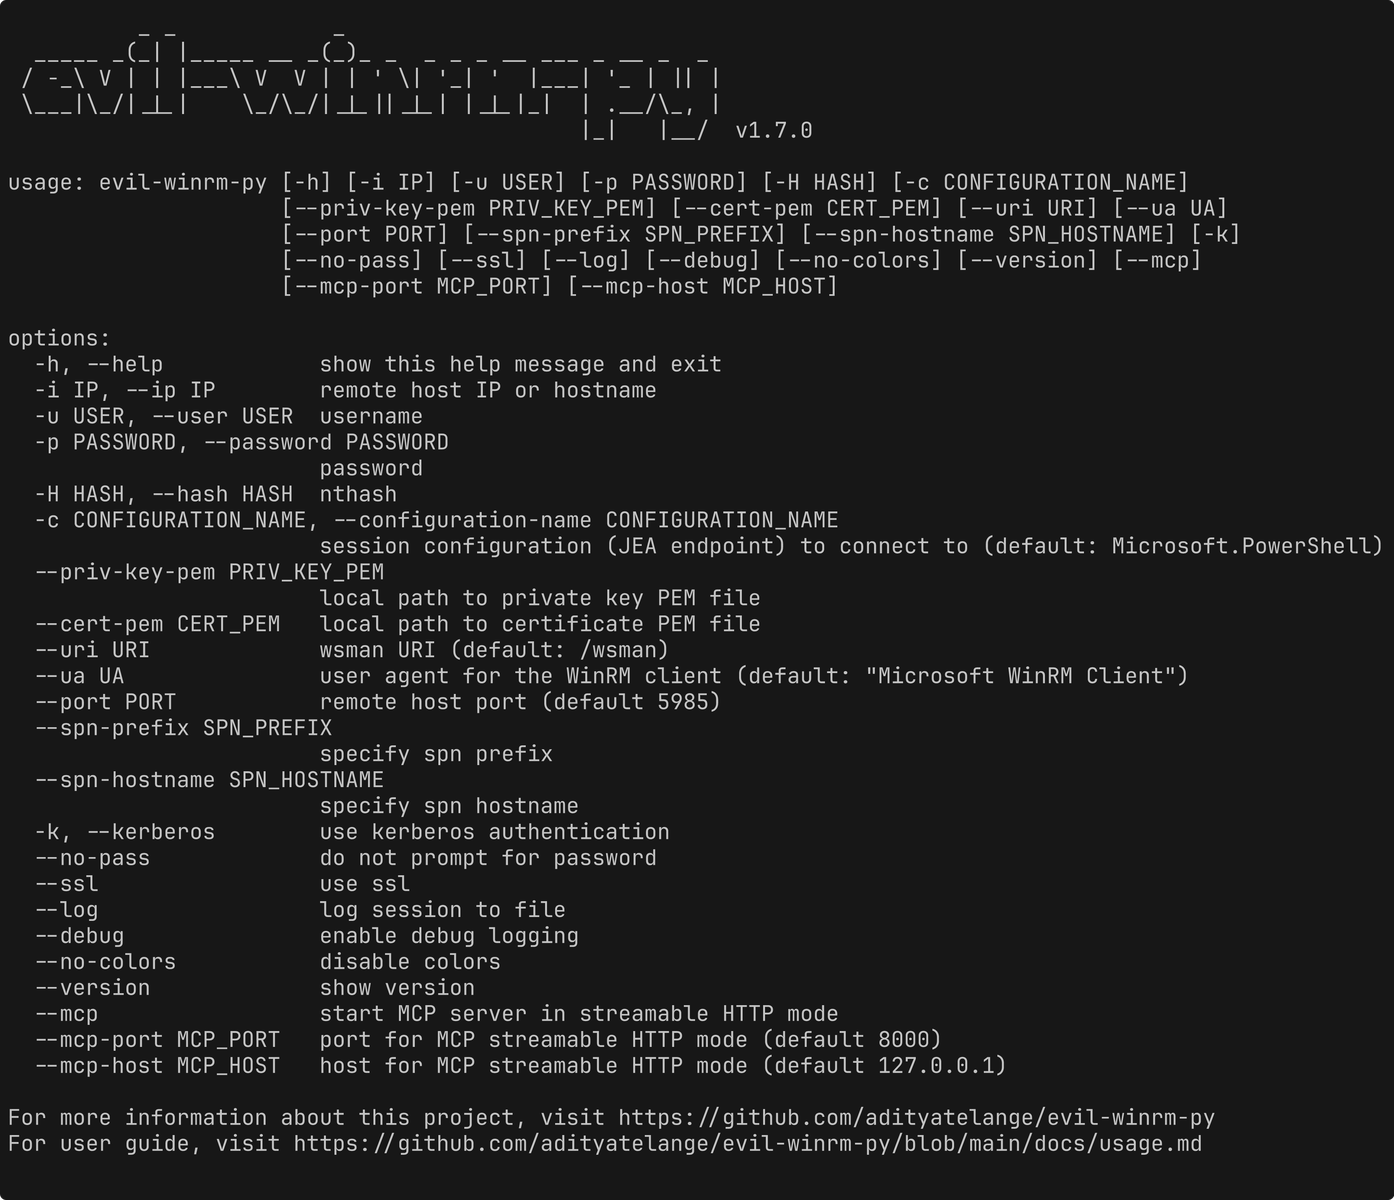 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 monad-developers/ultrafuzz
端到端智能体式智能合约模糊测试与威胁狩猎
 nu11secur1ty/cisco
用于 Cisco 网络设备的安全审计工具包,专注于企业网络基础设施的配置审查、漏洞检测和渗透测试。
 viralmaniar/vulnvault
面向开发者的应用安全漏洞知识库,包含不安全与安全代码示例、防护指南,以及跨语言和框架的 OWASP/CWE 映射。
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。