

LazZzy_Dump
 trustedsec/lazzzy_dump
通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dump通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
 ejfkdev/jscd
将 bytenode .jsc(V8 代码缓存)逆向还原为 JavaScript —— 静态、纯 Rust,无需修补 V8/Node。Node 8→26 / V8 5.8–14.6;已测试 25k 个 .jsc,0 失败。
 usebruno/bruno
用于探索和测试API的开源IDE(Postman/Insomnia的轻量级替代品)
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 bsysop/servicenow
扫描 ServiceNow 实例中 widget-simple-list 插件配置错误,这些错误会通过 API 暴露数据,支持单个 URL、URL 列表、快速检查和代理选项。
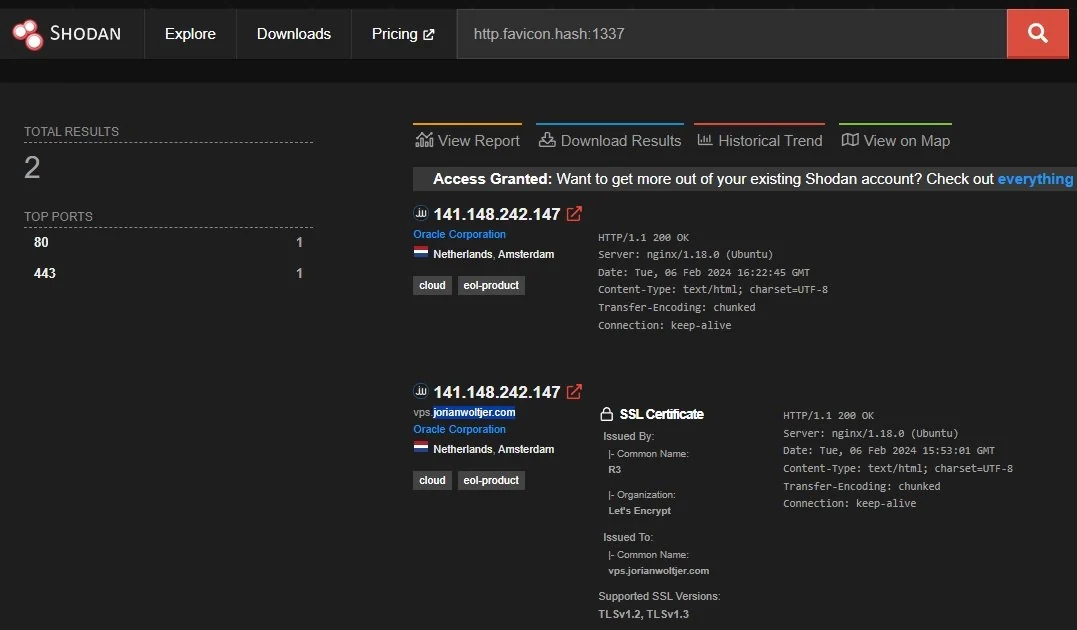 jorianwoltjer/shodan-favicon-preimage
生成一个在 Shodan 上可得到任意目标哈希的 favicon
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 viruscamp/luadec
Lua 反编译器,适用于 Lua 5.1、5.2 和 5.3
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
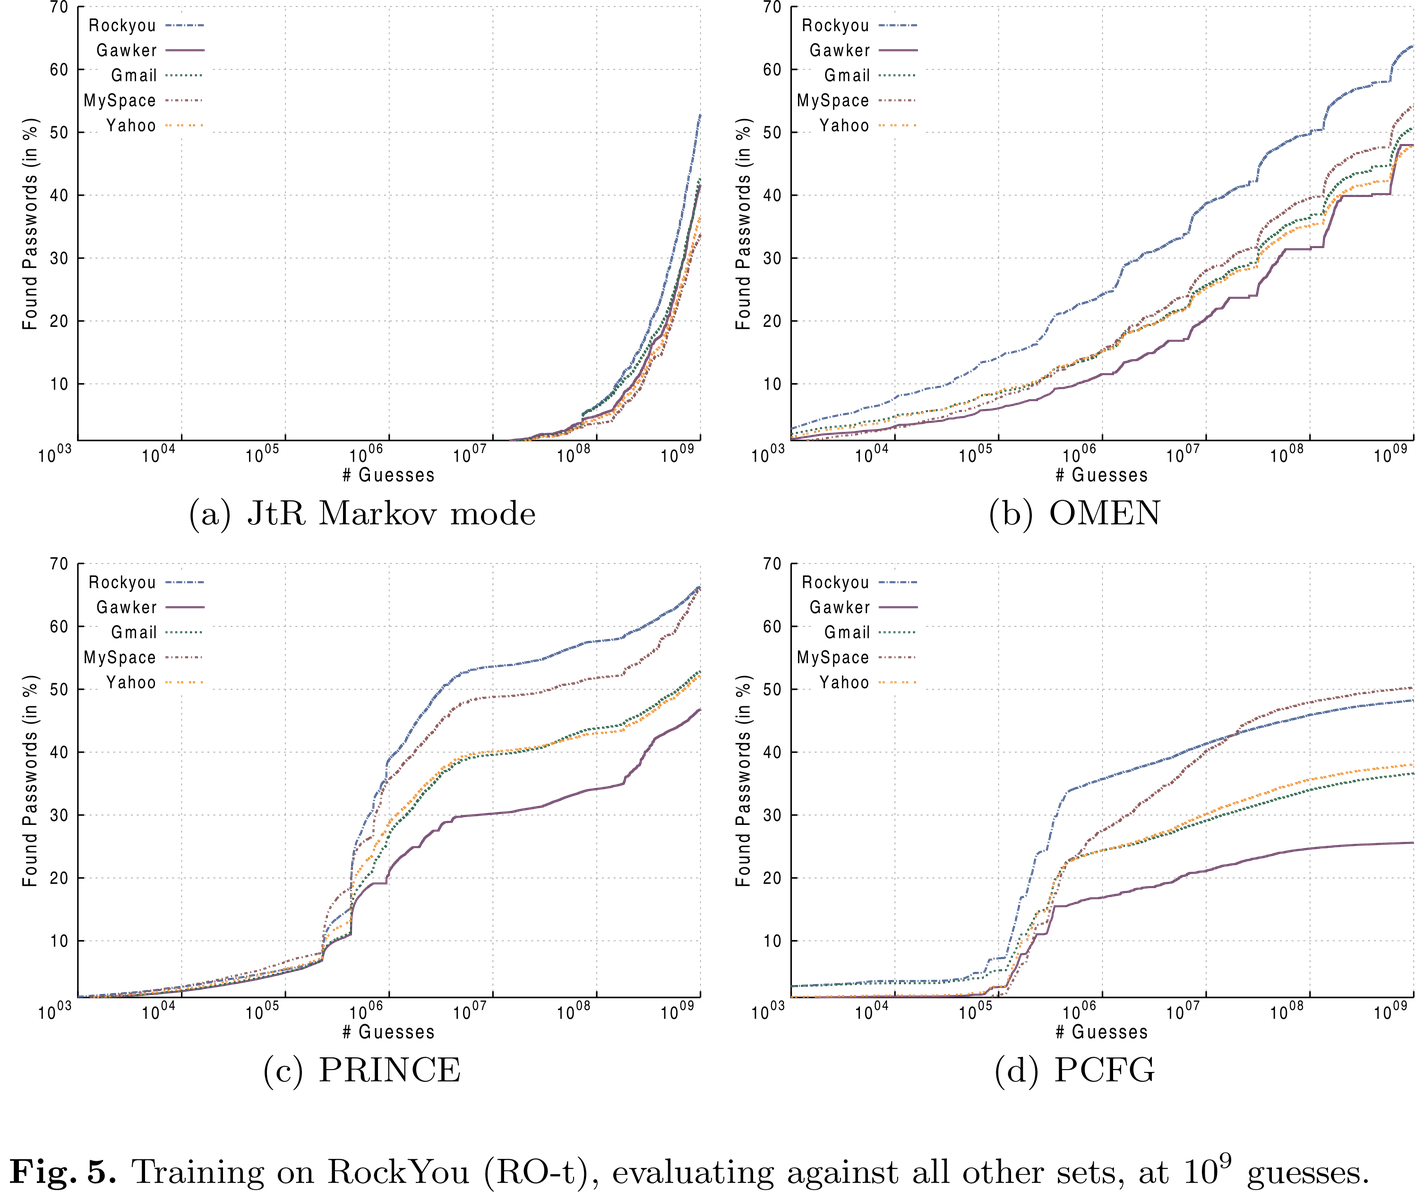 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
 99designs/aws-vault
一个用于在开发环境中安全存储和访问 AWS 凭据的保险库
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。
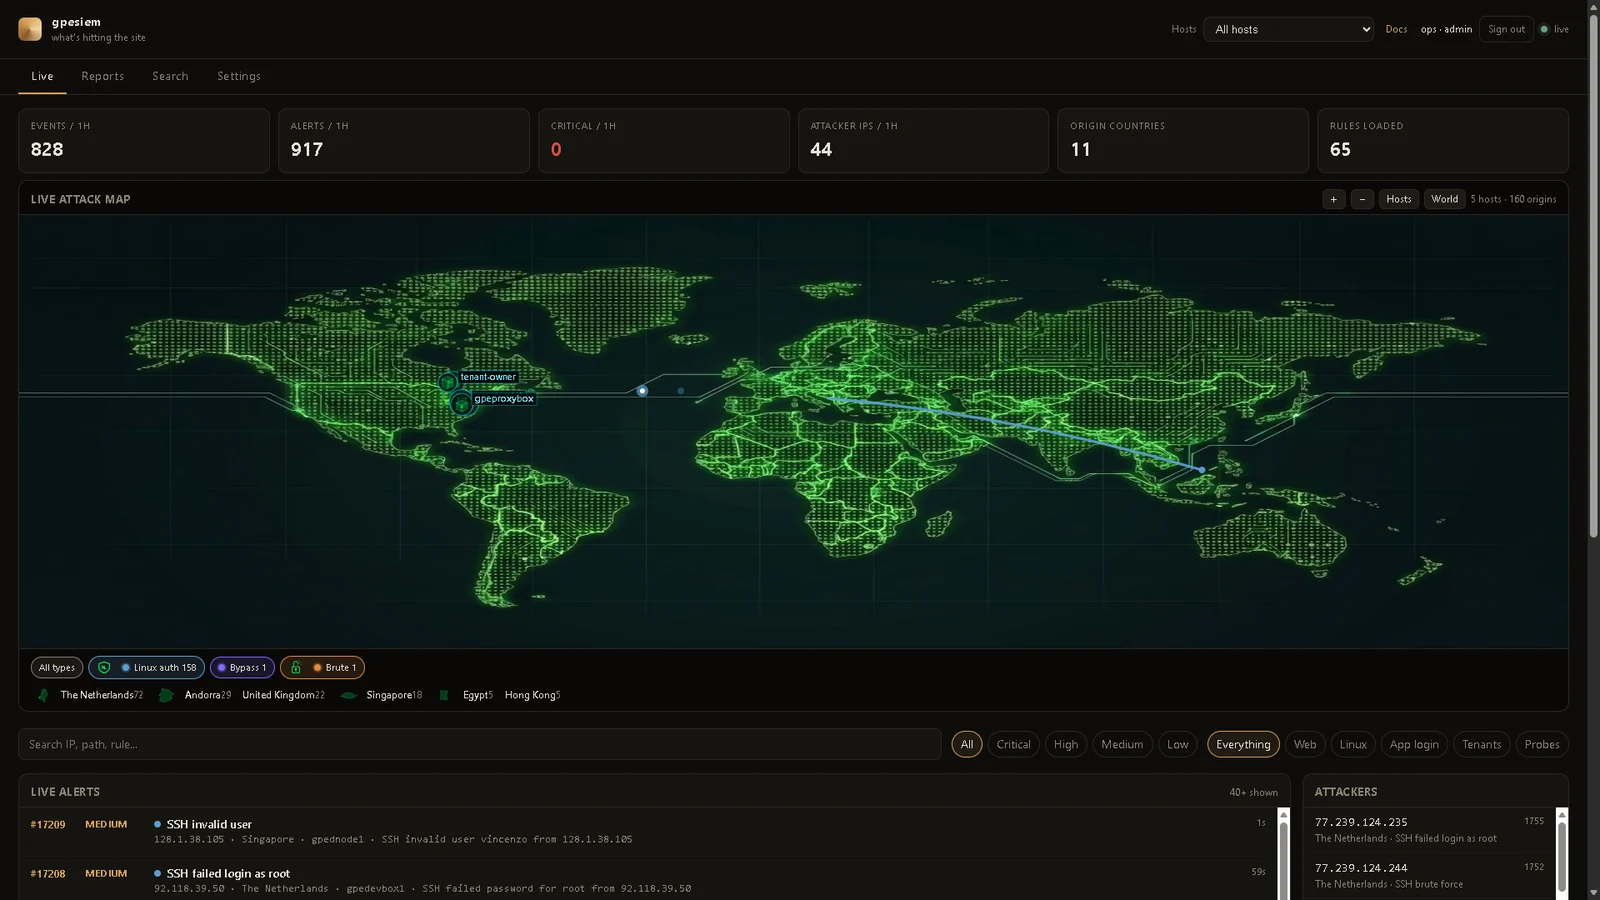 gopasteverything/gpewebdefender
轻量级 Web 攻击监控工具。单个 Go 二进制文件 + SQLite。不是 OSSEC,也不是 WAF。
 soufianecyber/quantum-safe-migration
企业级工具包,用于审计传统基础设施并将其迁移至混合后量子密码学(PQC)。
 st0rn/siglens
Windows artifact analysis toolkit that maps AV detections to PE offsets, sections, RVA/VA and strings, with YARA, AMSI, capa and multi-engine…