 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。

只读的前置条件与暴露面检查器,适用于 Citrix NetScaler ADC / NetScaler Gateway 安全公告 CTX697096(涵盖 CVE-2026-88771 至 CVE-2026-88778)、CTX697174(涵盖 CVE-2026-88779,即 SAML 崩溃攻击)、CTX697191(涵盖 CVE-2026-107406,SAML 远程代码执行)、CTX697263(涵盖 PHP CVE-2026-109618 / CVE-2026-109619,即“php2shell”,管理 GUI),以及 CTX697305(涵盖 2026 年 11 月 12 日发布的 28 个 CVE)。
许可证通俗说明: 对所有人免费——你可以运行、修改、分享它,在公司内部或为客户的事件响应中使用它。唯一不允许的是:使用该代码构建竞争性工具。如有疑问或其他需求,请联系:[email protected]。
⚠️ CVE-2026-88771 和 CVE-2026-88772 已在野被利用,并已列入 CISA KEV 目录。请立即升级,并假定面向互联网的设备已被入侵。
🚨 新增 – CTX697305(11 月 12 日):28 个 CVE,严重级别,所有 NetScaler 均受影响。请安装 14.1-73.58、13.1-64.39、14.1-73.58 FIPS 或 13.1-37.293 FIPS/NDcPP。 CTX697305 修复了 28 个内存安全缺陷(CVSS 最高达 9.5)。CVE-2026-120868(数据包处理,9.3)影响默认配置下的所有部署,而 CVE-2026-107412(9.5)影响所有 Gateway 和 AAA vserver。该公告未列出任何缓解措施,目前也尚无利用报告。修复后的版本同时包含此前所有修复(CTX697096、CVE-2026-88779、CVE-2026-107406、php2shell),因此它们是唯一需要安装的版本。检查器 v1.19 会将你的版本与这些修复版本进行比对,显示你的配置满足这 28 个 CVE 前置条件中的哪些,并在任何低于修复版本的版本上返回 VULNERABLE(退出码 2)。
php2shell 已修复(10 月 27 日):请安装 14.1-73.49、13.1-64.32、14.1-73.49 FIPS 或 13.1-37.286 FIPS/NDcPP。 Citrix 已更新 CTX697263,加入了修复后的版本。这些版本也包含 CTX697096、CVE-2026-88779 和 CVE-2026-107406 的修复。检查器 v1.18 会将你的版本与这些修复版本进行比对;在未包含修复的版本上,对任意来源开放(或由负载均衡 vserver 转发)的管理 GUI 现在会被判定为 VULNERABLE(退出码 2),而受限的 GUI 则标记为
[CHECK]。
php2shell(10 月 21 日):PHP CVE-2026-109618 和 CVE-2026-109619 可触及 NetScaler 管理 GUI。 PHP 本身存在两个预认证远程代码执行缺陷(CVSS 各为 9.2),自 10 月 17 日起已被利用。NetScaler 的管理 GUI 在 NSIP、每个具有管理访问权限的 SNIP 以及集群 IP 上运行 PHP;Gateway 和 AAA 不受影响。Citrix 表示:所有低于上述修复版本的受支持版本均受影响;NetScaler Console 和 SVM 不受影响。在完成升级之前,请使用 ACL 将 GUI 和 API 访问限制为仅管理员主机(CTX228148)。检查器 v1.17 会显示设备上的 PHP 是否已包含修复、管理 GUI 是否受限,以及日志中的狩猎线索。背景资料:Remko Weijnen 的固件分析。
CVE-2026-107406(10 月 8 日):严重的 SAML 漏洞,可导致远程代码执行,需再次升级。 CTX697191,CVSS 9.5:SAML 内存溢出,可导致远程代码执行或拒绝服务。在已针对 CTX697096 和 CVE-2026-88779 修复的版本(14.1-73.37 至 73.41、13.1-64.23 至 64.28、14.1-FIPS 73.37 至 73.41、13.1-FIPS/NDcPP 37.279 至 37.282)上,当设备作为 SAML IdP(
add authentication samlIdPProfile)时会受到影响;在更旧的版本上,当设备作为 SAML SP 或 IdP 时会受到影响。已在 14.1-73.46、13.1-64.29、14.1-73.46 FIPS 和 13.1-37.283 FIPS/NDcPP 中修复。公告未列出任何变通方案。使用 NetScaler 的 Secure Private Access 混合部署同样会受到影响。检查器 v1.16 会根据这些版本检查你的构建版本和 SAML 配置。
CVE-2026-88779(10 月 3 日):SAML 攻击现已有修复方案,SAML 设备必须再次升级。 自 10 月 2 日起导致已打补丁的 NetScaler 崩溃的精心构造的 SAML 请求即为 CVE-2026-88779(CTX697174,CVSS 8.7,定向攻击;自 10 月 4 日起被列入 CISA 的已知被利用漏洞列表,美国联邦截止日期为 10 月 7 日)。如果你的配置中包含
add authentication samlAction或add authentication samlIdPProfile,则会受到影响。已在 14.1-73.41、13.1-64.28、14.1-73.41 FIPS 和 13.1-37.282 FIPS/NDcPP 中修复,因此已针对 CTX697096 升级过的设备必须再次升级。在此之前,Citrix 通过 NetScaler Console 提供 Global Deny List 签名,或由 Citrix 支持团队提供 responder 策略。检查器 v1.15 会根据这些版本检查你的构建版本,显示 SAML 缓解策略是否覆盖每个 Gateway/AAA vserver,并将 10 月 2 日至 CVE-2026-88779 修复之前的注入尝试报告为“可能已执行”。
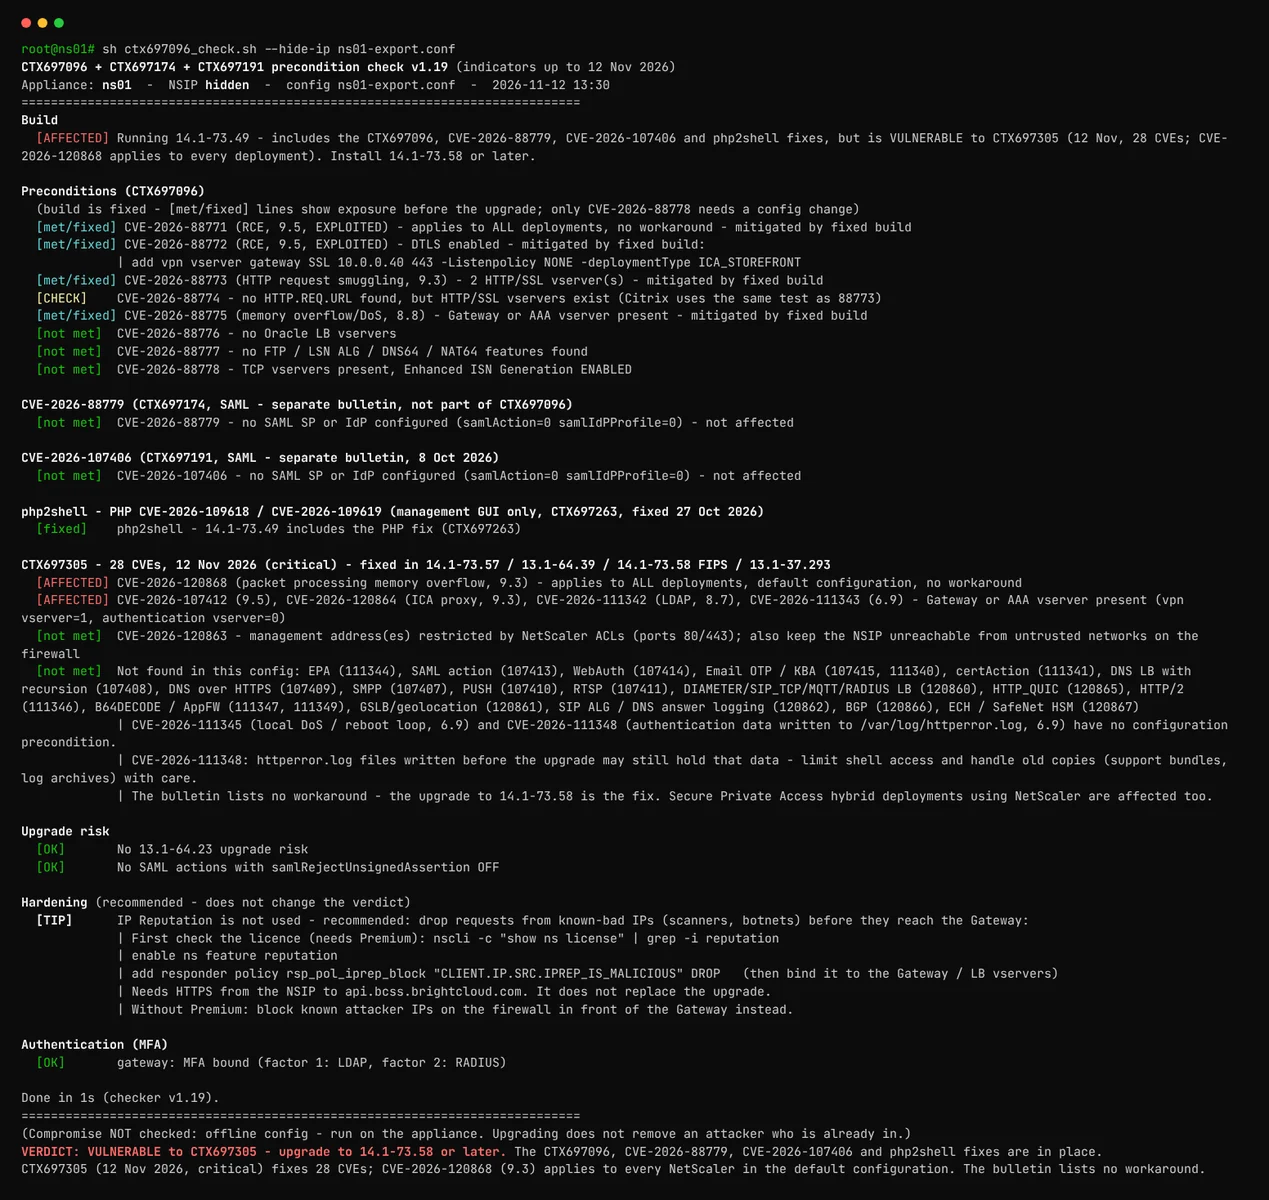
在已修复的实验设备上的一次干净运行,已缩短(“...”)。命令见用法;其他结果的示例输出见示例输出。
❤️ 新增:你现在可以支持本项目。 检查器免费且将保持免费——如果它为你节省了时间,欢迎自愿捐助。
它会为每台 NetScaler 回答四个问题:
有关背景信息、时间线和分步修复指南,请参阅配套博客文章:CVE-2026-88771 至 CVE-2026-88778——你需要了解的内容以及如何修复你的 NetScaler。
它是一个无依赖的单一 POSIX shell 脚本。它既可在设备本身上运行,也可在任何 Linux、macOS 或 WSL 机器上针对导出的 ns.conf 运行。
脚本做两件事,在设备上两者默认都会运行(自 v1.15 起):修复检查(暴露与修复状态:构建版本、CVE 前置条件、分区、升级风险;也可对导出的配置运行)和 IoC 扫描(入侵迹象,仅限设备)。--no-ioc 仅运行修复检查。IoC 扫描会检查目前公布的 CVE-2026-88771 和 CVE-2026-88772 的所有公开入侵指标,来源包括 Mandiant/GTIG、Unit 42、Arctic Wolf、watchTowr、CERT-EU、GreyNoise、Beazley Security、Elastic、PitScaler.com 及其来源等(见下方致谢)。
请与官方 Citrix IoC 扫描配合使用,而不是替代它。
- 官方 IoC 只能通过 NetScaler Console(Security Advisory,然后 Indicators of Compromise)或 Citrix Support 获取。请先运行该扫描,在升级或重启之前,因为某些痕迹可能只存在于内存中。
- 本脚本只知道已公布的指标。干净的结果意味着在设备上仍保留的文件和日志中未发现这些指标。它不能证明设备从未被入侵。请检查日志保留相关行,了解可追溯的时间范围。
- 在 HA 对中,请在两个节点上都运行。HA 文件同步会将 webshell 复制到对端。
背景:干净的结果有多大价值?
installns 复制到 /flash 的内核(ns-<build>.gz)以及安装后的首次启动(/var/nsinstall/installns_state_post_reboot)。每条攻击线索都会标记在该时间之前或之后,输出中会说明日期来源。在存在漏洞的版本上,它会显示暴露何时开始,或者显示已安装较新版本但尚未运行。如有需要,可用 --fixdate 覆盖。ns.log、notice.log 和 httpaccess-vpn.log。当保留时间少于 7 天时会发出警告,因为基于日志的检查无法看到更早的记录。






