Ultrafuzz 是一个用于智能合约模糊测试和威胁狩猎的智能体编排器
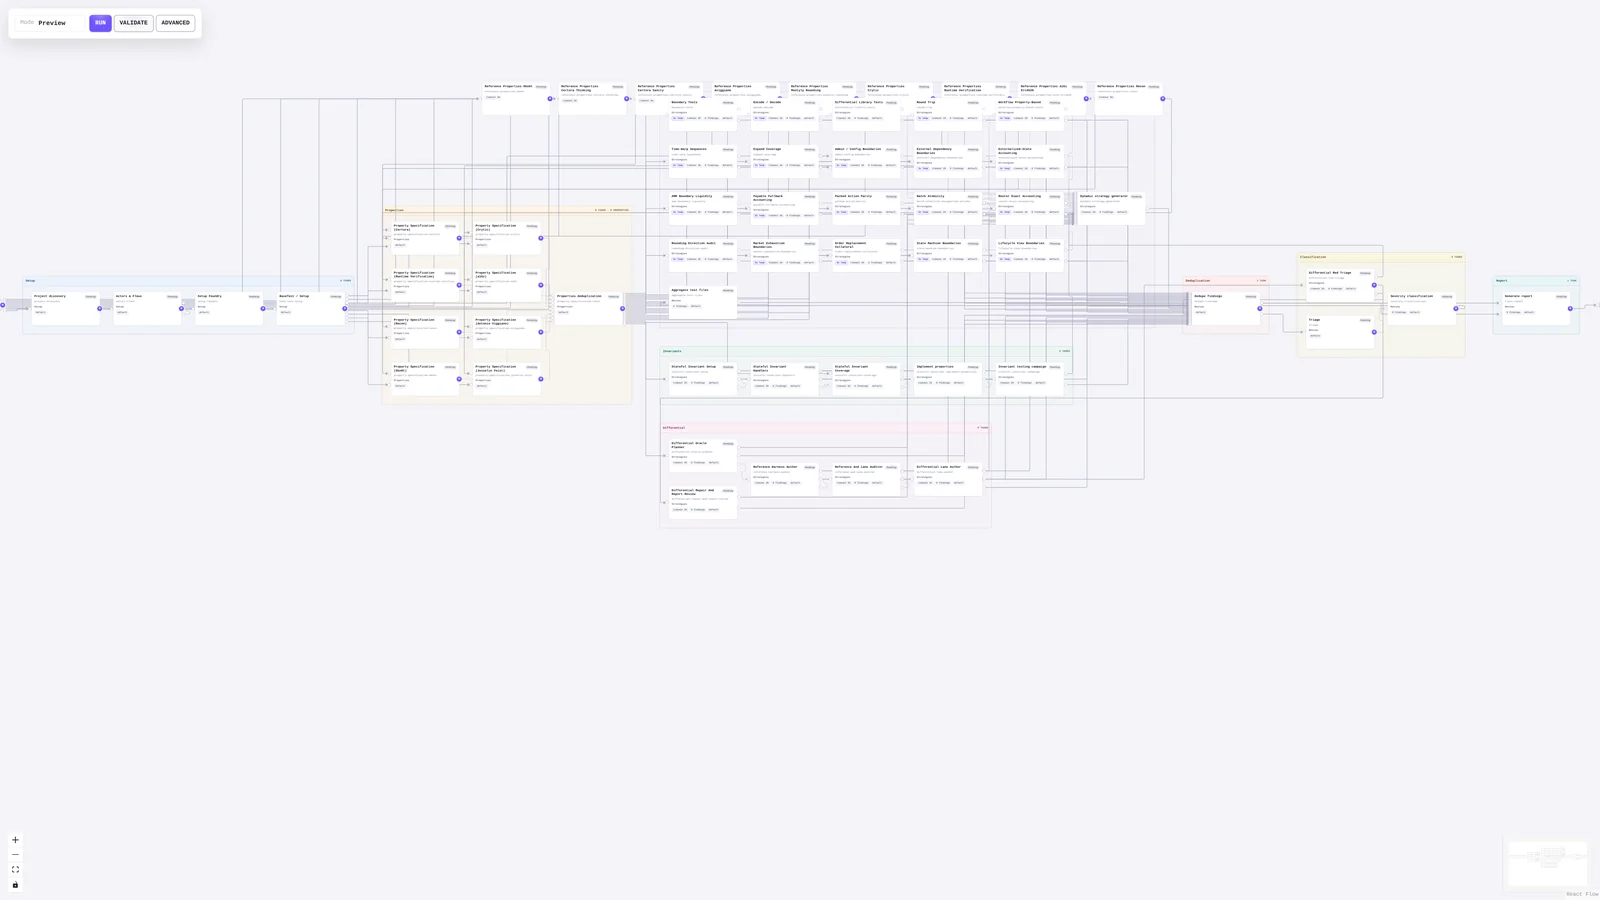
该工具使用可编辑的提示词和拓扑结构初始化协议仓库,运行 专用智能体,收集生成的模糊测试和发现结果,并提供 本地仪表盘以及最终报告以供审查。
安全提示
我们强烈建议仅在可安全丢弃的临时隔离虚拟机上运行 Ultrafuzz。 智能体在不受限制、跳过权限的工作流中运行,这意味着它们可能 无意中安装或访问危险工具或敏感凭据。提示词、模型选择 和目标行为可能影响智能体在主机上执行的操作, 并可能导致意外或破坏性后果。请勿在开发者工作站、 持久化环境或任何包含有价值数据或凭据的机器上运行 Ultrafuzz。 Ultrafuzz 仍在积极开发中,尚未必然经过完整的安全审计。 其实现可能包含未知或未被发现的漏洞。
对于测试活动,我们建议使用已发布一段时间(例如至少七天)的 已发布版本, 而不是
unstable分支。在安装依赖或运行 Ultrafuzz 之前, 请检出发布标签并审查其源代码和提示词。在启动测试活动之前,请审查已检入的
.ultrafuzz/prompts/。完整安全态势 请参见安全。
告诉你的智能体:
你的任务是在此项目上启动一次 Ultrafuzz 测试活动,并确保它
从头到尾成功完成。
使用已发布一段时间(例如至少七天)的 Ultrafuzz 发布版本,
而不是 unstable 分支。检出其标签
并告诉我你选择了哪个版本。
向我展示可用的审计配置文件并解释其权衡。推荐
最适合此目标的选择。
在安装任何依赖之前,请征求我的确认。
测试活动开始后,使用 CLI 监控其进度。持续监控
直到完成。如果某个节点失败,检查其诊断信息,并在继续之前
解释原因以及所选发布版本中记录的
重试或重置选项。普通的恢复操作不会重试失败的节点。
Ultrafuzz 基于 MIT 许可证 授权。 版权所有 (c) 2026 Monad Foundation。



