

Xenon
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
defensive-toolspenetration-testing-frameworksprivilege-escalation+9
 mythicc2profiles/httpx
可配置、社区驱动的 HTTP C2 配置文件
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 x3r0day/fud-c2-framework
一个无文件反向 shell 和 C2 框架,利用直接系统调用、代理隧道和 ChaCha20 加密来规避 AV。
 mister-iks/pcybox-attackgraph
开源浏览器实验室,用于构建模拟基础设施、观察攻击在其间的移动,并检验你的防御是否有效。
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
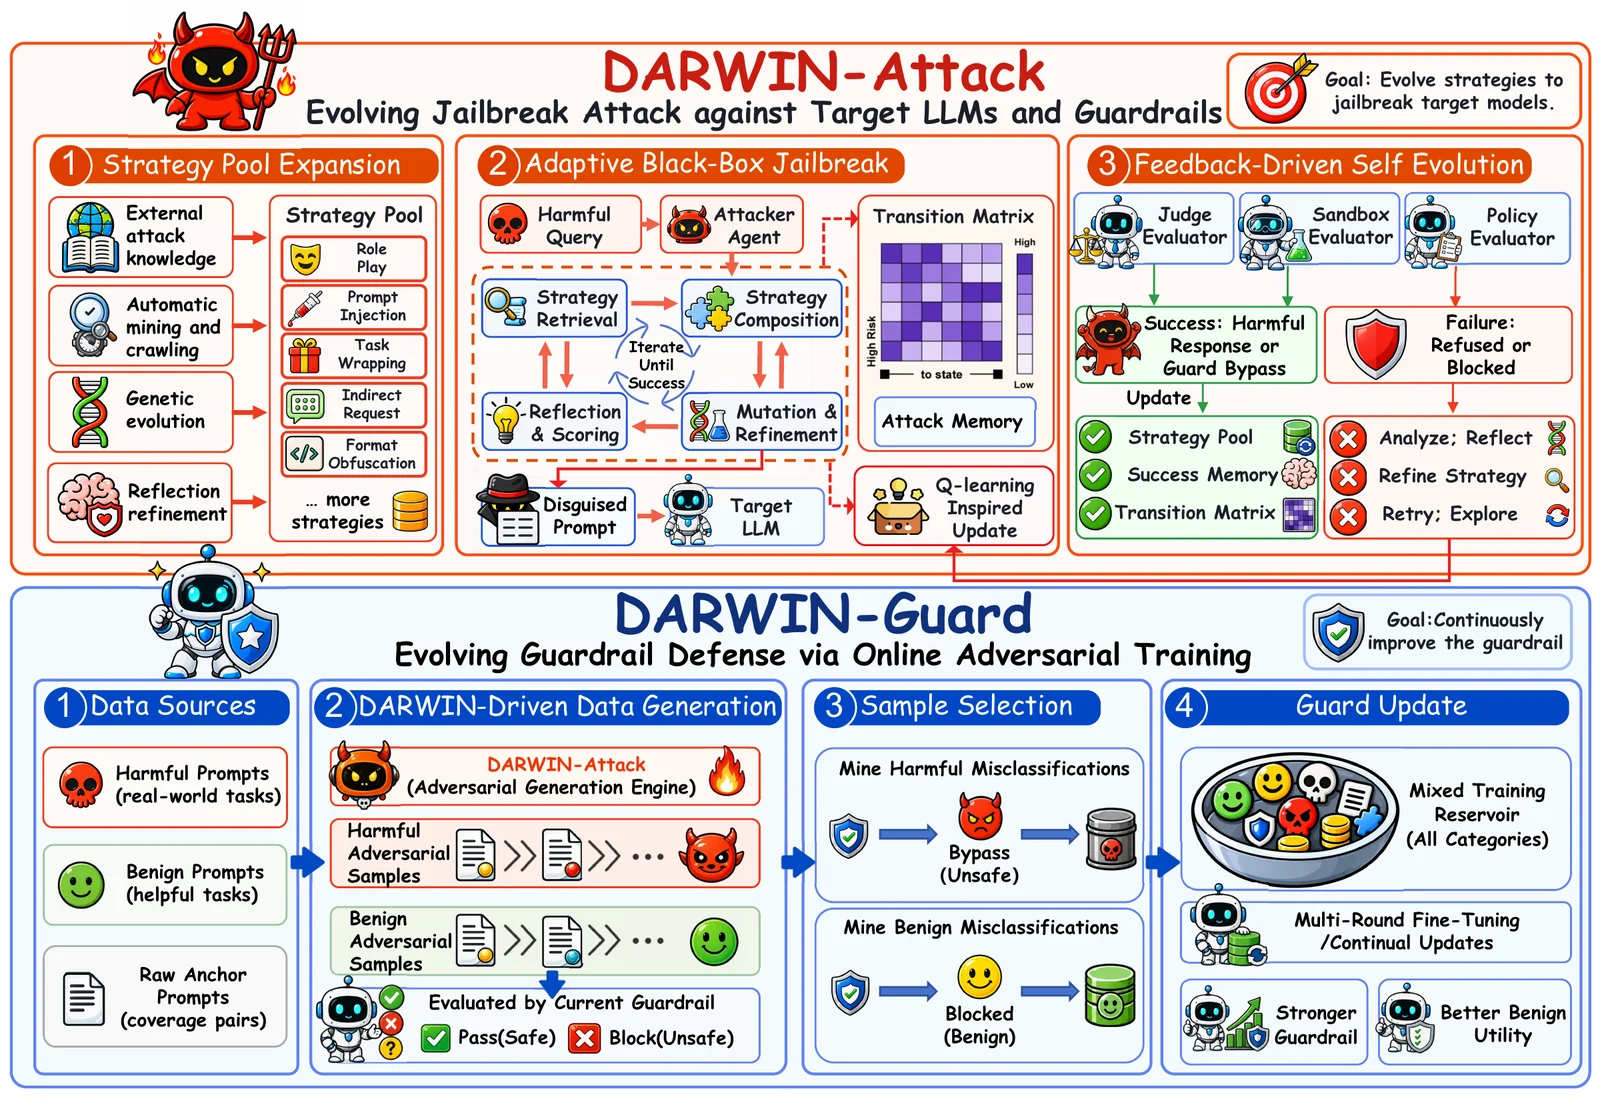 zju-llm-safety/darwin
进化式LLM越狱与防护栏框架,通过遗传变异、马尔可夫选择和在线对抗训练培育可复用策略池,用于安全评估。
 albert-y1n/piforge
基于强化学习的提示注入红队测试开放框架,包含共享训练器、课程学习,以及 AgentDojo、InjecAgent 和 PIArena 等基准测试。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 gmh5225/iat-hook
C++ DLL,通过解析 PE 头并将导入函数地址重定向到目标进程内的自定义钩子,来执行导入地址表钩取。
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 hackinglz/ip-obfuscation
使用 DWORD、八进制、十六进制、IPv6 映射和伪造域名 @ 技巧生成混淆的 IP 地址和 URL,用于渗透测试、钓鱼意识培训和 URL 过滤器测试。
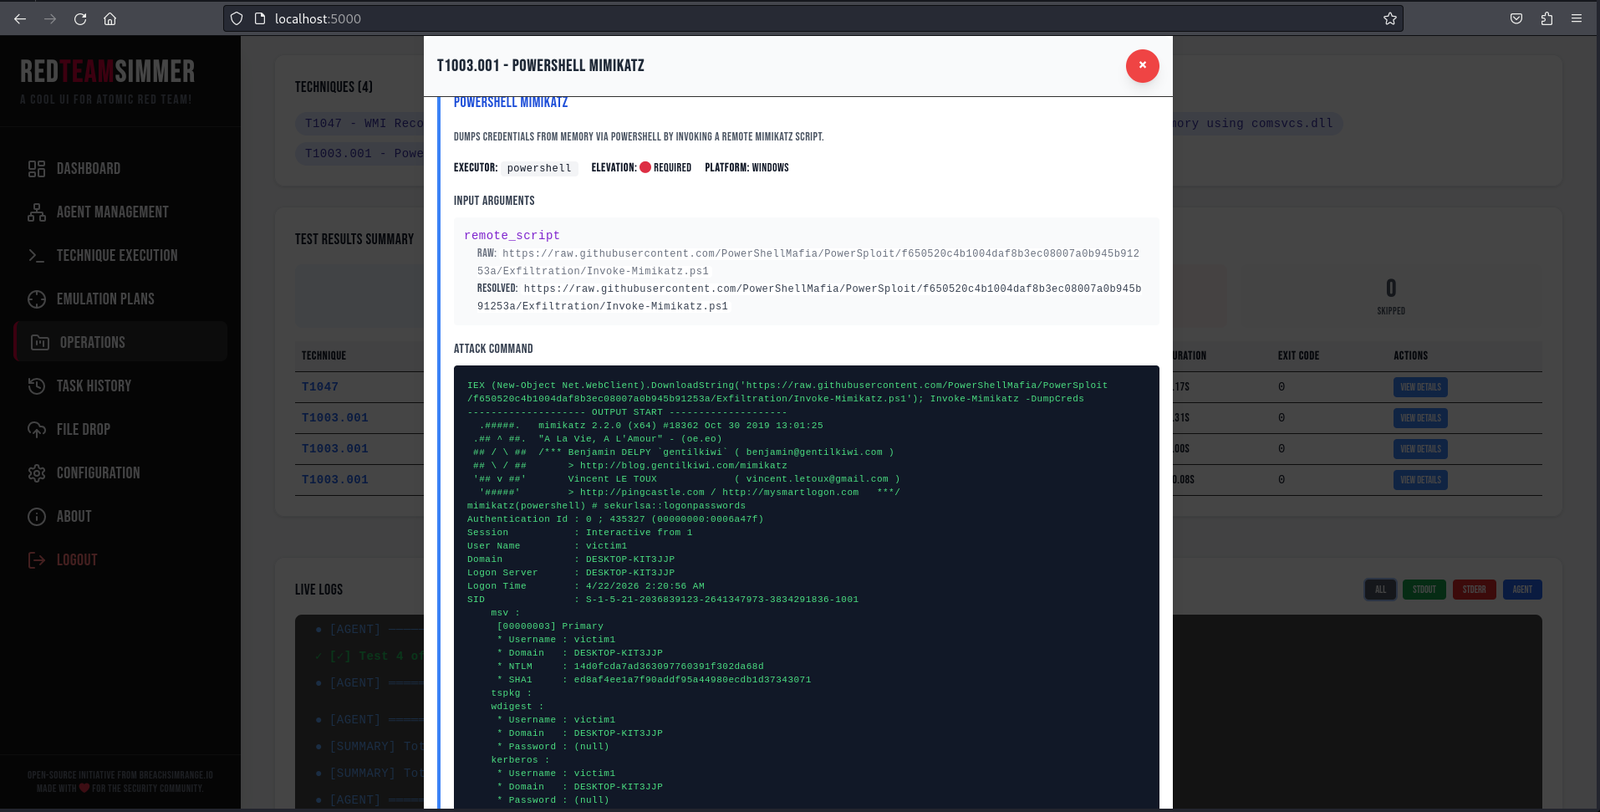 breachsimrange/redteamsimmer
基于Web的对手仿真平台,通过Go代理在Windows终端上编排Atomic Red Team测试,具备MITRE ATT&CK映射、APT仿真计划和检测规则关联功能。
 yuyudhn/blindxss-lite
一个基于 Flask 构建的轻量级 Blind XSS(跨站脚本)收集器与 payload 服务器
 0sec-labs/0
多玩家 AI 进攻性安全操作系统——开放、自我改进、可扩展。发现、验证并修复漏洞。
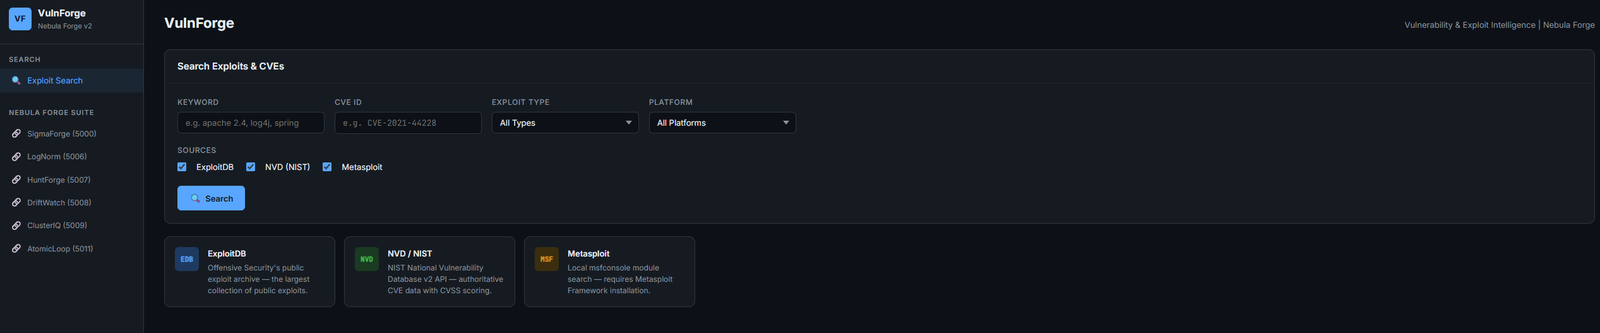 rootless-ghost/vulnforge
漏洞与利用情报 — ExploitDB、NVD、Metasploit 搜索,支持 CVE→ATT&CK 映射及 LogNorm/HuntForge 集成 | Nebula Forge 的一部分