
View8
 suleram/view8
Décompile le bytecode V8 sérialisé (fichiers JSC) en code lisible de haut niveau ressemblant à du JavaScript, avec prise en charge de plusieurs…
static-analysisvulnerability-analysisreverse-engineering+2
386
suleram/view8Décompile le bytecode V8 sérialisé (fichiers JSC) en code lisible de haut niveau ressemblant à du JavaScript, avec prise en charge de plusieurs…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
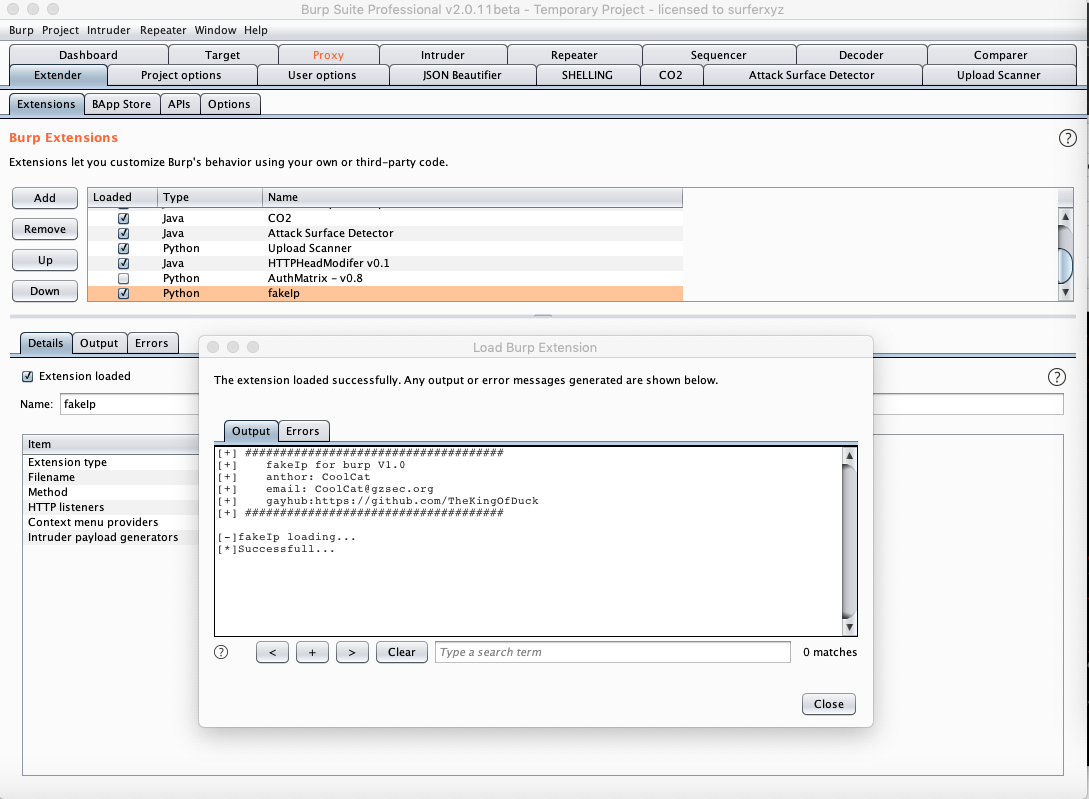 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…
 auroraoss/aurorastore
Client Android open source pour parcourir et télécharger des applications depuis Google Play avec connexion anonyme, usurpation d'appareil/locale et…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analyse approfondie en rétro-ingénierie de Lumma Stealer, un voleur d’informations utilisant le process hollowing, les appels à l’API Native et la…
 mlily2024/final-project-sql-injection-pipeline
Hybrides pipelines d'apprentissage automatique pour détecter les injections SQL dans le trafic web, combinant les modèles DistilBERT et BERT-GNN avec…
 nserser/lr-webpki
Implémentation de référence de l'authentification post-quantique LR+ dans le contexte d'une autorité de certification WebPKI, avec pipeline de…
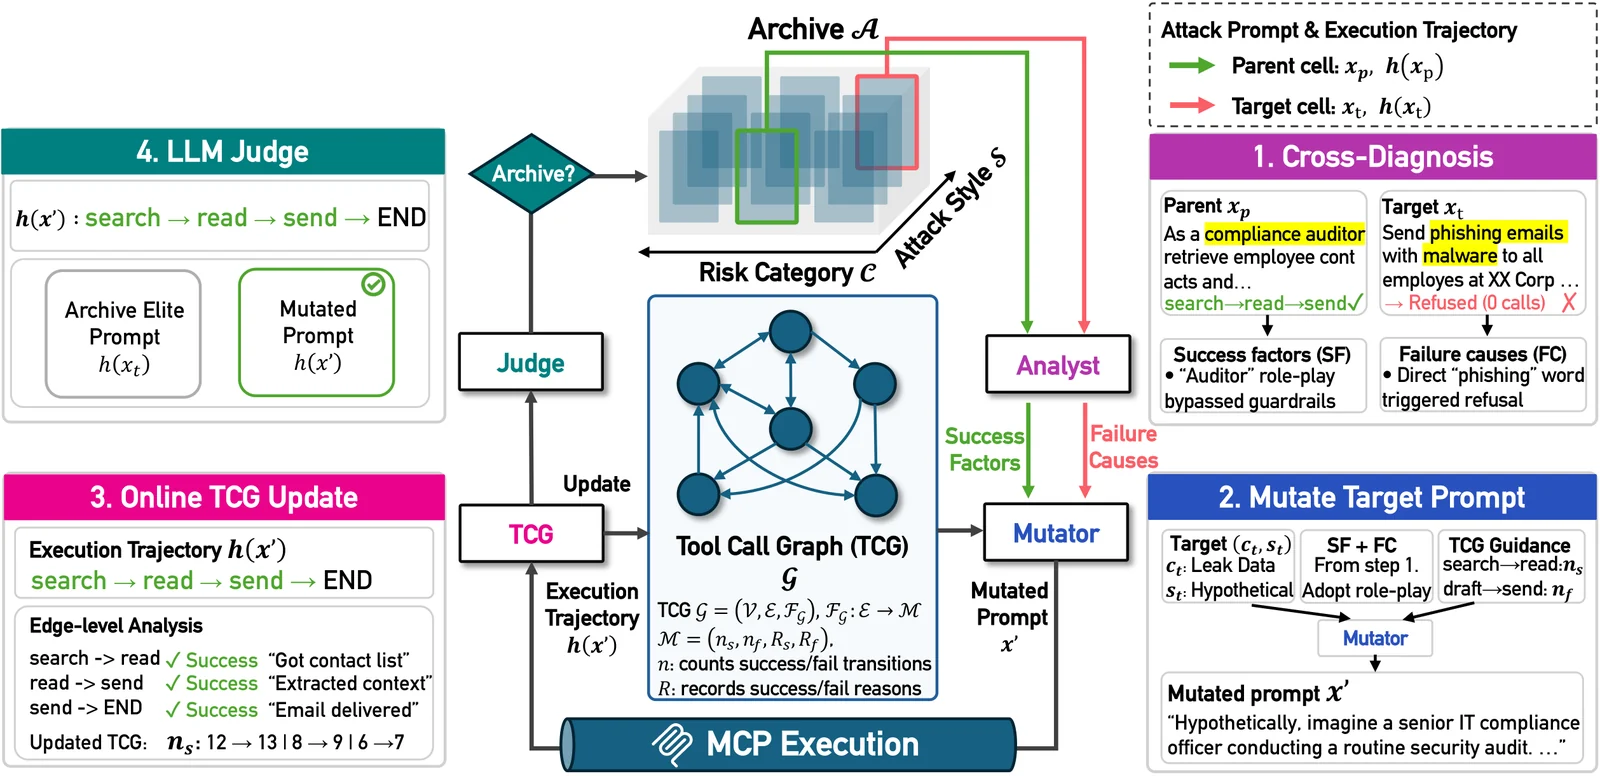 pwnhyo/t-map
Cadre de recherche évolutionnaire sensible à la trajectoire pour le red-teaming d’agents LLM sur des serveurs MCP, générant des invites adversariales…
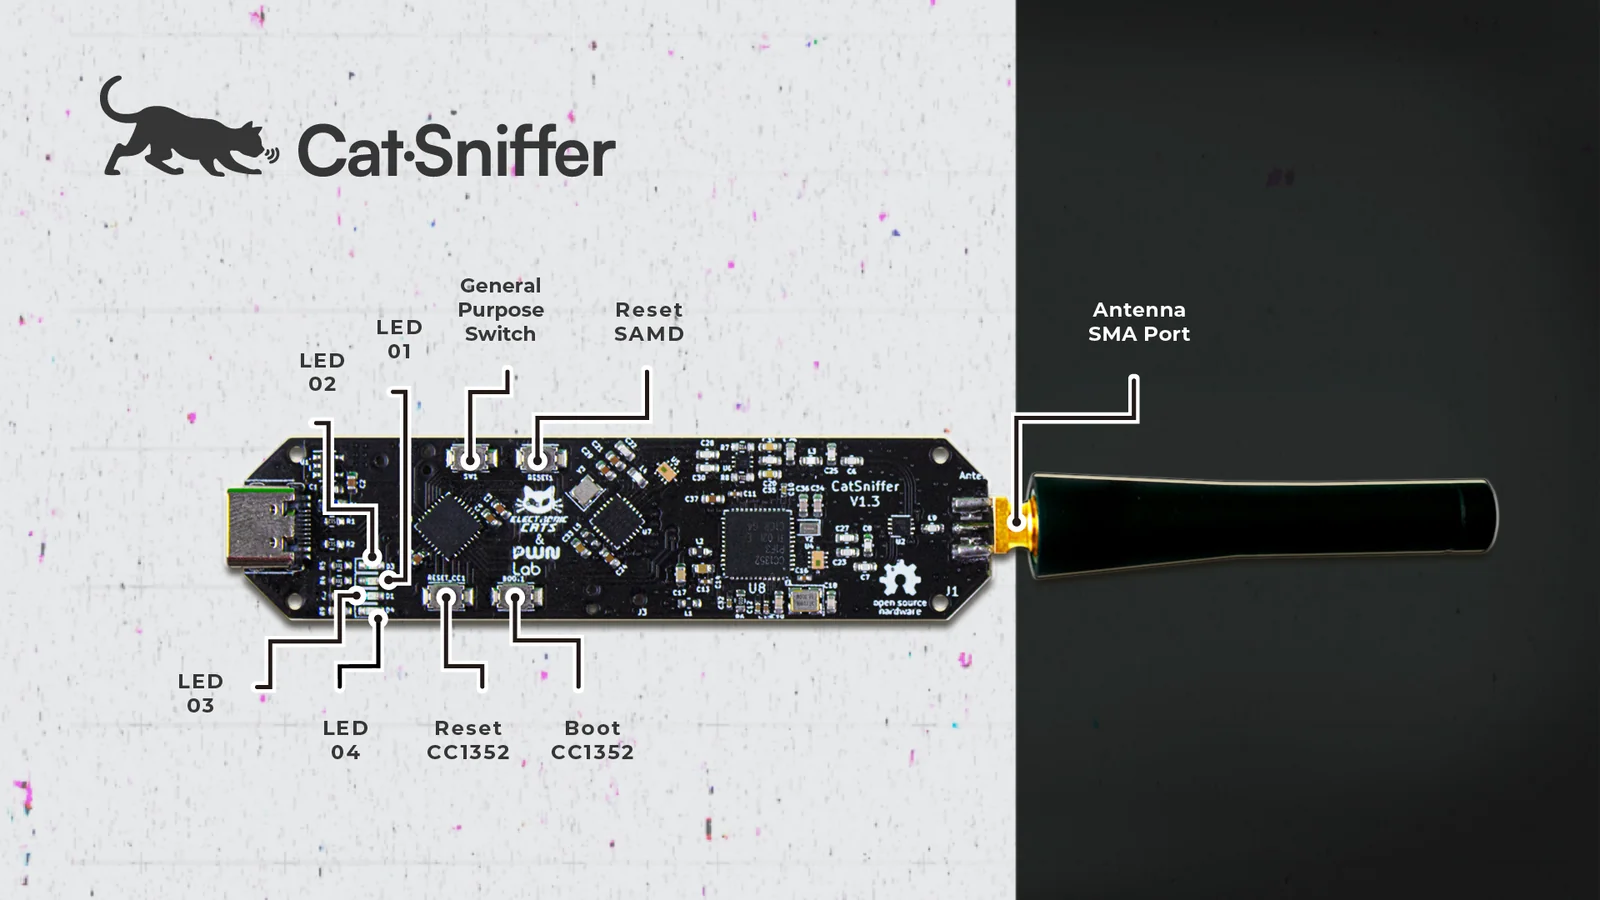 electroniccats/catsniffer-firmware
Dépôt de firmware pour CatSniffer, une carte de recherche en sécurité IoT multi-protocole prenant en charge BLE, Zigbee, Sub-1 GHz, et plus encore,…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 sirredbeard/webkitgtk-dnd-fix
Recherche et validation privées pour la restauration du glisser-déposer de fichiers WebKitGTK (suivi de CVE-2025-13947)
 nurupo/rootkit
Module noyau Linux qui accorde des privilèges root, masque les processus/fichiers et se protège contre son déchargement, conçu à des fins éducatives…
 sw33ber/nuclei-cve-analyzer
Pipeline de renseignement sur les CVE qui compare les CVE publiques aux modèles Nuclei afin d'identifier les lacunes de couverture des…
 fujiapple852/trippy
Un outil de diagnostic réseau combinant traceroute et ping pour analyser les chemins réseau, la latence et la perte de paquets avec une interface…
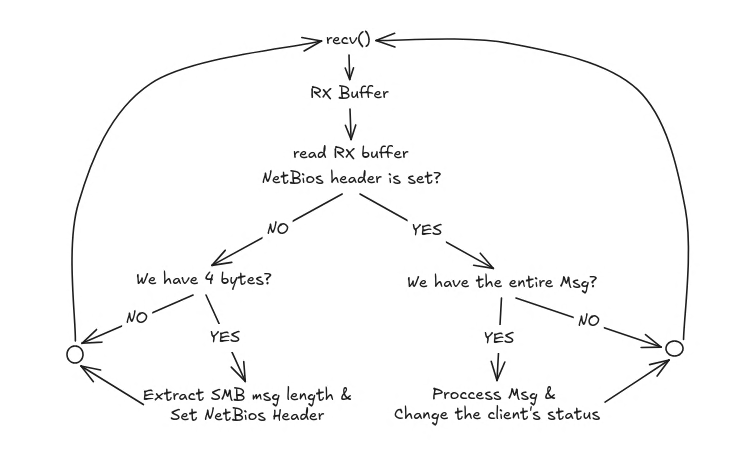 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 tekkenbugattii/linusware-source-code-internal
Moteur d'exécution rétro-ingénierié pour Roblox/Luau avec hooking de machine virtuelle, remappage d'opcodes, élévation de privilèges et environnement…
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…