cryptoptic
Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…

Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…

Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…

Laboratoire de test d'intrusion d'application web — application Flask vulnérable, scanner automatisé et rapport de pentest professionnel. Couvre…

Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…

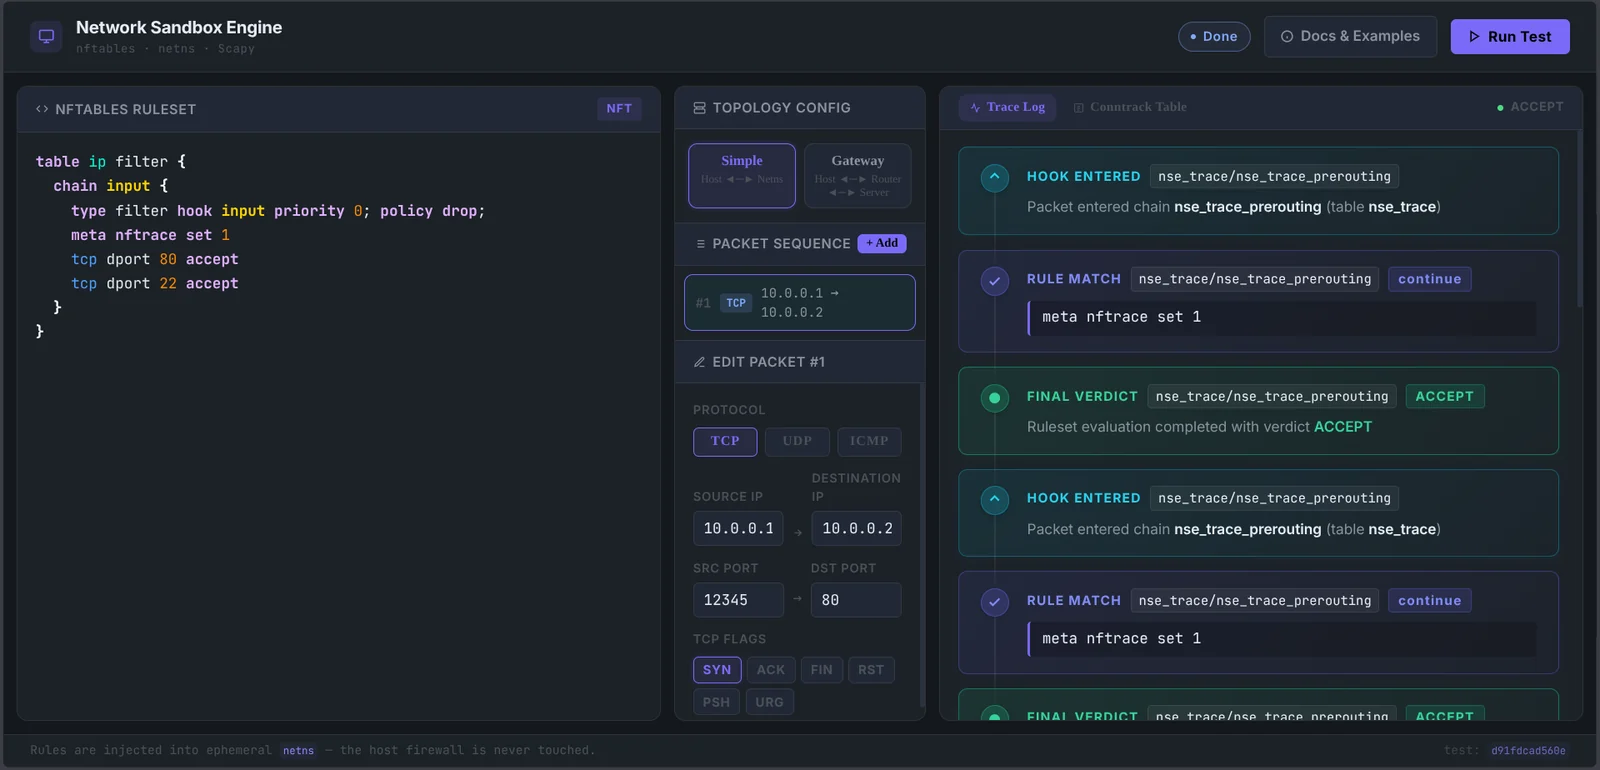
Un bac à sable réseau déterministe pour tester les règles nftables. Il utilise des espaces de noms réseau Linux éphémères (netns) et Scapy pour…

Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.

Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo

Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…

Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…

Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…

Plateforme de renseignement mondial open source - Tableau de bord OSINT en temps réel - Une alternative à Palantir - …

Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…

Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…

La boîte à outils ultime de collecte d'informations

Réécriture en Python3 des fonctionnalités AsOutsider d'AADInternals

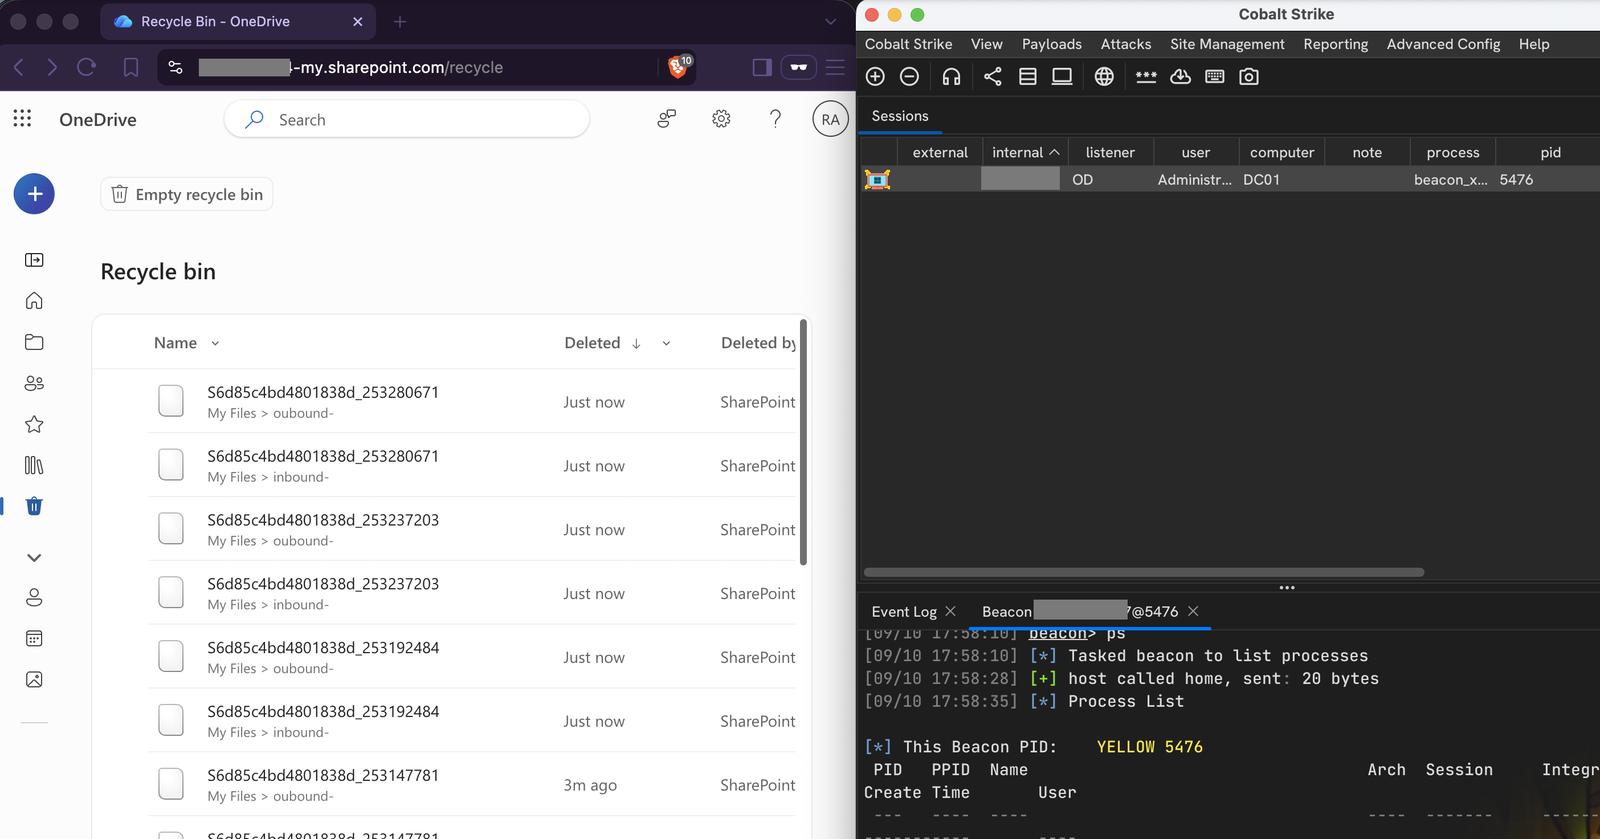
OneDrive comme transport C2 dissimulé pour Cobalt Strike

Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…