CVE-2026-4253-Scanner

Scanner de vulnérabilités non destructif pour NGINX HTTP/3 (ngx_http_v3_module). Il effectue UNIQUEMENT une sonde sûre : ouvre une connexion HTTP/3…

Scanner de vulnérabilités non destructif pour NGINX HTTP/3 (ngx_http_v3_module). Il effectue UNIQUEMENT une sonde sûre : ouvre une connexion HTTP/3…

Scanner GUI propulsé par Shodan pour identifier les instances n8n exposées à la CVE-2025-68613 (plage de versions 0.211.0–1.122.0)

Vérification d'outil : CVE-2021-41773, CVE-2021-42013, CVE-2020-17519

Outil d'automatisation basé sur Go qui analyse les dépôts GitHub à la recherche de versions vulnérables de Next.js (CVE-2025-66478) et crée…

Scanner CVE-2025-55182 avec 2 méthodes différentes

Scanner basé sur Python pour les indicateurs de compromission CVE-2025-55182. Vérifie les chemins du système de fichiers, les processus, les services…

Scanner CLI qui détecte les dépendances React/Next.js potentiellement vulnérables pour la CVE-2025-55182 et fournit des cibles d'atténuation. Prend…

Navigateur de scanner qui audite les dépôts GitHub à la recherche de vulnérabilités connues dans les dépendances React et Next.js, en vérifiant…

Vérifier une liste d'URLs par rapport à la vulnérabilité Log4j CVE-2021-44228

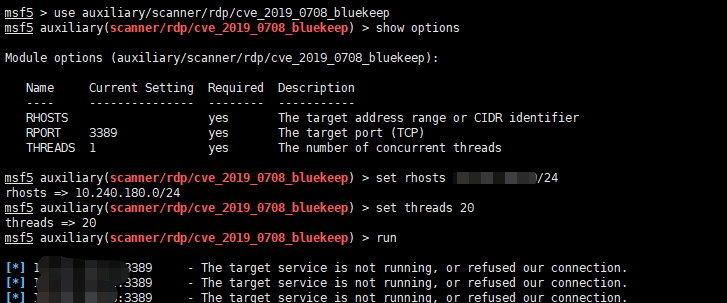
CVE-2019-0708批量检测

Prend du HTML tiers et produit du HTML sûr à intégrer dans votre application web. Rapide et facile à configurer.

Assistant de test de pénétration alimenté par IA utilisant un LLM local sur linux (Parrot OS)

Portage de Wappalyzer (détecte les technologies utilisées sur les sites web) pour automatiser le scan de masse.

Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…

Projet de playbook d'agent sécurisé OWASP

Un cadre modulaire pour évaluer les LLM et les stratégies agentiques sur des défis de sécurité à travers HackTheBox, TryHackMe, PortSwigger Labs,…

La suite collaborative de pentest pour applications web.