
Clickjacking-Tester
 d4vinci/clickjacking-tester
Un script Python conçu pour vérifier si le site web est vulnérable au clickjacking et créer un PoC.
vulnerability-scannersexploitationweb-application-exploitation+2
160
d4vinci/clickjacking-testerUn script Python conçu pour vérifier si le site web est vulnérable au clickjacking et créer un PoC.
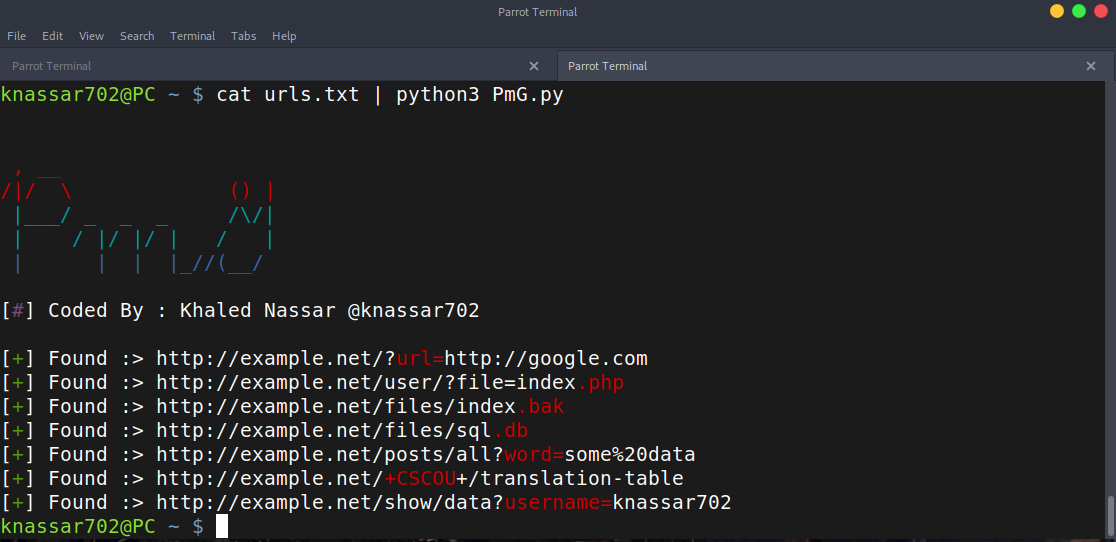 mindpatch/pmg
Extraire les paramètres/chemins des URL
 mindpatch/startpage-parser
analyse des résultats de recherche du moteur de recherche Startpage (basé sur les résultats de google.com)
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
 portswigger/research-labs
Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…
 portswigger/url-cheatsheet-data
Ce sont les données qui alimentent l'aide-mémoire de contournement de validation d'URL de PortSwigger.
 portswigger/bambdas
Collection de Bambdas pour Burp Suite Professional et Community.
 assetnote/blind-ssrf-chains
Une liste exhaustive de toutes les façons possibles d'enchaîner votre vulnérabilité SSRF aveugle
 star-sg/challenges
Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…
 compasssecurity/samlraider
SAML2 Burp Extension
 bytedz/pclink
Application de bureau multiplateforme pour le contrôle et la gestion sécurisés d'un PC à distance, dotée d'une WebUI intégrée légère et d'une API…
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX : Oracle d'énumération d'e-mails Atlassian GraphQL (CWE-204, CVSS 5.3 MEDIUM)
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 nu11secur1ty/complete-google-dorks
Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…
 nu11secur1ty/iis-backdoor
Backdoor IIS furtif utilisant un filtre ISAPI caché pour un accès distant persistant, l'exfiltration de données et l'injection d'exploits à la volée…
 nu11secur1ty/insect
Outil haute performance de découverte de chemins web et de force brute de répertoires. Découvre les fichiers, répertoires et points de terminaison…