
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress

« Pourquoi scanner à l'aveugle quand WordPress s'expose lui-même ? »
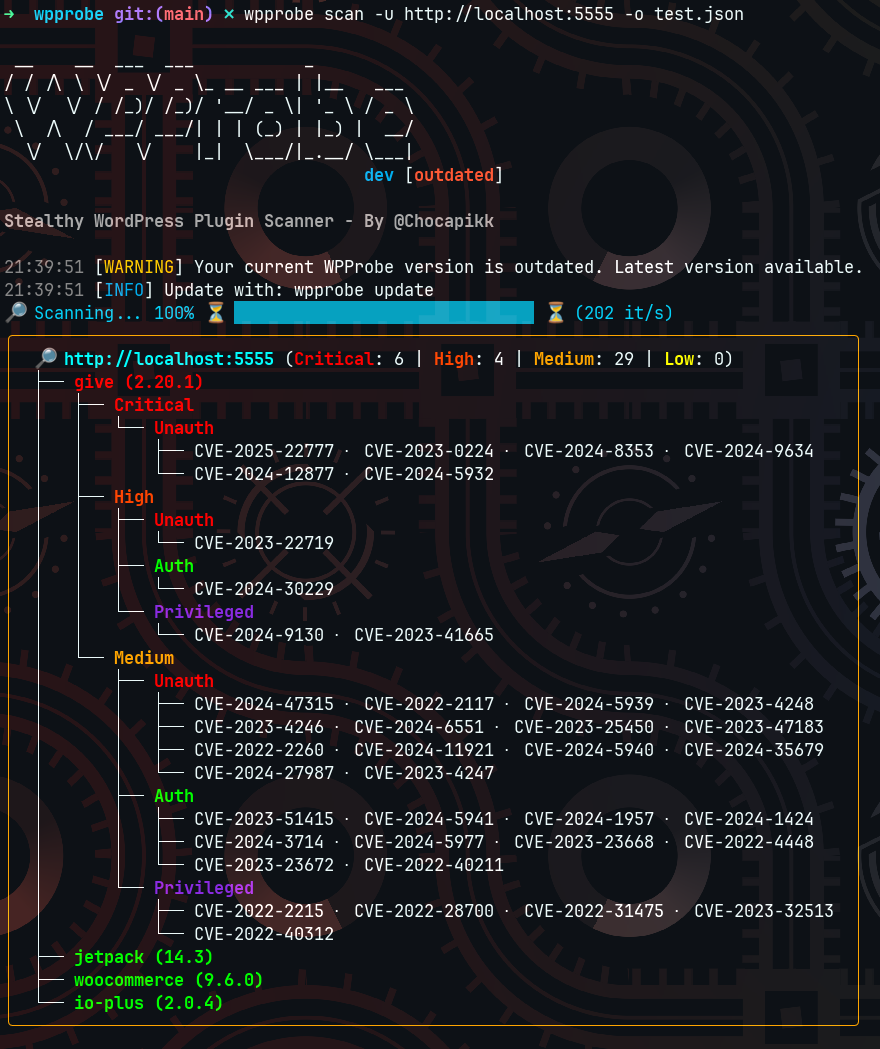


Un scanner rapide d'extensions et de thèmes WordPress qui détecte les extensions installées via l'énumération de l'API REST et les thèmes à partir de la découverte HTML, puis les associe aux vulnérabilités connues. Plus de 5000 extensions détectables sans force brute, et des milliers d'autres avec.
Depuis le 9 mars 2026, Wordfence a déprécié son API v2. Toutes les versions de WPProbe antérieures à la v0.10.16 ont une fonctionnalité update-db cassée. Vous devez mettre à jour WPProbe.
Par défaut, wpprobe update-db récupère une base de données préconstruite depuis ce dépôt (mise à jour toutes les 2h via CI), donc aucune clé API n'est nécessaire. Si vous souhaitez récupérer directement depuis Wordfence vous-même, vous pouvez éventuellement configurer une clé API gratuite :
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Mode | Méthode | Furtivité | Couverture |
|---|---|---|---|
stealthy (par défaut) | Correspondance des points de terminaison de l'API REST + découverte des thèmes HTML | Élevée | 5000+ extensions + thèmes |
bruteforce | Vérifications directes de répertoires | Faible | 10k+ extensions |
hybrid | Candidats REST/HTML plus liste d'extensions, vérifiés par des contrôles de fichiers | Moyenne | Maximale |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Définissez WORDFENCE_API_KEY pour les mises à jour de la base de données Wordfence (gratuit). Définissez WPSCAN_API_TOKEN pour les mises à jour de la base de données WPScan (plan Enterprise uniquement).
wpprobe update
Seuls les binaires installés depuis une release se mettent à jour eux-mêmes. Une compilation depuis les sources est généralement en avance sur la dernière release, donc la remplacer constituerait une rétrogradation : recompilez-la plutôt depuis le dépôt, ou passez --force pour installer quand même le binaire de la release.
Au démarrage, WPProbe vérifie la dernière release publiée afin d'étiqueter la bannière. La réponse est mise en cache pendant 24 heures, et la vérification peut être désactivée entièrement :
export WPPROBE_NO_UPDATE_CHECK=1
Le mode furtif interroge les routes d'API REST exposées (?rest_route=/) et compare les points de terminaison découverts à une base de données précompilée de signatures de plugins connus. Il découvre également les thèmes actifs en analysant les références wp-content/themes/ dans le HTML de la page et récupère leur version depuis style.css. Cela génère un minimum de requêtes et évite la détection par les WAF.
Le mode force brute vérifie directement les répertoires de plugins via des requêtes GET. Une réponse 403 confirme l'existence du plugin (listing de répertoire interdit). Une réponse 200 est validée en vérifiant la présence de readme.txt dans le listing du répertoire afin d'éviter les faux positifs provenant d'instances WordPress qui renvoient 200 pour tous les chemins.
Le mode hybride collecte les candidats à partir des routes REST et du HTML, ajoute la liste de plugins configurée, puis vérifie chaque candidat par une vérification directe du fichier du plugin. Les routes REST seules peuvent être partagées par plusieurs plugins et ne confirment pas une installation. Les thèmes sont toujours découverts via le HTML quel que soit le mode.
Les plugins et thèmes détectés sont corrélés avec les CVE connues des bases de données Wordfence et WPScan, avec une correspondance des plages de versions pour identifier les installations vulnérables.
CSV :
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
La sortie JSON est toujours un tableau, avec un objet par cible analysée, de sorte qu'un seul fichier reste valide que vous analysiez une URL ou plusieurs avec -f.







