

apatchy
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
vulnerability-analysiscode-analysisdynamic-code-analysis+2
22
0xbigshaq/apatchyFramework de fuzzing pour les modules du serveur Apache HTTPD
 momika233/loxs-optimized
Scanner de vulnérabilités web axé sur les tests automatisés de payloads de contournement XSS/CSP et la détection par lot d'injections SQL, utilisant…
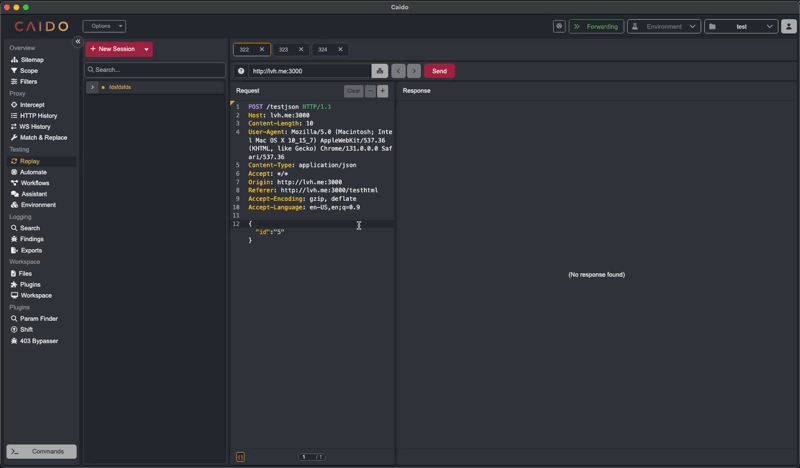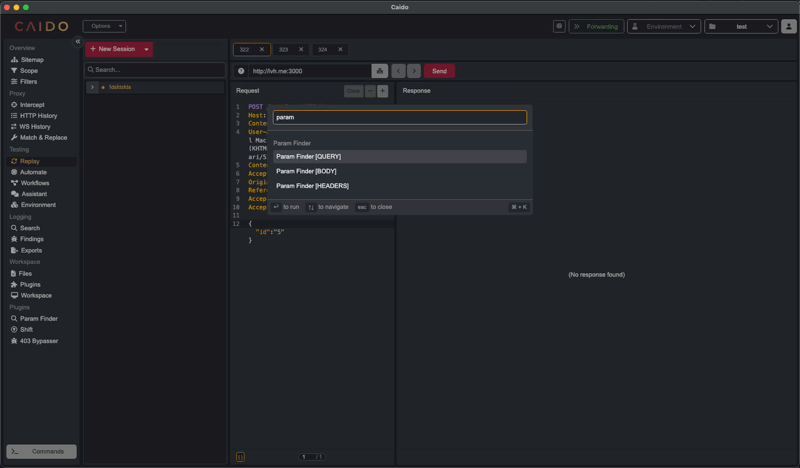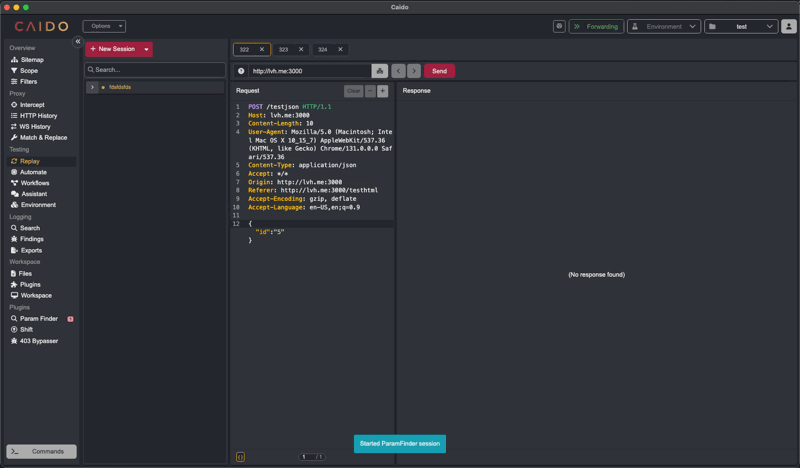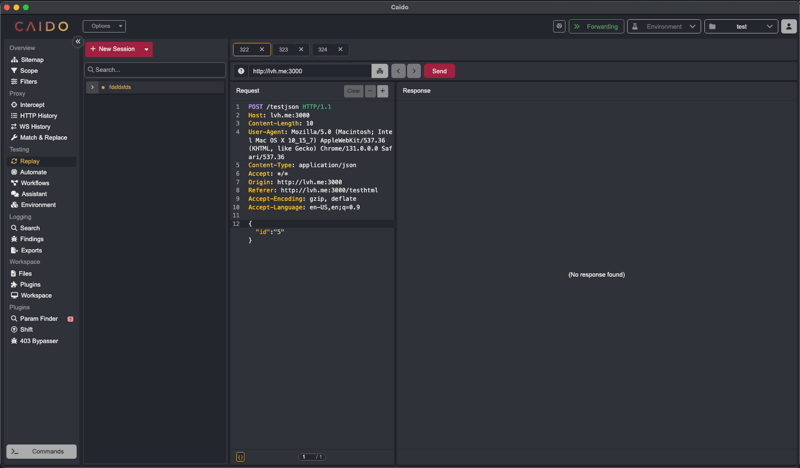 caido-community/paramfinder
Découvrez les paramètres cachés dans Caido
 0xpugal/fuzz4bounty
1337 Wordlists pour la chasse aux bug bounty
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 kleiton0x00/advanced-sql-injection-cheatsheet
Un aide-mémoire contenant des requêtes avancées pour l'injection SQL de tous types.
 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…
 freeguy-6/dmz-security-monitoring-hardening
Projet Blue Team CY376 — DMZ pfSense, IDS/IPS Suricata et durcissement automatisé des hôtes contre CVE-2014-6271
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 samyk/poisontap
Exploite des ordinateurs verrouillés/protégés par mot de passe via USB, installe une porte dérobée persistante basée sur WebSocket, expose le routeur…
 si9int/cc.py
Extraction des URLs d'une cible spécifique en fonction des résultats de "commoncrawl.org"
 dionach/codeigniterxor
Vulnérabilité de déchiffrement des cookies de session dans CodeIgniter <=2.1.4
 georgiev-martin/nofrak
Preuve de concept pour Android. NoFrak est conçu pour prévenir les attaques de type « fracking », comme décrit dans « Breaking and Fixing…
 sektioneins/suhosin
SUHOSIN [수호신] pour PHP 5.x - L'extension de sécurité PHP.
 tyranid/ie11sandboxescapes
Quelques exemples de code source pour les échappements de sandbox IE11 corrigés.
 xdrr/webapp-exploits
Application Web Exploit Development
 0xbharath/domains-from-csp
Un script pour extraire les noms de domaine des en-têtes Content Security Policy (CSP)