

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
apatchy — Framework de fuzzing pour les modules du serveur Apache HTTPD | Kitploit

Outils/GitHubGitHub/0xbigshaq/apatchy
Analyse des VulnérabilitésAnalyse de CodeAnalyse Dynamique de Code (DAST)Sécurité WebFuzzing
GitHub0xbigshaq/apatchy

apatchy

Framework de fuzzing pour les modules du serveur Apache HTTPD
Voir le dépôt
22553il y a 5 moisVérifié par Kitploit
Site web
Partager
apatchy

    apatchy

    Un framework de fuzzing in-process pour Apache HTTPD

apatchy vous permet de fuzzer l'ensemble du pipeline de traitement des requêtes HTTP d'Apache — parsing, hooks, filtres, handlers — sans aucun I/O réseau. Il remplace la couche socket d'Apache par des filtres d'E/S personnalisés, alimentant directement les mêmes chemins de code qui traitent le trafic HTTP réel avec des octets bruts.
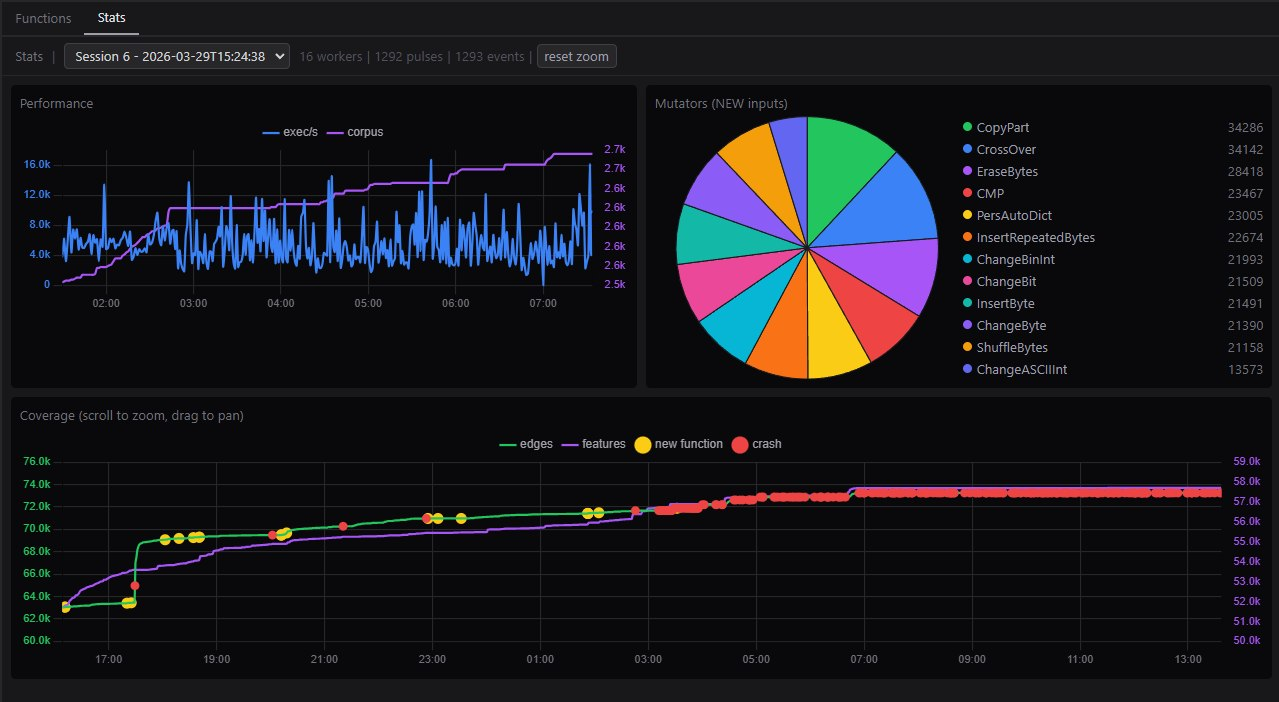
Fonctionnalités

  • Gérer différents arbres de build et configurations
  • Génération de rapports de couverture
  • Introspection personnalisée : analyse d'arbre d'appels LLVM
  • Gestionnaire pour : Harness, Proto Mutators
  • Tri de bugs / rejeu de payloads
  • Profilage (kcachegrind/qcachegrind) pour analyser les goulots d'étranglement dans votre logique de harness et obtenir de meilleures performances.
  • Toolchain personnalisée pour vérifier les dépendances
  • Compatibilité avec les anciennes versions d'Apache
  • Système de reproduction 1day
  • et plus encore :D

main-view

Démarrage rapide

Recommandé de l'exécuter sur WSL2 et/ou dans un conteneur docker

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

puis exécutez ces commandes dans cet ordre :

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

Documentation

Note : Ceci est encore en cours/pas terminé. Je sais que la CLI mérite plus d'attention.

  • La documentation est disponible sur https://pwner.gg/apatchy/
  • Vous pouvez la générer localement via apatchy docs --serve

Licence

Voir LICENSE.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






