

OWASSRF
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
vulnerability-scannersvulnerability-analysisexploitation+3
15
crowdstrike/owassrfUtilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
 theofficialflow/henlo
Chaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
 seifelsallamy/blind-xss-manager
N'oubliez jamais où vous injectez.
 seifelsallamy/xssfire
Un script Blind XSS autonome.
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 ridhinva/panos-captive-portal-rce
Scanner : CVE-2026-0300 PAN-OS User-ID Captive Portal Buffer Overflow RCE — CLI Python pour détecter la vulnérabilité BOF activement exploitée dans…
 lasq88/socgholish_finder
Scanne les sites web à la recherche d'injections JavaScript SocGholish, désopacifie les charges utiles malveillantes et signale les URL de domaines…
 downunderctf/challenges_2022_public
Fichiers + Writeups pour les défis DownUnderCTF 2022
 0xspade/combined-wordlists
Une liste de mots combinée pour la découverte de fichiers et de répertoires
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 nyamisty/ssl-kill-switch3
SSLKillSwitch de nouvelle génération avec beaucoup plus de support !
 tomnomnom/httprobe
Prenez une liste de domaines et sondez les serveurs HTTP et HTTPS fonctionnels.
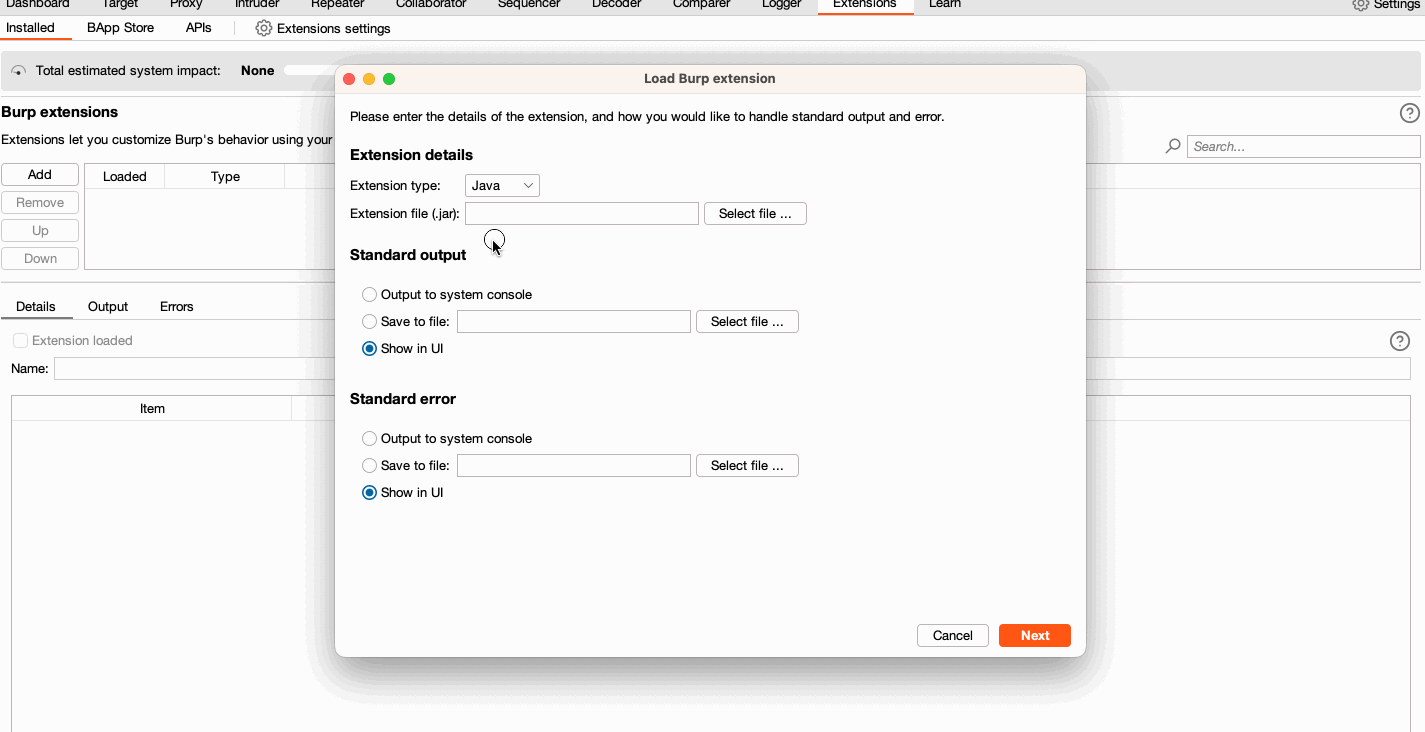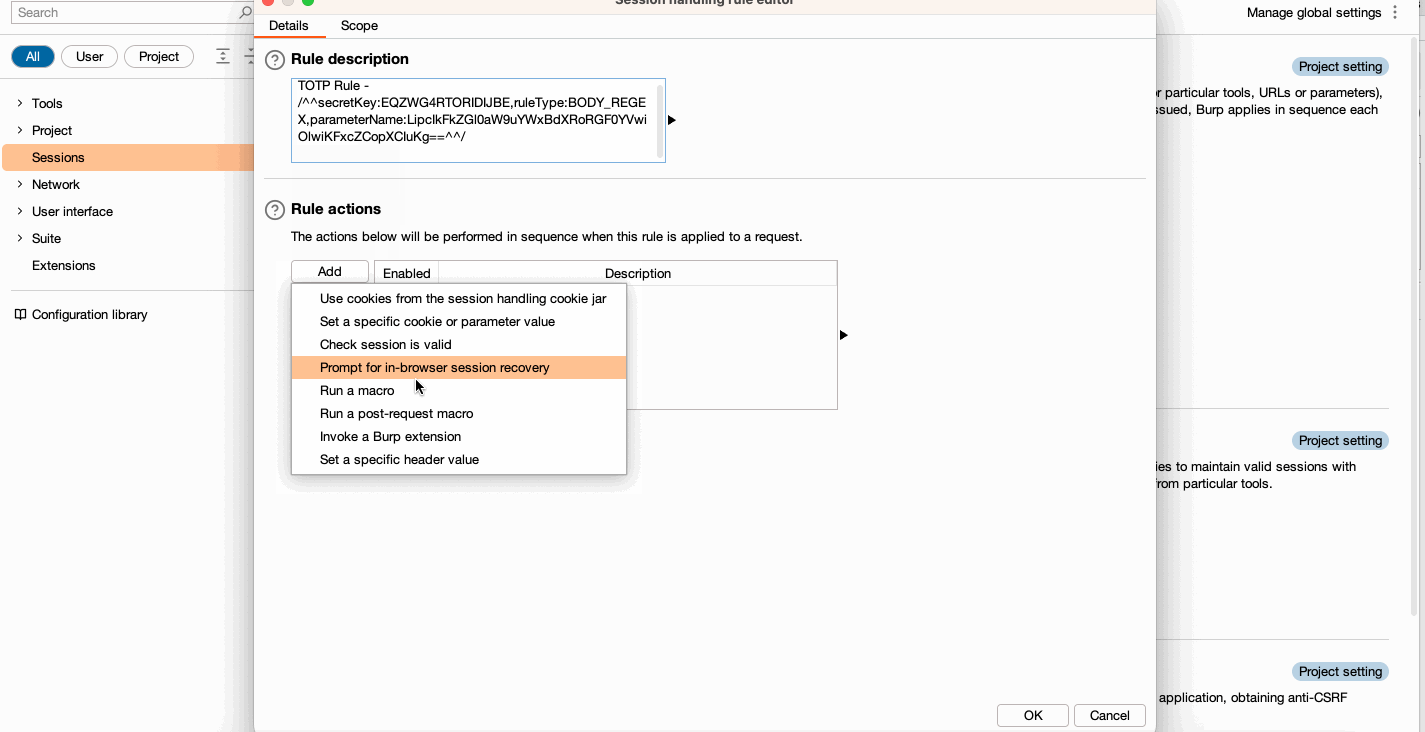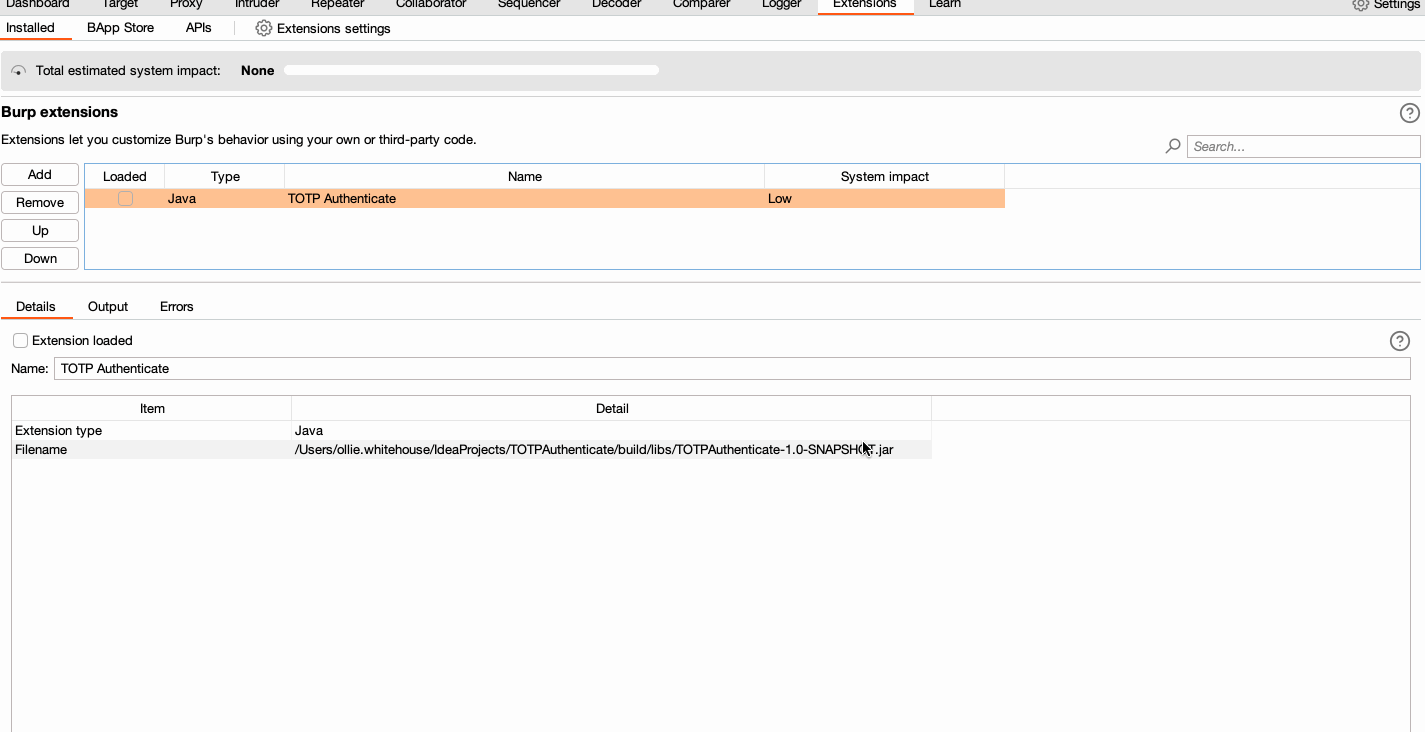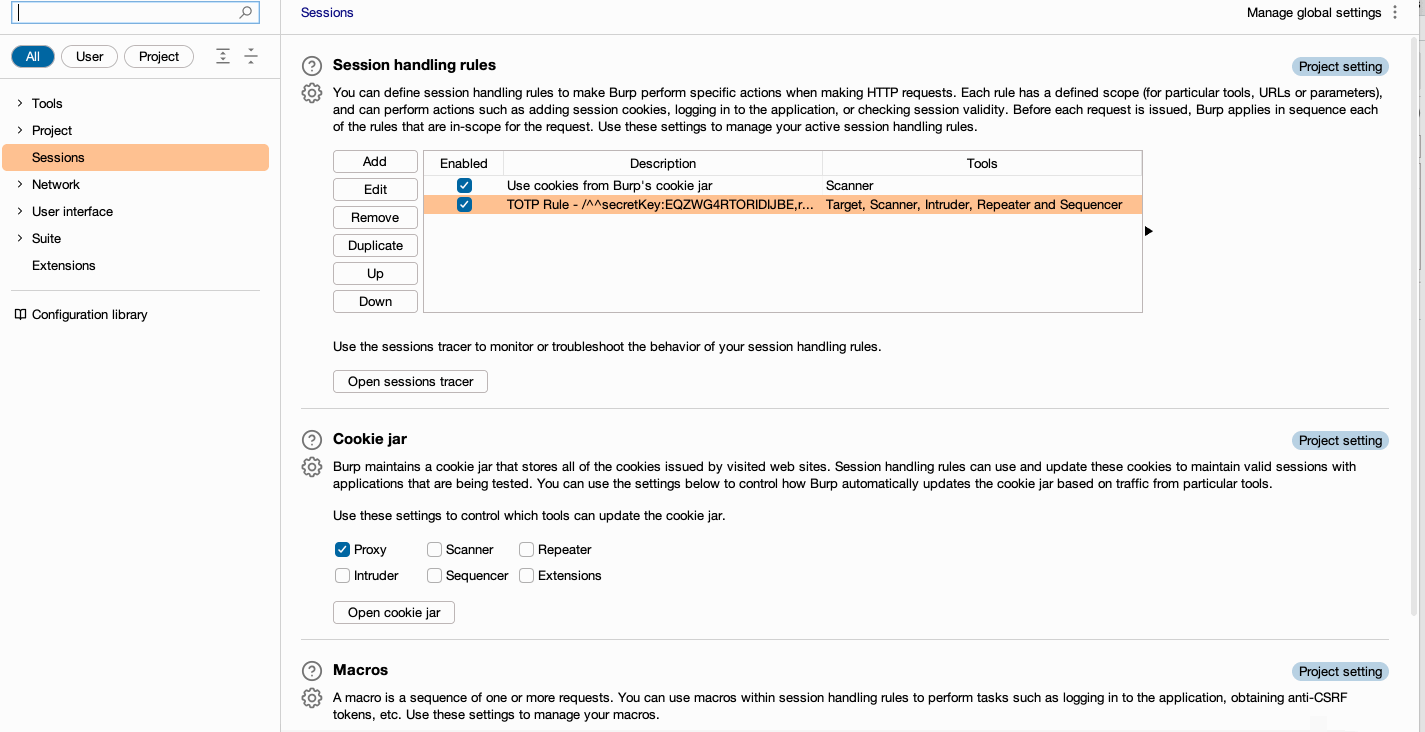 hannah-portswigger/totpauthenticate
Cette extension, pour Burp Suite Enterprise Edition, utilise des règles de gestion de session pour fournir un jeton TOTP aux requêtes sortantes.
 rvrsh3ll/azure-app-tools
Collection d'outils à utiliser avec les applications Azure
 joe-shenouda/awesome-cyber-skills
Une liste organisée d'environnements de hacking où vous pouvez entraîner vos compétences cyber légalement et en toute sécurité.
 tc39/proposal-symbol-proto
Proposition TC39 pour atténuer la pollution des prototypes
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite