
SSRF-Testing
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
payload-generationweb-application-exploitationinformation-gathering+6
2.5k
cujanovic/ssrf-testingRessources de test SSRF (Server Side Request Forgery)
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…
 google/safetext
Bibliothèque Go pour la génération sécurisée de YAML et de shell, utilisant des modèles sensibles à la syntaxe pour détecter et bloquer les attaques…
 mdsecresearch/burpsuitesharpener
Améliore Burp Suite avec la gestion des onglets, des thèmes personnalisables, des raccourcis clavier, le renommage des titres, la mémorisation de la…
 bo0om/fuzz.txt
Fichiers potentiellement dangereux
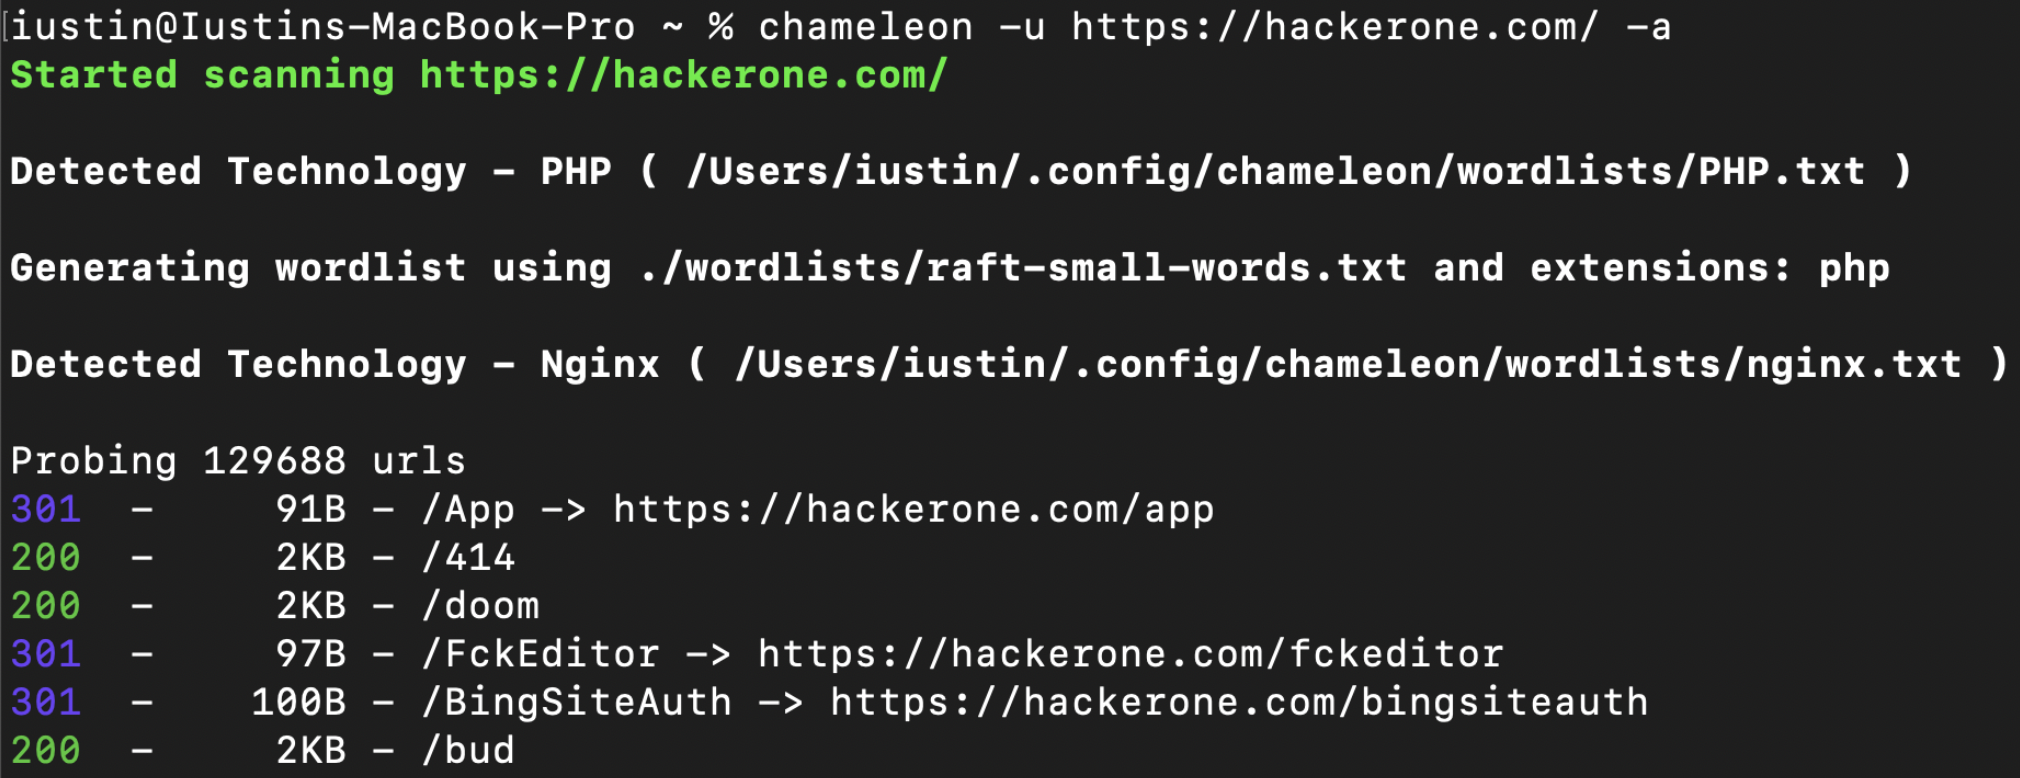 iustin24/chameleon
Scanner de découverte de contenu web tenant compte des technologies : détecte les empreintes Wappalyzer, adapte les wordlists/extensions et effectue…
 proviesec/google-dorks
Dorks Google utiles pour la sécurité web et le Bug Bounty
 orangetw/my-presentation-slides
Collections des diapositives de présentations publiques d'Orange Tsai.
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 philesiv/xsleaker
Outil de recherche de fuites intersites (XS-Leaks)
 shieldfy/api-security-checklist
Checklist des contre-mesures de sécurité les plus importantes lors de la conception, des tests et de la publication de votre API
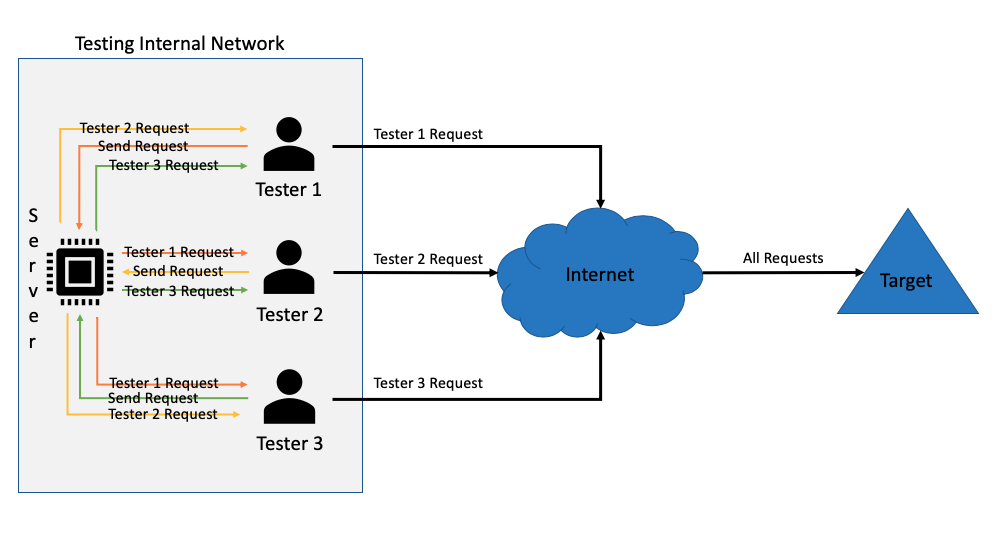 static-flow/burpsuite-team-extension
Ce plugin Burpsuite permet à plusieurs testeurs d'applications web de partager leur historique de proxy en temps réel. Les requêtes qui transitent…
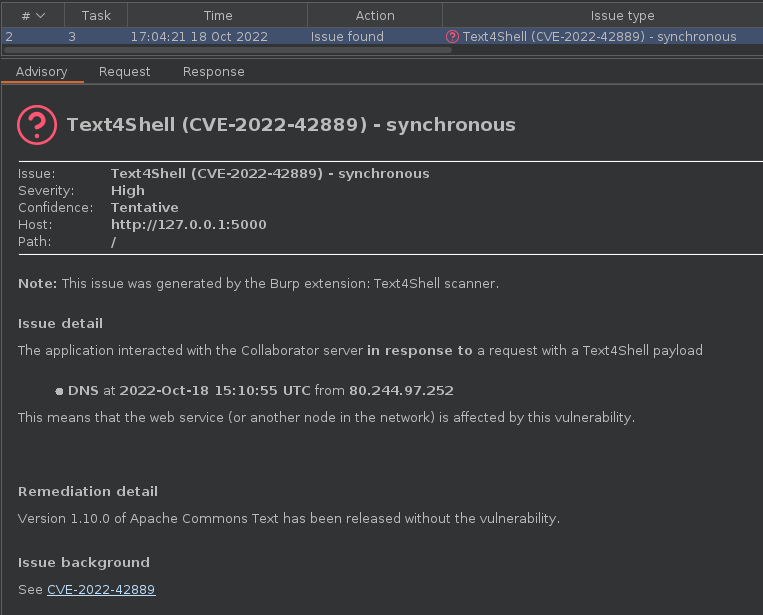 silentsignal/burp-text4shell
Scanner Text4Shell pour Burp Suite
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
 s3c-krd/s3cxsser
Cette extension vous aidera à détecter facilement les vulnérabilités XSS basées sur GET/POST sur n'importe quel site web.
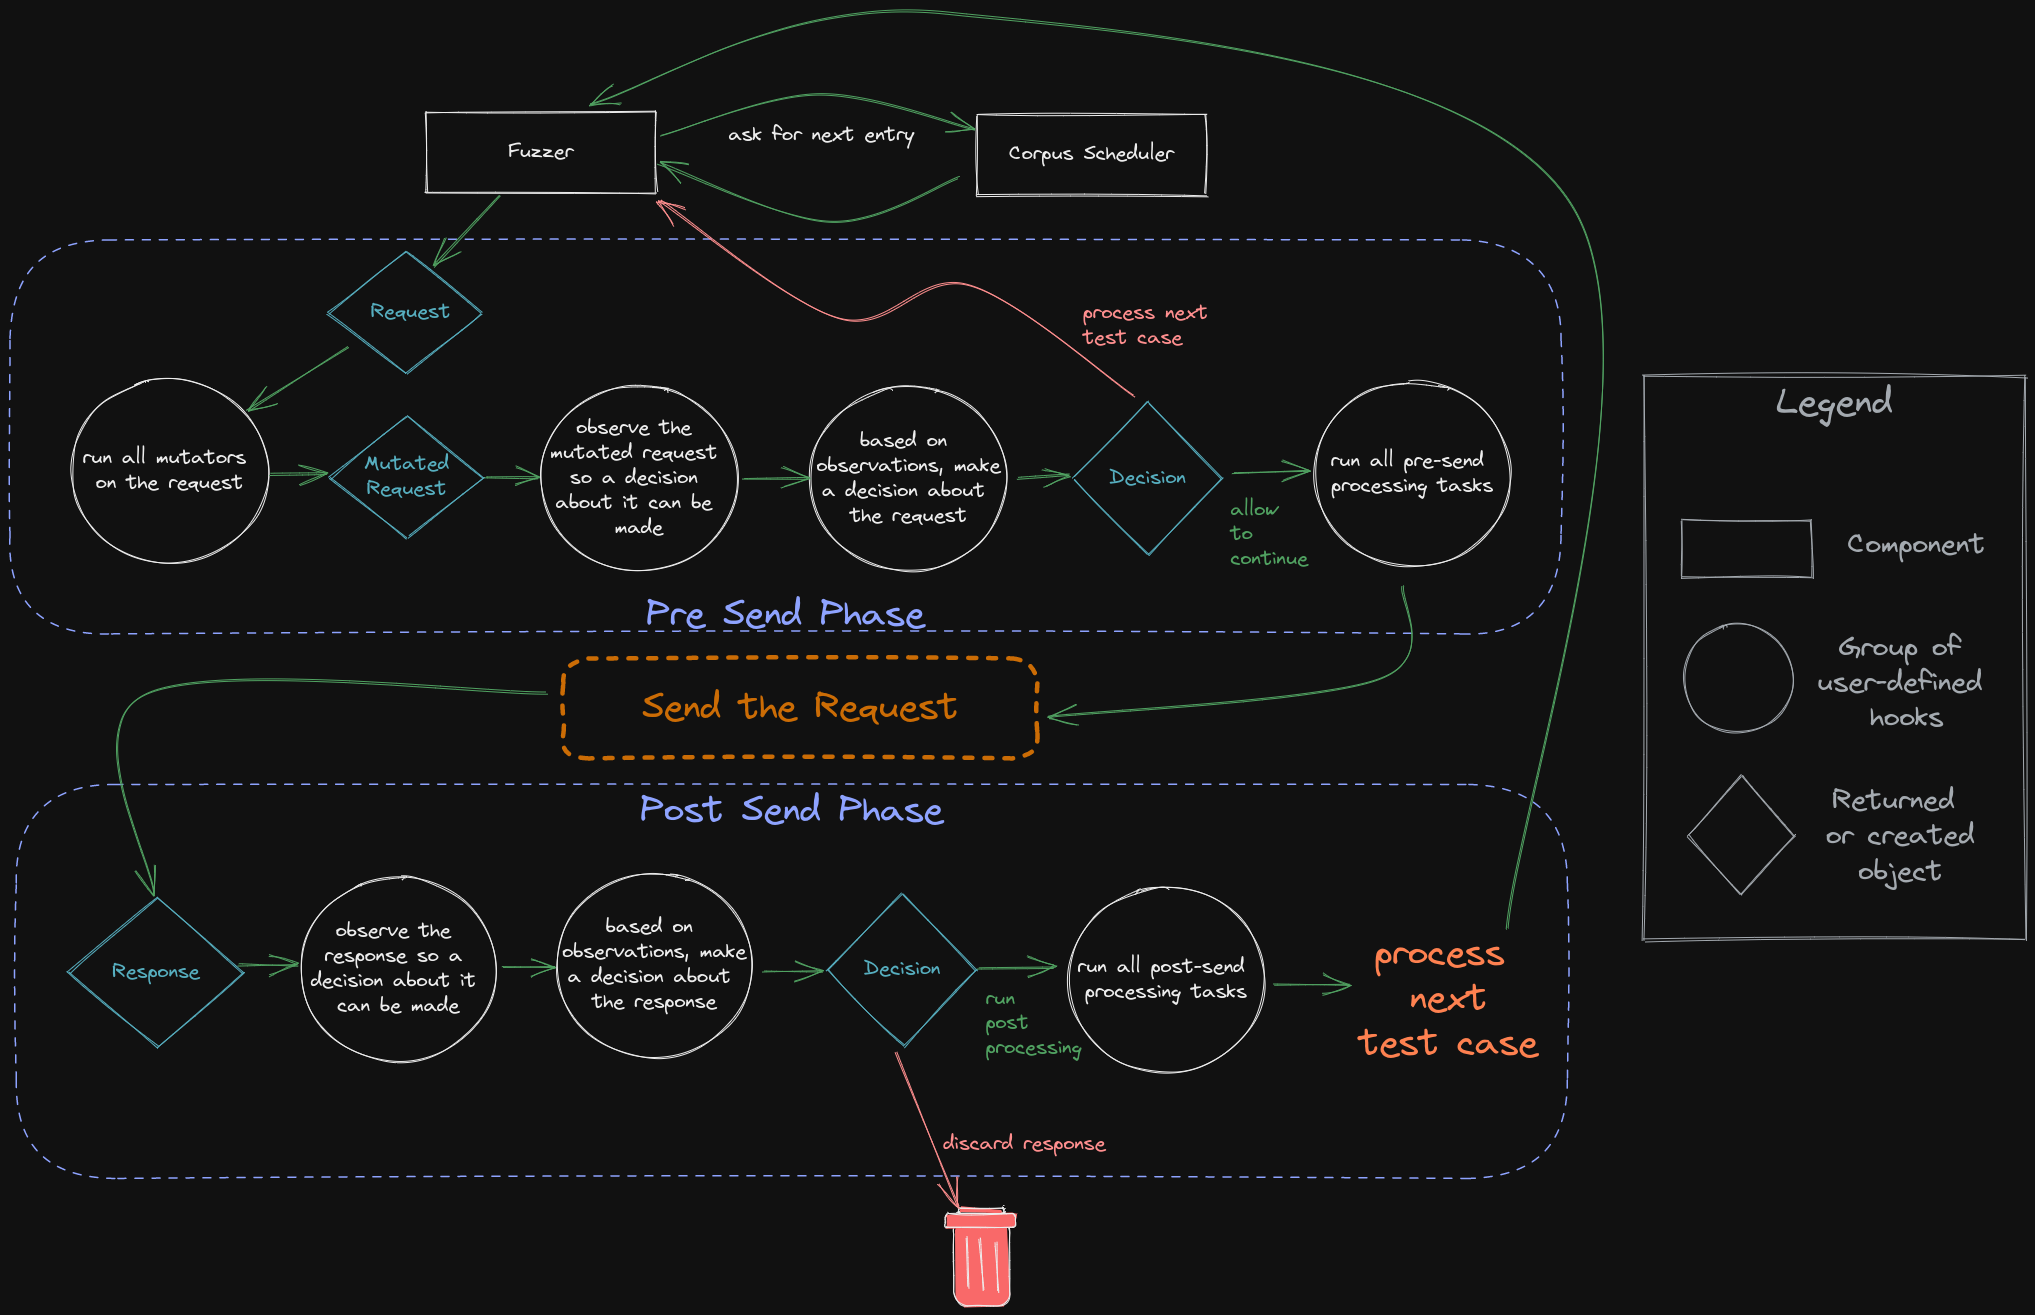 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.