
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
943 résultats
marshalsec-jar preview

marshalsec-jar

GitHubrandomrobbiebf/marshalsec-jar

marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
payload-generationvulnerability-analysisexploitation+3
82
il y a 6 ans
ninja-forms-brute preview

ninja-forms-brute

GitHubrandomrobbiebf/ninja-forms-brute

Exploit pour la vulnérabilité du plugin Ninja Forms permettant le téléchargement non authentifié des CSV de soumissions afin de divulguer des…

vulnerability-analysisweb-application-exploitationinformation-gathering
il y a 4 ans
nuclei-drupal-sa preview

nuclei-drupal-sa

GitHubrandomrobbiebf/nuclei-drupal-sa

Modèles Nuclei pour les vulnérabilités Drupal... loin d'être parfait

vulnerability-scannersweb-application-exploitationweb-security+1
18il y a 1 an
redash-reset preview

redash-reset

GitHubrandomrobbiebf/redash-reset

Exploitez la vulnérabilité de clé secrète faible de Redash (GHSA-g8xr-f424-h2rv) pour générer des liens de réinitialisation de mot de passe pour…
password-attacksvulnerability-analysisexploitation+2
5il y a 4 ans
SAP-brute preview

SAP-brute

GitHubrandomrobbiebf/sap-brute

SAP Netweaver Bruteforceur de connexion.
password-attacksweb-application-exploitationweb-security+2
2il y a 5 ans
simple-file-list-rce preview

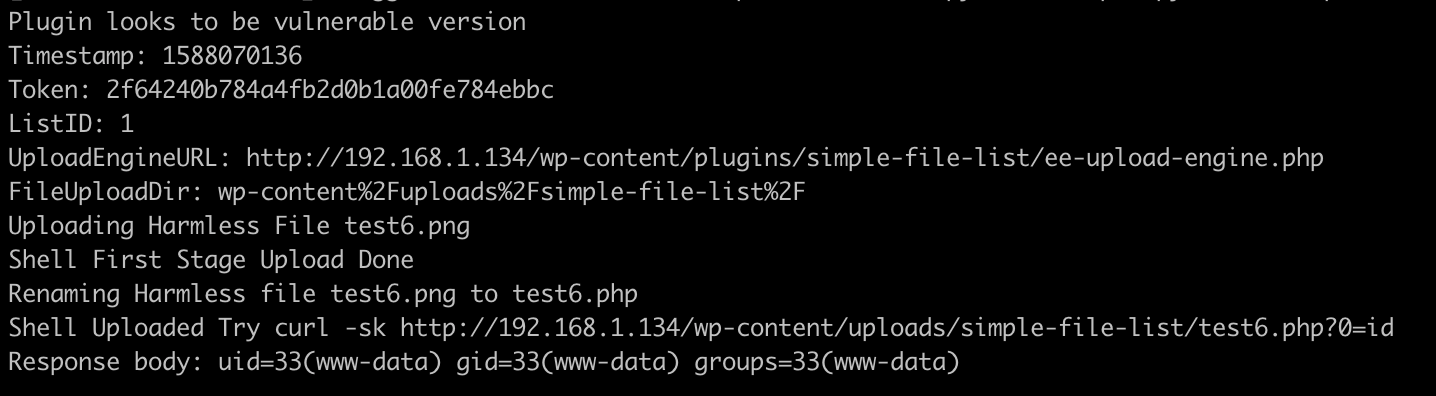
simple-file-list-rce

GitHubrandomrobbiebf/simple-file-list-rce

Simple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)
vulnerability-analysisexploitationweb-application-exploitation+1
4il y a 6 ans
struts-splunk preview

struts-splunk

GitHubrandomrobbiebf/struts-splunk

Vuln Apache Struts avec splunk
vulnerability-analysisweb-application-exploitationweb-security+2
1il y a 6 ans
woo preview

woo

GitHubrandomrobbiebf/woo

Exploiter la SQLI de WooCommerce et récupérer le hash du mot de passe utilisateur
password-attacksexploitationweb-application-exploitation+3
2il y a 5 ans
wordpress-bf preview

wordpress-bf

GitHubrandomrobbiebf/wordpress-bf

Force brute des blogs WordPress.

authentication-authorizationpassword-attacksweb-application-exploitation+2
il y a 6 ans
wordpress-php-object-helper preview

wordpress-php-object-helper

GitHubrandomrobbiebf/wordpress-php-object-helper

Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?
reconnaissanceexploit-frameworksvulnerability-analysis+3
3il y a 3 ans
3DPrint-Lite-1.9.1.4 preview

3DPrint-Lite-1.9.1.4

GitHubnxploited/3dprint-lite-1.9.1.4

WordPress Plugin 3DPrint Lite 1.9.1.4 - Téléversement arbitraire de fichier
vulnerability-analysisexploitationweb-application-exploitation+2
il y a 1 an
Essential-Blocks-4.4.3---Unauthenticated-Local-File-Inclusion preview

Essential-Blocks-4.4.3---Unauthenticated-Local-File-Inclusion

GitHubnxploited/essential-blocks-4.4.3---unauthenticated-local-file-inclusion

Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…
vulnerability-analysisexploitationweb-application-exploitation+3
il y a 1 an
php-reverse-shell preview

php-reverse-shell

GitHubpentestmonkey/php-reverse-shell

Script PHP qui établit un reverse shell depuis un serveur cible vers la machine de l'attaquant, permettant l'exécution de commandes à distance et…
exploitationweb-application-exploitationpost-exploitation+2
2.8kil y a 2 ans
revshell preview

revshell

GitHubprodigiousmind/revshell

Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET

payload-generationexploitationweb-application-exploitation+3
4il y a 3 ans
Gopherus preview

Gopherus

GitHubtarunkant/gopherus

Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.

payload-generationexploitationweb-application-exploitation+3
3.4kil y a 3 ans
offsec-osgi-exploits preview

offsec-osgi-exploits

GitHubvisionspacetec/offsec-osgi-exploits

Collection d'exploits ciblant les versions 3.1.1–3.20 du framework Java OSGi pour les tests de pénétration et l'exploitation de vulnérabilités.
vulnerability-analysisexploitationweb-application-exploitation+2
3il y a 2 ans
Java-Servlets-Shell preview

Java-Servlets-Shell

GitHubmbadanoiu/java-servlets-shell

# Backdoor Java Servlets sans JSP, inspirée de https://www.redteam-pentesting.de/files/redteam-jboss.tar.gz
exploitationweb-application-exploitationpenetration-testing+3
1il y a 1 an
MAGNOLIA-8281 preview

MAGNOLIA-8281

GitHubmbadanoiu/magnolia-8281

MAGNOLIA-8281 : Contournement de restriction FreeMarker 2 dans Magnolia CMS

vulnerability-analysiscode-analysisexploitation+2
il y a 2 ans
Précédent1…8910…53Suivant