

toolbox
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
reconnaissancedynamic-analysis-sandboxingvulnerability-analysis+8
39
go-appsec/toolboxTests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 xkiian/vercel-botid
Vercel BotID Solver "X-Is-Human" utilisant 100% golang
 ssl/ezxss
Plateforme de détection et d'exploitation XSS aveugle avec sessions persistantes, proxy inverse et collecte automatisée d'informations pour les…
 landgrey/springbootvulexploit
Documents d'apprentissage sur les vulnérabilités liées à SpringBoot, collection de méthodes et techniques d'exploitation, liste de vérification pour…
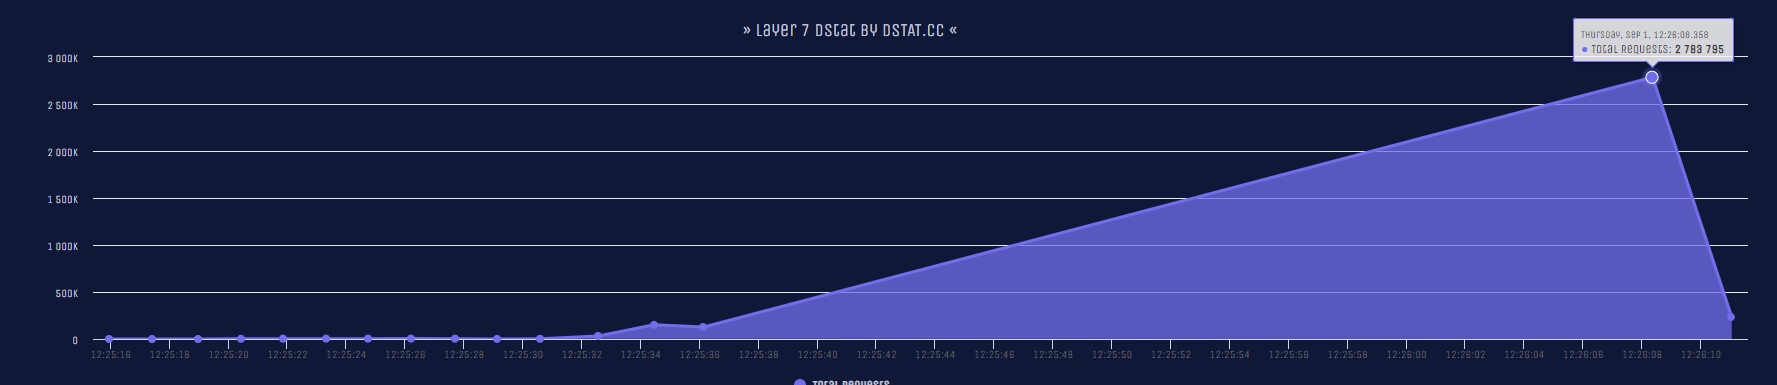 nayumidev/cc-ddos
Un script Python pour DDOS un site web en utilisant la méthode d'inondation HTTP multiple ; un site web normal suffit de 5s pour s'effondrer…
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework de tests d'intrusion
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 d4vinci/pastejacker
Piratage de systèmes grâce à l'automatisation des attaques PasteJacking.
 whxitte/white-deface
Ceci est un outil python simple pour défigurer automatiquement les sites webdav vulnérables.
 v3n0m-scanner/v3n0m-scanner
Scanner de Pentesting populaire en Python3.6 pour SQLi/XSS/LFI/RFI et autres Vulns
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 coreruleset/coreruleset
Ensemble de règles génériques de détection d'attaques pour les pare-feux d'applications web, protégeant contre le Top Ten OWASP et les vulnérabilités…
 dhesitheking/localnet_attacker
Ceci est un projet concernant l'attaque et la collecte d'informations des machines Windows qui sont connectées sur le même réseau en utilisant des…
 wifiphisher/wifiphisher
Cadre de point d'accès malveillant pour les engagements d'équipe rouge et les tests de sécurité Wi-Fi. Effectue des attaques Evil Twin, KARMA et…
 jcesarstef/dotdotslash
Rechercher des vulnérabilités de traversée de répertoire
 michenriksen/jdam
Un fuzzer JSON conscient de la structure
 sqlmapproject/sqlmap
Outil automatique d'injection SQL et de prise de contrôle de base de données