
 whxitte/white-deface
Ceci est un outil python simple pour défigurer automatiquement les sites webdav vulnérables.


Cet outil simple permet de défigurer automatiquement des sites Web vulnérables.
(Lien de la vidéo tutorielle à la fin de cette page ⚠️)
Il utilise la vulnérabilité WebDav pour exploiter. Ce script envoie des requêtes PUT aux sites Web listés dans le fichier targets.txt. Les requêtes non authentifiées seront acceptées et votre script HTML sera téléchargé sur le site. Vous obtiendrez le lien avec votre script que vous pourrez voir. (parfois, il défigure directement la page d'accueil.)
Vous devez mettre vos URLs de sites Web dans le fichier targets.txt et placer votre script de défiguration dans le même dossier, c'est-à-dire white-deface. Ensuite, utilisez l'outil.
⚠️Ne défigure que les sites Web ayant la vulnérabilité WebDAV (accepte les requêtes PUT non authentifiées)⚠️
Merci à Ranginang67 pour votre code source.
$ apt update -y && apt upgrade -y
$ pkg install git -y
$ pkg install python -y
$ pip2 install requests
$ git clone https://github.com/whxitte/white-deface.git
$ cd white-deface
$ pip install -r requirements.txt
$ git pull
$ python white-deface.py
apt update -y && apt upgrade -y && pkg install git -y && pkg install python -y && pip2 install requests && git clone https://github.com/whxitte/white-deface.git && cd white-deface && pip install -r requirements.txt && git pull && python white-deface.py
Vidéo tutorielle : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
Outil utilisé pour la défiguration de sites Web vulnérables
Outil développé par whxite
Telegram : https://t.me/Ka_KsHi_HaTaKe
Le code est un programme simple en Python qui tente de télécharger un fichier HTML fourni vers plusieurs sites Web comme spécifié dans un fichier cible nommé "targets.txt". Le fichier HTML téléchargé est destiné à remplacer le contenu de la page d'index sur les sites cibles. Le programme utilise la bibliothèque "requests" pour gérer les requêtes HTTP. L'utilisateur est invité à saisir le nom ou le chemin du fichier HTML à télécharger. Si le fichier est trouvé, le programme lit ensuite le contenu du fichier et le fichier "targets.txt", qui contient une liste de sites Web cibles. Le programme boucle ensuite sur chaque site de la liste et tente de télécharger le fichier HTML à l'aide d'une requête HTTP PUT. Si le téléchargement réussit, un message s'affiche indiquant que le téléchargement a réussi. Si le téléchargement échoue, un message s'affiche indiquant que le téléchargement a échoué.
Vous pouvez obtenir une nouvelle version de ce projet nommée white-dav avec de nombreuses fonctionnalités pour exploiter la vulnérabilité webdav. Cliquez ici pour accéder au projet.
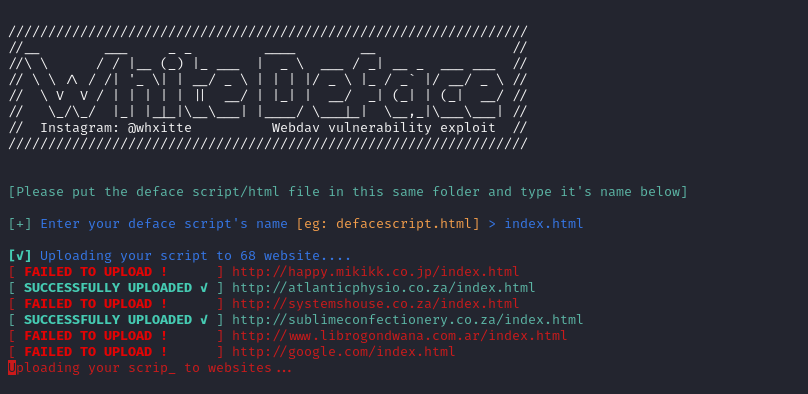
Vidéo tutorielle : https://mega.nz/file/obgWGQJJ#Lk-JkEdFoIZVC07lpbRAFHRt3WayXDfPW27KuEDgCJE
Vous pouvez obtenir une nouvelle version de ce projet nommée white-dav avec de nombreuses fonctionnalités pour exploiter la vulnérabilité webdav. Cliquez ici pour accéder au projet.







