reDOM
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…

Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…

Scanner avancé d'injection SQL avec analyse pilotée par l'IA, cadre de conformité éthique et rapports professionnels.

HackTheBox Facts machine writeup — CVE-2025-2304, énumération MinIO S3, craquage de clés SSH, et élévation de privilèges via facter.

Saison 10 de HTB - Write-up de la machine Pterodactyl. Machine Linux de difficulté moyenne couvrant CVE-2025-49132 (RCE du Pterodactyl Panel) et…

Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…

Extension Burp Suite pour détecter CVE-2025-14847 (MongoBleed) via des tests de fuite manuels depuis un onglet d'interface dédié.

Cible de démonstration EXPOSURE : Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps

Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)

DeepAudit : Une équipe de hackers IA à la portée de tous, rendant la découverte de vulnérabilités accessible. Premier système open-source multi-agent…

Configuration de l'environnement de la vulnérabilité Spring4Shell (CVE-2022-22965) et sujet CTF

Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…

Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…

🔍 Découvrez et scannez les instances Next.js vulnérables pour protéger votre infrastructure des vulnérabilités RCE critiques comme CVE-2025-55182.

Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…

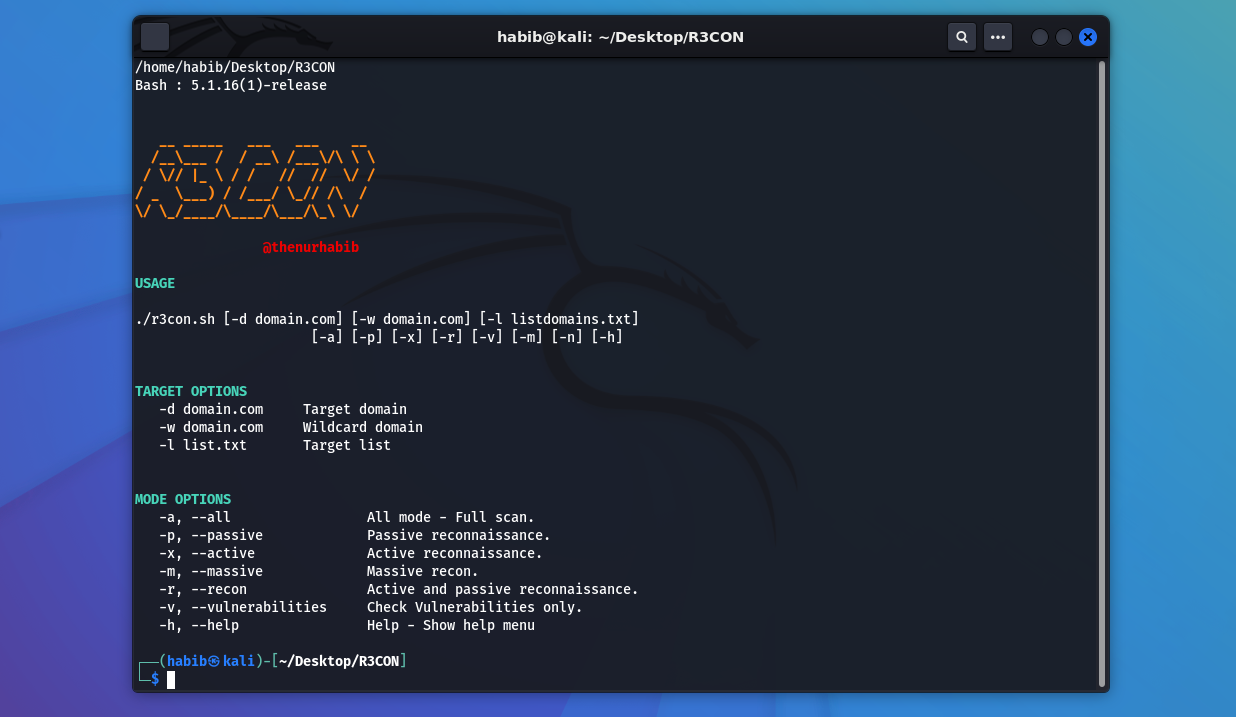
Outil multifonctionnel de reconnaissance Web et de scan de vulnérabilités

Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…

Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.

Teste votre WAF avec plus de 160 charges utiles