
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
reDOM — Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des applications modernes fortement basées sur JavaScript, construites avec des frameworks comme ReactJS, VueJS, Angular, et plus encore. | Kitploit
Outils/GitHubGitHub/weirdmachine64/redom
Analyse Dynamique (Sandboxing)Analyse des VulnérabilitésProxies Web et InterceptionExploitation d'Applications WebTests de Sécurité des APICollecte d'InformationsSécurité WebTests d'Intrusion
GitHubweirdmachine64/redom

reDOM

Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des applications modernes fortement basées sur JavaScript, construites avec des frameworks comme ReactJS, VueJS, Angular, et plus encore.

15340il y a 6 moisPas encore vérifié
Voir le dépôt
Partager

reDOM

  ██████╗ ███████╗██████╗  ██████╗ ███╗   ███╗
  ██╔══██╗██╔════╝██╔══██╗██╔═══██╗████╗ ████║
  ██████╔╝█████╗  ██║  ██║██║   ██║██╔████╔██║
  ██╔══██╗██╔══╝  ██║  ██║██║   ██║██║╚██╔╝██║
  ██║  ██║███████╗██████╔╝╚██████╔╝██║ ╚═╝ ██║
  ╚═╝  ╚═╝╚══════╝╚═════╝  ╚═════╝ ╚═╝     ╚═╝

Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant des tests de sécurité efficaces des applications modernes fortement basées sur JavaScript, construites avec des frameworks comme ReactJS, VueJS, Angular, et plus encore.
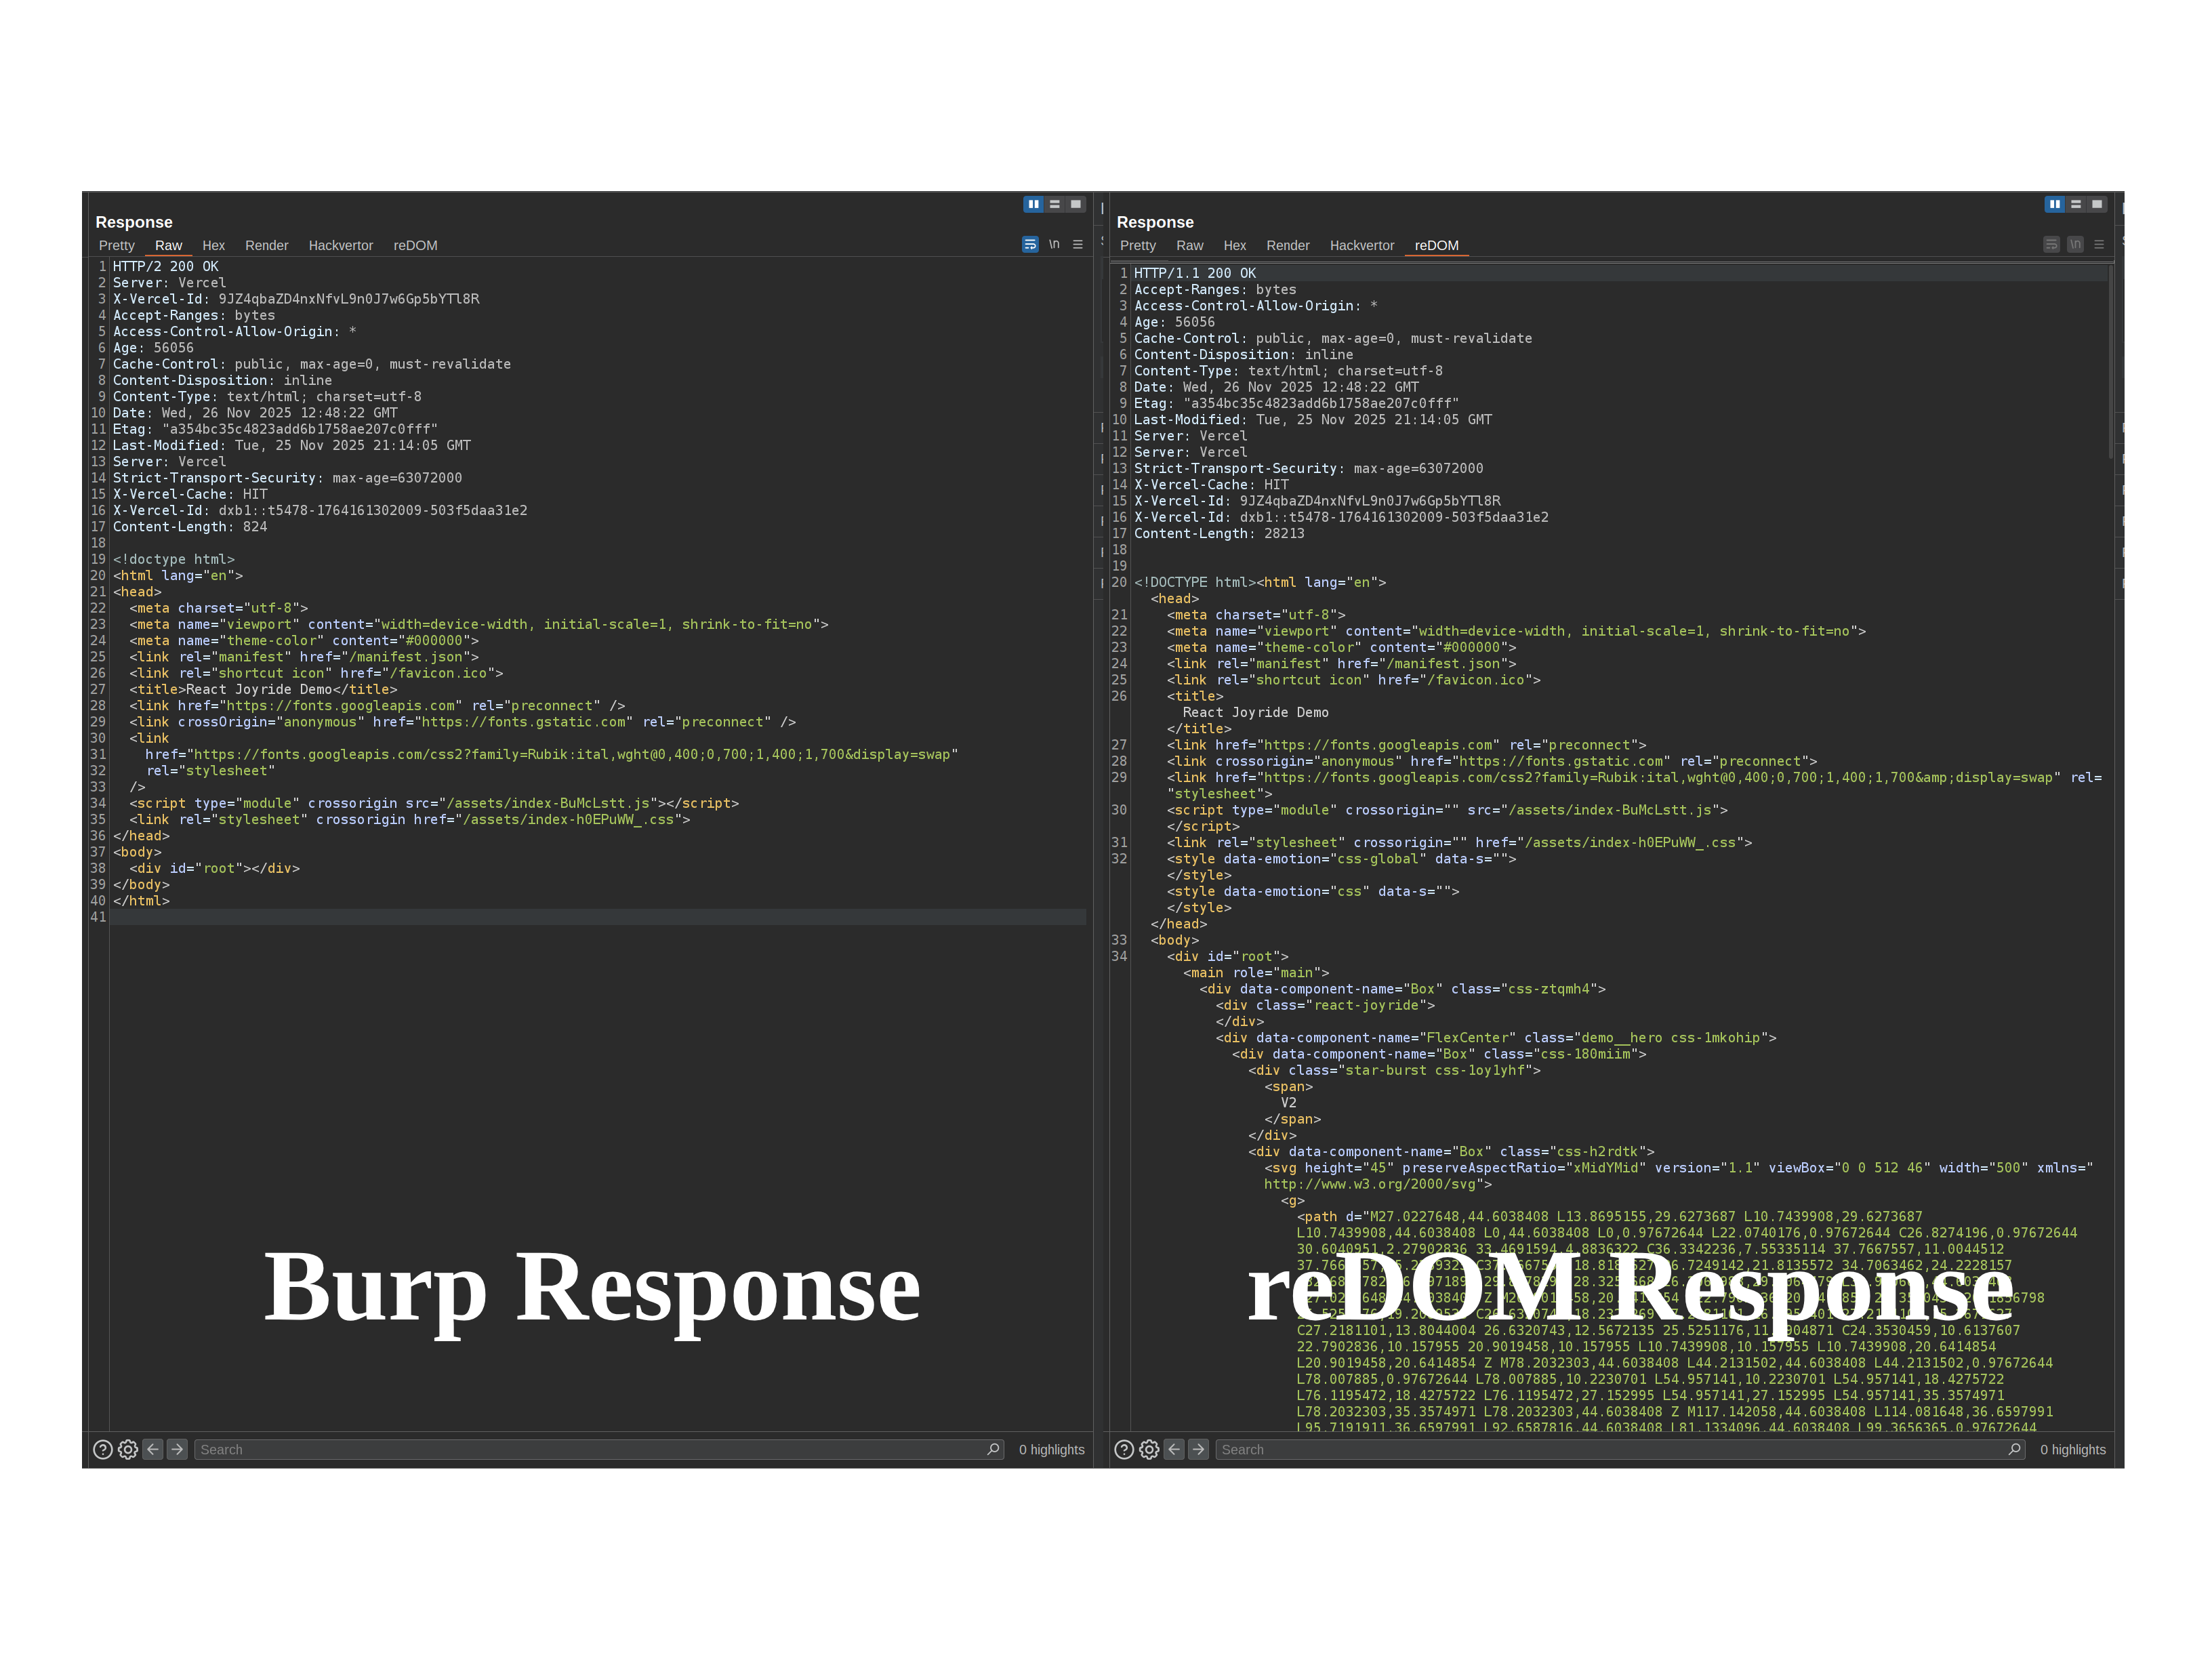
reDOM vs Native Burp Response

Fonctionnalités

  • Capture le DOM entièrement rendu après l'exécution de JavaScript
  • Analyse les applications à page unique (SPA) construites avec React, Vue.js, Angular, etc.
  • S'intègre comme un onglet de réponse personnalisé dans Burp Repeater
  • Lance et gère le navigateur directement depuis l'extension
  • Paramètres de rendu et de connexion configurables

Prérequis

  • Burp Suite Professional/Community
  • Navigateur Chrome/Chromium

Installation

  1. Compilez l'extension :

    mvn clean package
    
  2. Chargez target/reDOM.jar dans Burp Suite (Extensions → Add)

Utilisation

  1. Chargez l'extension — le panneau de paramètres s'ouvre automatiquement

  2. Configurez le chemin du navigateur, le proxy amont et le répertoire de profil selon vos besoins

  3. Cliquez sur Launch & Connect pour démarrer le navigateur et vous connecter

  4. Envoyez une requête à Repeater et passez à l'onglet DOM Render

Configuration

ParamètreDescriptionDéfaut
Browser pathChemin vers l'exécutable Chromiumchromium
Upstream proxyAdresse du proxy Burplocalhost:8080
Profile directoryProfil de navigateur à utiliser/tmp/redom
Accept invalid certificatesApprouver les certificats TLS auto-signés et invalideson
Launch browser on startupLancer automatiquement le navigateur au chargement de l'extensionoff
Host / PortAdresse de débogage à distancelocalhost:9222
Command timeoutDélai d'attente des commandes CDP30s
Post-load delayTemps d'attente après le chargement de la page pour la stabilisation du JS1000ms
Load timeoutTemps maximum d'attente pour le chargement de la page30s
Render on tab selectionRendre automatiquement à l'ouverture de l'onglet DOM Renderon
Pretty-print HTMLFormater la sortie HTML rendueon

Licence

Licence MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






