

strix
 usestrix/strix
Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
osintreconnaissancevulnerability-scanners+9
51.1k
usestrix/strixOutil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
 ptd200110/cve-2024-27198-soc-lab
Laboratoire de détection SOC et de réponse aux incidents simulant le contournement d'authentification CVE-2024-27198 dans JetBrains TeamCity. Inclut…
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Clé SSH + Facter PrivEsc
 mehedi-hasan-sami98/dvwa-zap-pentest
Évaluation de la sécurité de l'application web DVWA à l'aide d'OWASP ZAP — scan de vulnérabilités, analyse des RCE (CVE-2012-1823) et rapport de…
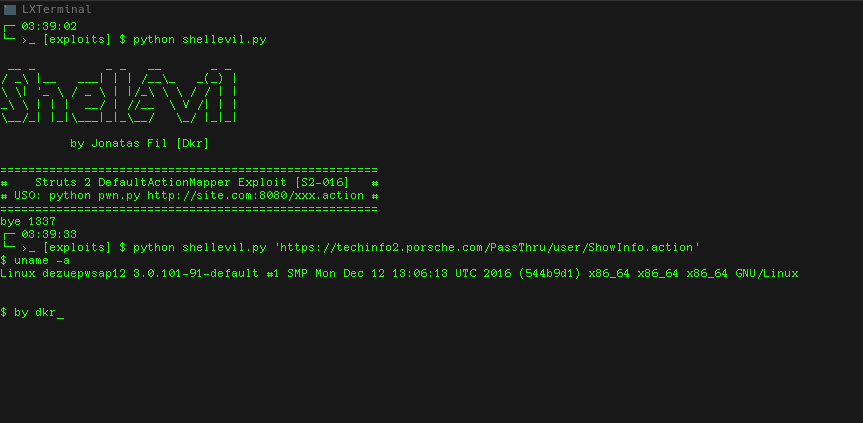 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]
 nabhan-mohy/cve-2026-27483-lab
Un laboratoire conteneurisé de type entreprise pour la recherche et la défense contre CVE-2026-27483.

 runik/harmonic
Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.
 zerodaywolf/cve-2021-41773_42013
Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).
 ryandamour/crlfmap
CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP
 hackdwerg/cve-2021-30109
Froala XSS persistant
 heventafese/penetration-testing-walkthrough-hacksudo-thor
Test de pénétration en boîte noire contre HackSudo Thor : exploitation de CVE-2014-6271 Shellshock RCE via Apache mod_cgi, enchaînée avec une…
 menrcom/cve-2014-160
CVE-2014-160 exploit
 danielazulayy/ctf-2021
CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).
 t3l3machus/toxssin
Une interface en ligne de commande pour l'exploitation XSS et un générateur de payloads.
 brannondorsey/dns-rebind-toolkit
Un kit d'outils JavaScript front-end pour créer des attaques de rebinding DNS.
 cysecbench/dataset
Jeu de données de prompts axé sur la cybersécurité, basé sur l'IA générative, pour l'évaluation comparative des grands modèles de langage.
 k8gege/k8tools
K8工具集(内网渗透/提权工具/远程溢出/漏洞利用/端口扫描/密码破解/免杀/Exploit/RCE/LPE/0day/Shellcode/Payload/BypassUAC/OverFlow/WebShell/PenTest/hacking(Struts2/Zimbra/Weblogic/Tomc…