LetsDefend-SOC342-CVE-2025-53770-SharePoint-ToolShell-Auth-Bypass-andRCE-EventID-320

Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…

Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la…

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

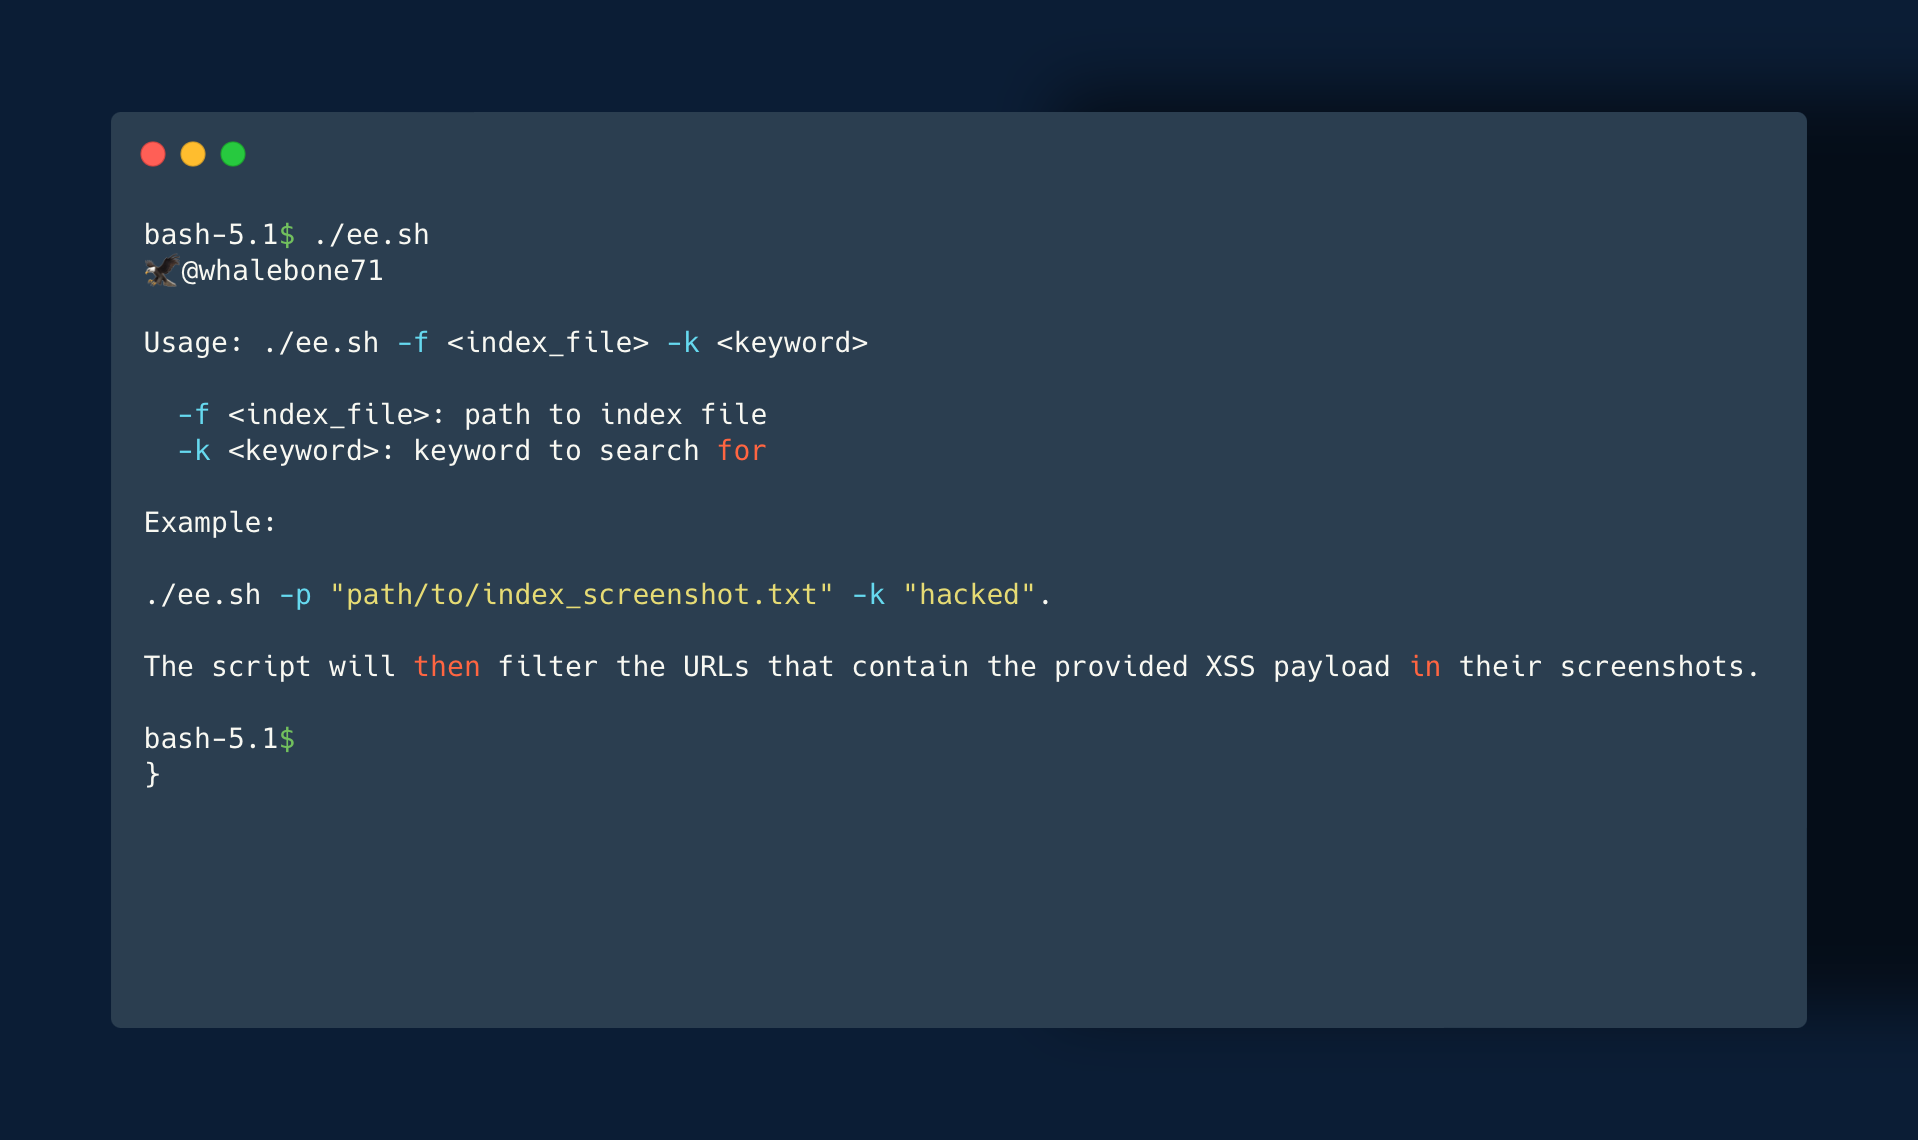
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…

Scanner de vulnérabilités passif pour CVE-2025-55182 et CVE-2025-66478, détectant une RCE non authentifiée dans les composants serveur React via…

Détecter et nettoyer la compromission WordPress wp2shell (CVE-2026-63030) — exécutable par lots, lecture seule par défaut

Script shell de vérification non intrusive pour Struts2 RCE CVE-2017-5638

Walkthrough HTB structuré démontrant l'exploitation de Shellshock (CVE-2014-6271) via le fuzzing de répertoires CGI et l'élévation de privilèges via…

Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…

ReactGuard fournit des outils de détection de framework et de vulnérabilité pour CVE-2025-55182 (React2Shell)

Scanner React2Shell (CVE-2025-55182 & CVE-2025-66478)

Voici un scanner pour la CVE-2025-29927.

scripts de détection nmap pour CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481

CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn

Un fichier unique pour protéger autant de serveurs et de clients Minecraft que possible contre l'exploit Log4j (CVE-2021-44228).

Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…

CVE-2021-44228

Rôle Ansible déployant une instance vulnérable de CrushFTP 10.8.0 sur Windows pour des tests de pénétration autorisés du contournement…

Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…