

bomber
 devops-kung-fu/bomber
Analyse les Software Bills of Materials (SBOM) pour les vulnérabilités de sécurité
vulnerability-scannersdevsecopssupply-chain-security
devops-kung-fu/bomberAnalyse les Software Bills of Materials (SBOM) pour les vulnérabilités de sécurité
 ine-labs/awsgoat
AWSGoat : Une infrastructure AWS volontairement vulnérable
 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…
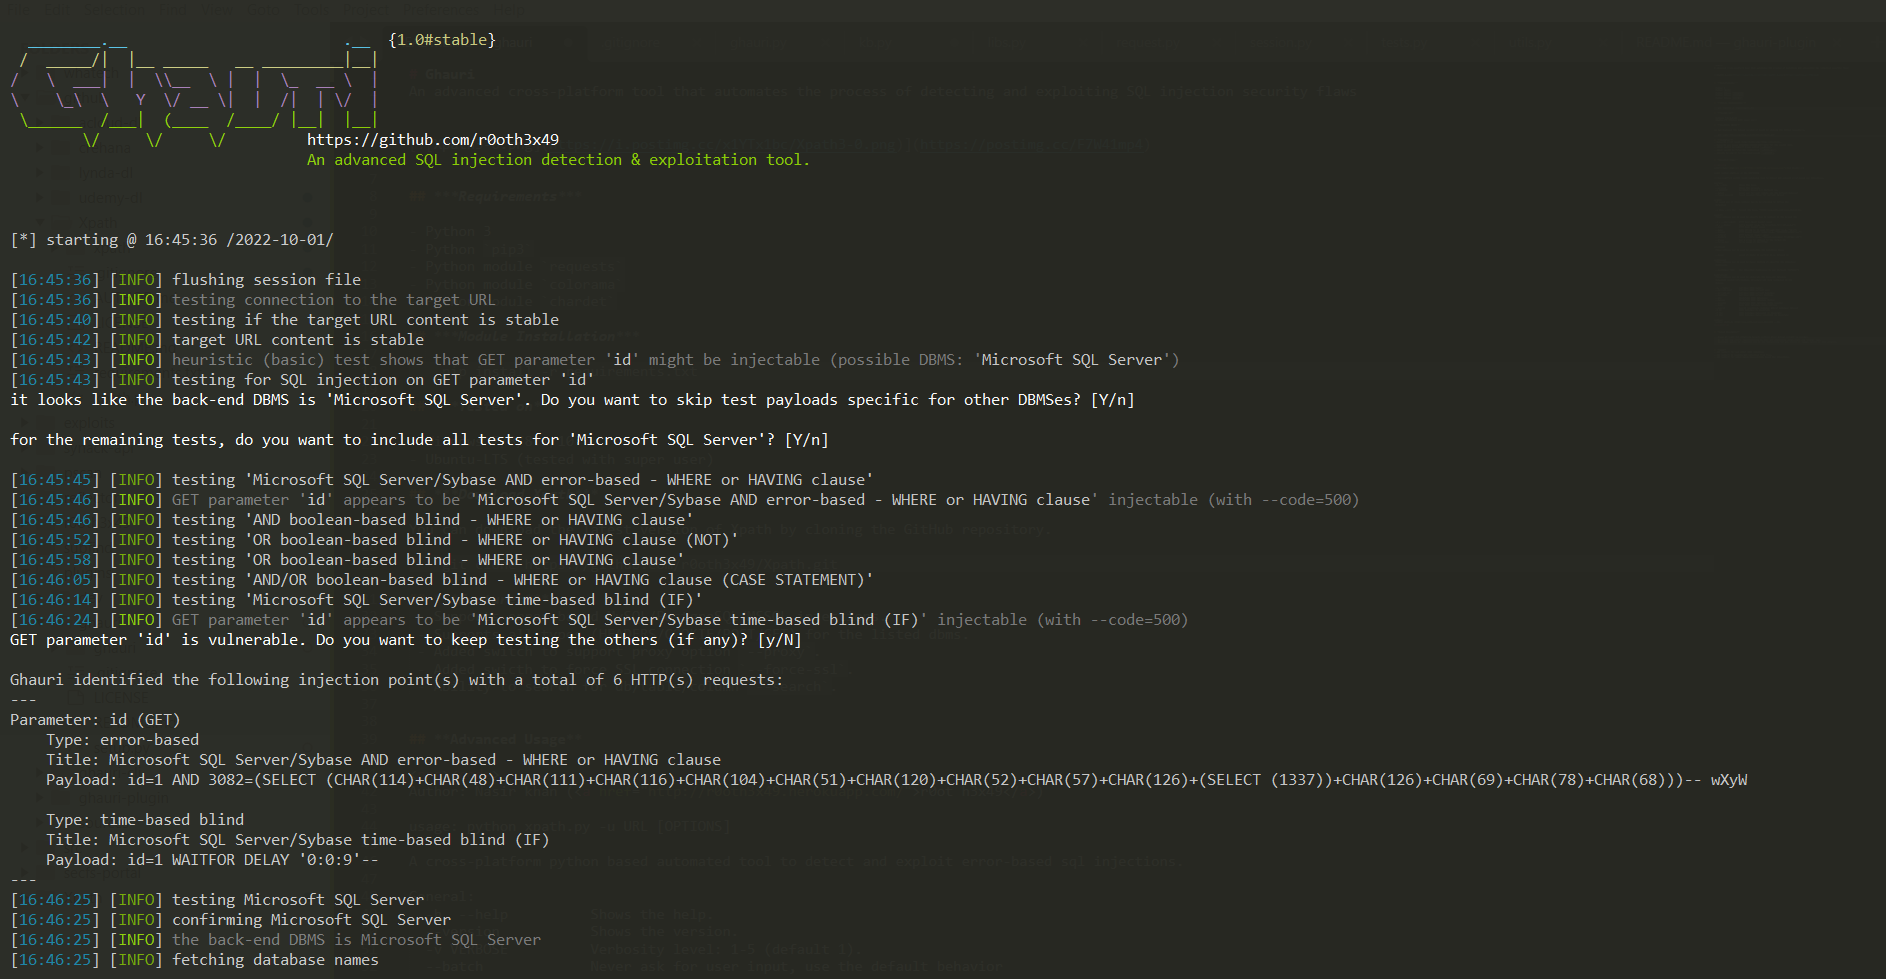 r0oth3x49/ghauri
Un outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL
 padok-team/yatas
:owl::mag_right: Un outil simple pour auditer votre infrastructure AWS/GCP afin de détecter les mauvaises configurations ou les problèmes de sécurité…
 trinitor/cve-vulnerability-information-downloader
Télécharge et agrège les données CVSS, EPSS et CISA sur les vulnérabilités connues exploitées dans des fichiers JSON/CSV unifiés et une base de…
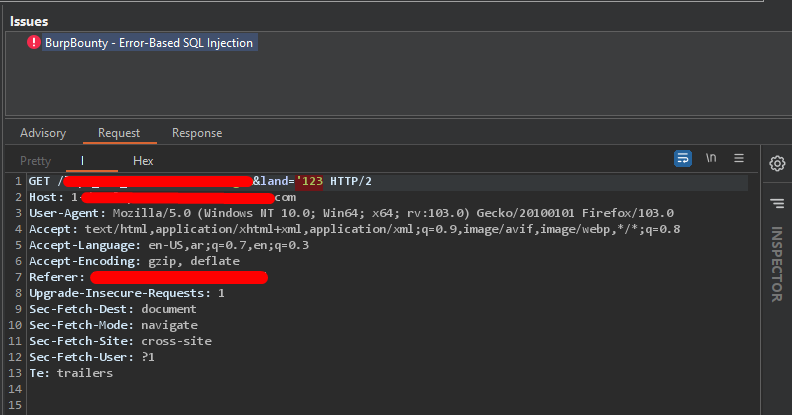 eslam3kl/sqlidetector
Script Python simple accompagné d'un profil BurpBouty qui vous aide à détecter l'injection SQL "basée sur les erreurs" en envoyant plusieurs requêtes…
 tls-attacker/tls-scanner
Scanner automatisé de configuration serveur et client TLS pour pentesteurs et chercheurs. Évalue les suites de chiffrement, les versions de protocole…
 awslabs/aws-security-assessment-solution
Un outil AWS pour vous aider à créer une évaluation ponctuelle de votre compte AWS à l'aide de Prowler.
 sc4rfurry/r4venzcl4w
Un framework modulaire pour pentesteurs et chasseurs de bugs écrit en python.
 password123456/certverify
Un scanner qui analyse les fichiers avec des certificats de signature de code compromis ou non fiables écrit en python.
 morpheuslord/gpt_vuln-analyzer
Utilise les API ChatGPT, Bard API et Llama2, Python-Nmap, DNS Recon, PCAP et modules JWT recon et utilise le modèle GPT3 pour créer des rapports de…
 bywalks/darkangel
Analyseur de vulnérabilités white-hat automatisé qui surveille les actifs HackerOne et Bugcrowd, effectue l'énumération de sous-domaines,…
 dannz1337/deep-reaver
Boîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…
 nemesida-waf/waf-bypass
Outil automatisé de test de sécurité WAF qui détecte les faux positifs et les faux négatifs en utilisant plus de 15 catégories de charges utiles,…
 gotr00t0day/valhalla
Scanner de vulnérabilités basé sur Shodan qui découvre les appareils exposés et analyse les cibles à la recherche de CVE et vulnérabilités connues à…
 sobri3195/pegasus-malware-scan
Analyseur de menaces multicouche combinant vérification par empreinte, analyse comportementale et exécution en bac à sable pour la détection des…
 sobri3195/pegasus---forbidden-buster
Un outil de test d'intrusion pour contourner les réponses HTTP 401/403 en utilisant diverses techniques de manipulation d'en-têtes et de fuzzing de…