

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
kscan — Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge plus de 1200 protocoles, plus de 10000 empreintes et des reconnaissances réseau automatisées. | Kitploit
Outils/GitHubGitHub/lcvvvv/kscan
ReconnaissanceScanners de VulnérabilitésAttaques de Mots de PasseScan de PortsSécurité Réseau
GitHublcvvvv/kscan

kscan

Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge plus de 1200 protocoles, plus de 10000 empreintes et des reconnaissances réseau automatisées.

Voir le dépôt
4.3k54799il y a 3 ansVérifié par Kitploit
Partager

Kscan – Scanner léger et complet

Release Release Release GitHub Repo stars GitHub forks GitHub all release

[[中文 Readme]][url-doczh] | [[English Readme]][url-docen]

0 Avertissement (L'auteur n'a pas participé à l'opération XX, ne remontez pas)

  • Cet outil est destiné uniquement aux actions de sécurité autorisées des entreprises et à l'apprentissage personnel. Si vous devez tester sa fonctionnalité, veuillez configurer votre propre environnement cible.
  • Lors de l'utilisation de cet outil pour des contrôles, vous devez vous assurer que cette action est conforme aux lois et réglementations locales et que vous avez obtenu les autorisations nécessaires. Ne scannez pas de cibles non autorisées. En cas de découverte des comportements interdits ci-dessus, nous nous réservons le droit de poursuivre les contrevenants en justice.
    Si vous commettez un acte illégal lors de l'utilisation de cet outil, vous assumez seul les conséquences ; nous déclinons toute responsabilité juridique ou conjointe.
    Avant d'installer et d'utiliser cet outil, veuillez lire attentivement et comprendre toutes les clauses.
    Si vous n'avez pas lu complètement, compris et accepté tous les termes du présent accord, veuillez ne pas installer ni utiliser cet outil. Votre utilisation ou toute autre forme d'acceptation explicite ou implicite de cet accord sera considérée comme votre accord et votre engagement à respecter ses termes.

1 Présentation

     _   __
    /#| /#/    Scanner léger complet par : kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
	

Kscan est un scanner tout-en-un développé en Go, qui intègre la détection de ports, l'identification de protocoles, la reconnaissance d'empreintes et le cassage de mots de passe. Il prend en charge plus de 1200 protocoles, plus de 10 000 empreintes de protocoles, plus de 20 000 empreintes d'applications et plus de 10 protocoles pour le cassage de mots de passe.

2 Avant-propos

Il existe déjà de nombreux outils similaires pour la reconnaissance d'actifs, l'identification d'empreintes et la détection de vulnérabilités, certains très performants. Mais Kscan apporte des approches différentes.
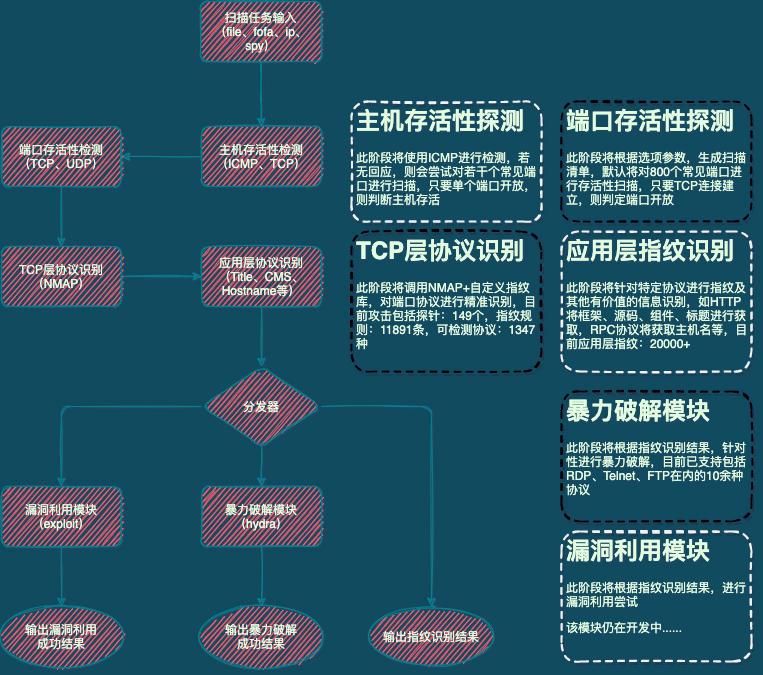
  • Kscan accepte plusieurs formats d'entrée sans avoir à classifier les cibles avant utilisation (par exemple distinguer une IP d'une URL). Cela évite une charge de travail inutile. Tous les éléments peuvent être saisis et reconnus normalement. Si c'est une URL, le chemin est conservé pour analyse ; si c'est juste IP:PORT, le protocole de ce port sera d'abord identifié. Actuellement, Kscan supporte trois modes d'entrée (–t/--target, -f/--fofa, --spy).
  • Kscan ne se base pas sur un mappage rapide entre numéro de port et protocole commun pour gagner en efficacité, ni ne se limite aux actifs web. Il privilégie la précision et l'exhaustivité. Seule une identification fiable des protocoles permet une bonne analyse applicative ultérieure.
  • Kscan n'utilise pas une approche modulaire où chaque module fonctionne indépendamment (un pour le titre, un pour les infos SMB, etc.), mais organise les informations par port : par exemple, si le protocole du port est HTTP, on lance automatiquement la reconnaissance d'empreintes et la récupération du titre ; si c'est RPC, on tente d'obtenir le nom d'hôte.

kscan逻辑图.drawio

3 Guide de compilation

Guide de compilation

4 Commençons

Kscan propose actuellement trois méthodes pour spécifier la cible :

  • -t/--target : ajoutez --check pour seulement reconnaître les empreintes des ports ciblés, sinon la cible sera scannée pour les ports et les empreintes.
Adresse IP : 114.114.114.114
Plage IP : 114.114.114.114-115.115.115.115
URL : https://www.baidu.com
Fichier : /tmp/target.txt
  • --spy : ajoutez --scan pour scanner les ports et reconnaître les empreintes des sous-réseaux accessibles, sinon seuls les sous-réseaux en vie seront détectés.
[vide] : détecte l'adresse IP locale et scanne le sous-réseau B correspondant.
[all] : sonde toutes les adresses privées (192.168/172.32/10, etc.)
Adresse IP : sonde le sous-réseau B de l'adresse IP spécifiée.
  • -f/--fofa : ajoutez --check pour vérifier la viabilité des résultats, --scan pour scanner les ports et reconnaître les empreintes des résultats ; sinon, seuls les résultats de fofa sont renvoyés.
Mot-clé de recherche fofa : renvoie directement les résultats de fofa.

5 Utilisation

usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





