
scodescanner
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
vulnerability-scannersstatic-code-analysiscode-analysis+1
162
agrawalsmart7/scodescannerAnalyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 p0dalirius/apachetomcatscanner
Un script Python pour analyser les vulnérabilités du serveur Apache Tomcat.
 punk-security/dnsreaper
Scanner rapide de prise de contrôle de sous-domaines avec 50+ signatures, prenant en charge les intégrations de fournisseurs cloud (AWS, Azure,…
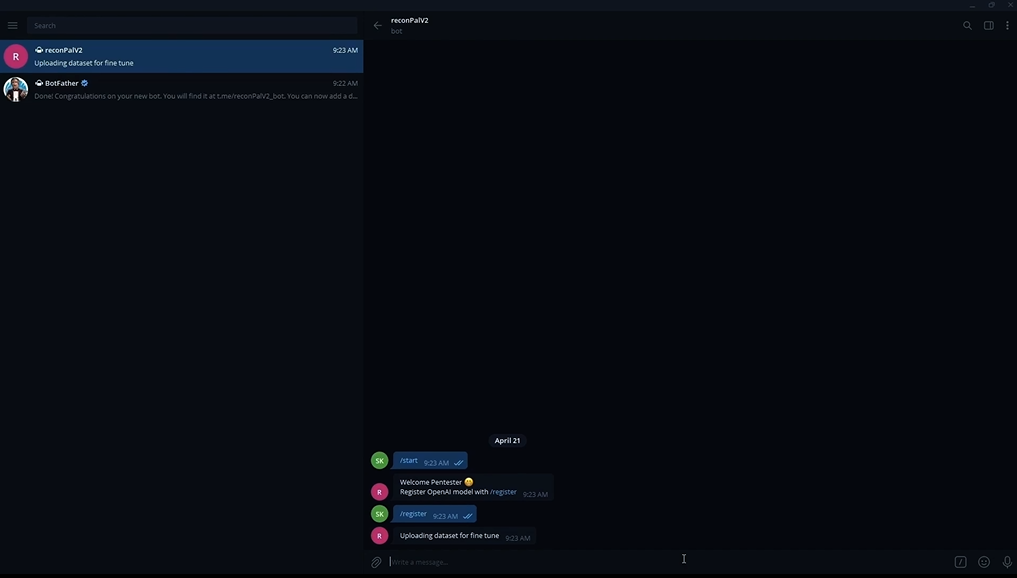 pentesteracademy/reconpal
ReconPal : Exploiter le NLP pour la cybersécurité
 initroot/wodat
Boîte à outils d'attaque de base de données Oracle pour Windows
 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
 th0h0/autossrf
Scanner intelligent de vulnérabilités SSRF basé sur le contexte.
 designsecurity/progpilot
Outil de test de sécurité statique d'applications PHP (SAST) qui effectue une analyse de flux (taint analysis) pour détecter les XSS, les injections…
 nbs-system/php-malware-finder
Scanner basé sur YARA qui détecte les malwares PHP obfusqués et les webshells en utilisant la correspondance de motifs sémantiques plutôt que des…
 legit-labs/legitify
Détectez et corrigez les mauvaises configurations et les risques de sécurité sur l'ensemble de vos actifs GitHub et GitLab.
 ossillate-inc/packj
Outil d'analyse statique et dynamique qui audite les paquets open-source pour détecter les attributs malveillants, vulnérables et risqués, avec une…
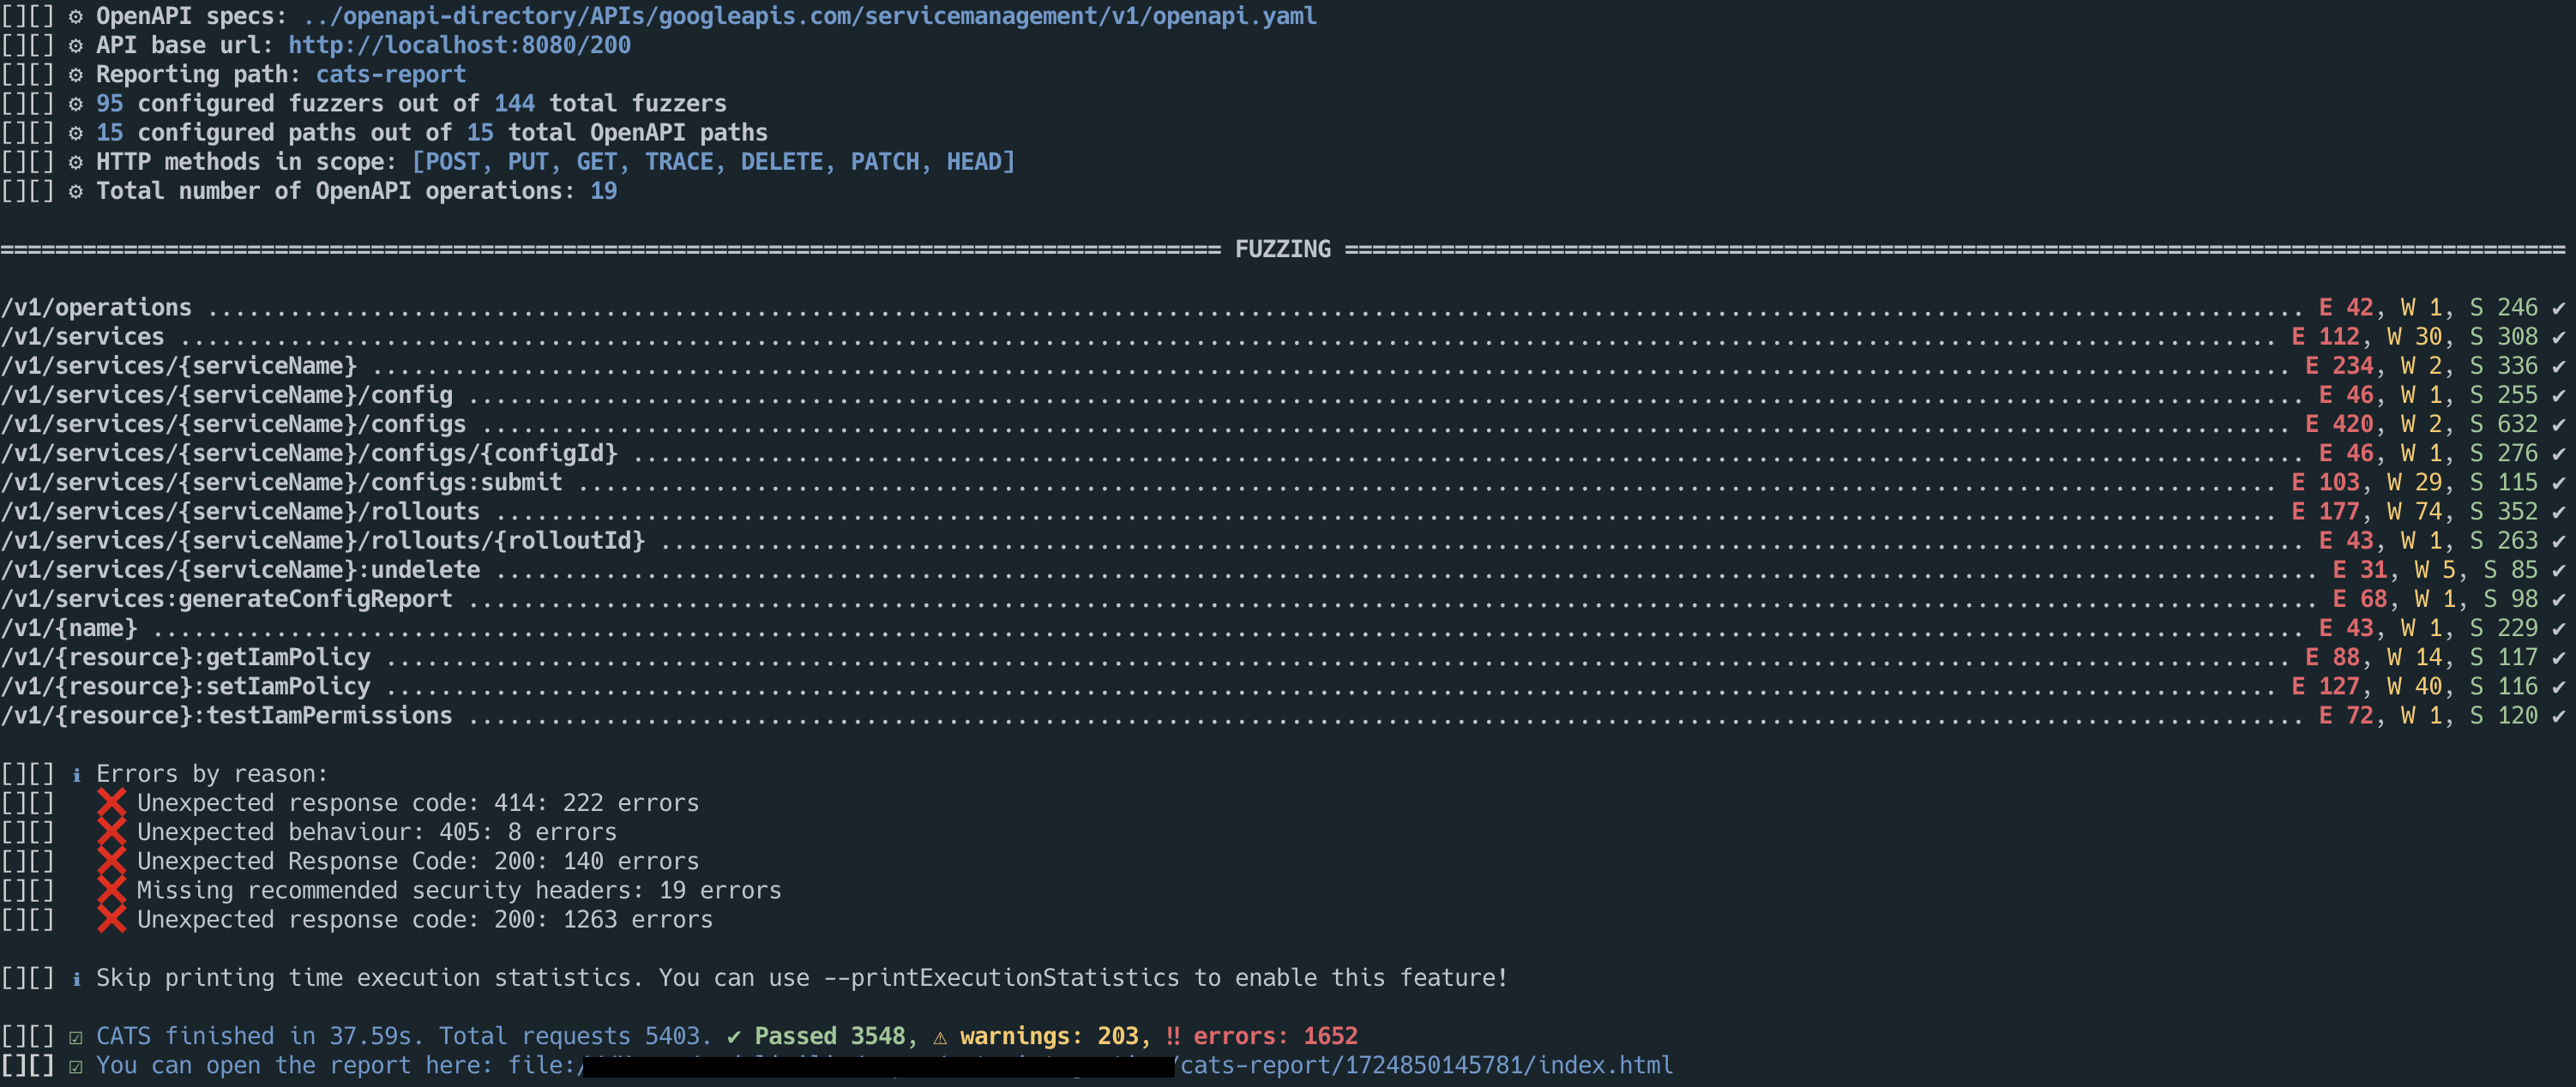 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
 mazen160/shennina
Automatisation de l'exploitation des hôtes avec l'IA
 pablosnt/rekono
Plateforme de sécurité offensive qui automatise la découverte de la surface d'attaque et la gestion des vulnérabilités.
 karimhabush/cis-vsphere
Un outil pour évaluer la conformité d'un environnement VMware vSphere par rapport au benchmark CIS.
 silverhack/monkey365
Framework d'évaluation de la sécurité basé sur PowerShell pour Microsoft 365, Azure et Entra ID. Analyse les erreurs de configuration, la conformité…
 eilonh/s3crets_scanner
Scanner automatisé qui traque les secrets (clés API, identifiants) accidentellement téléversés dans des compartiments S3 publics, en utilisant…
 rub-nds/rest-attacker
Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…