

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
s3crets_scanner — Scanner automatisé qui traque les secrets (clés API, identifiants) accidentellement téléversés dans des compartiments S3 publics, en utilisant truffleHog3 pour la détection et prenant en charge les analyses programmées ou à la demande. | Kitploit
Outils/GitHubGitHub/eilonh/s3crets_scanner
Sécurité de l'Infrastructure CloudScanners de VulnérabilitésSécurité CloudDétection de Secrets
GitHubeilonh/s3crets_scanner

s3crets_scanner

Scanner automatisé qui traque les secrets (clés API, identifiants) accidentellement téléversés dans des compartiments S3 publics, en utilisant truffleHog3 pour la détection et prenant en charge les analyses programmées ou à la demande.

Voir le dépôt
5716266il y a 3 ansVérifié par Kitploit
Partager

S3cret Scanner : Chasse aux secrets téléversés dans les buckets S3 publics

  • L'outil S3cret Scanner conçu pour fournir une couche complémentaire aux Bonnes pratiques de sécurité Amazon S3 en chassant proactivement les secrets dans les buckets S3 publics.
  • Peut être exécuté comme tâche planifiée ou à la demande

Flux de travail d'automatisation

L'automatisation effectuera les actions suivantes :

  1. Lister les buckets publics du compte (définis avec ACL Public ou objects can be public)
  2. Lister les fichiers textuels ou sensibles (par exemple .p12, .pgp et autres)
  3. Télécharger, scanner (en utilisant truffleHog3) et supprimer les fichiers du disque, une fois l'évaluation terminée, un par un.
  4. Les logs seront créés dans le fichier logger.log.

Prérequis

  1. Python 3.6 ou supérieur
  2. TruffleHog3 installé dans $PATH
  3. Un rôle AWS avec les autorisations suivantes :
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                "s3:GetLifecycleConfiguration",
                "s3:GetBucketTagging",
                "s3:ListBucket",
                "s3:GetAccelerateConfiguration",
                "s3:GetBucketPolicy",
                "s3:GetBucketPublicAccessBlock",
                "s3:GetBucketPolicyStatus",
                "s3:GetBucketAcl",
                "s3:GetBucketLocation"
            ],
            "Resource": "arn:aws:s3:::*"
        },
        {
            "Sid": "VisualEditor1",
            "Effect": "Allow",
            "Action": "s3:ListAllMyBuckets",
            "Resource": "*"
        }
    ]
}
  1. Si vous utilisez un fichier CSV - assurez-vous de placer le fichier accounts.csv dans le répertoire csv, au format suivant :
Account name,Account id
prod,123456789
ci,321654987
dev,148739578

Pour commencer

Utilisez pip pour installer les dépendances nécessaires.

# Clone the repo
git clone <repo>

# Install requirements
pip3 install -r requirements.txt

# Install trufflehog3
pip3 install trufflehog3

Utilisation

ArgumentValeursDescriptionRequis
-p, --aws_profileLe nom du profil AWS pour les clés d'accès✓
-r, --scanner_roleLe nom du rôle du scanner AWS✓
-m, --methodinternalle type de scan✓
-l, --last_modified1-365Nombre de jours à scanner depuis la dernière modification du fichier ; Par défaut - 1✗

Exemples d'utilisation

python3 main.py -p secTeam -r secteam-inspect-s3-buckets -l 1
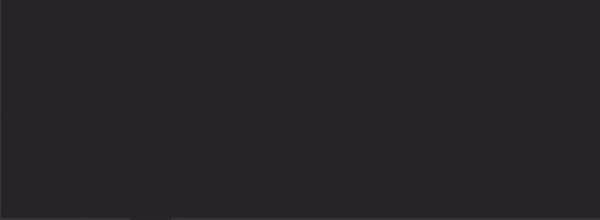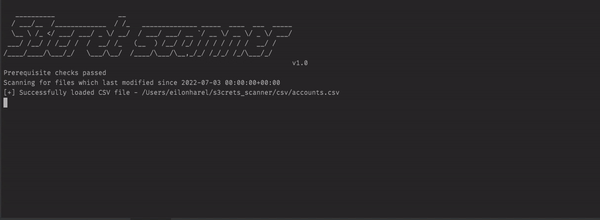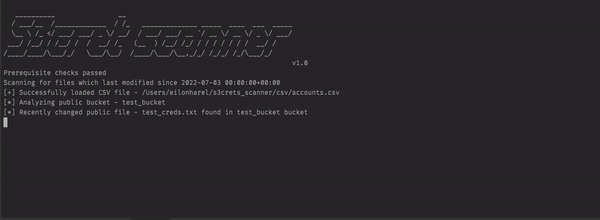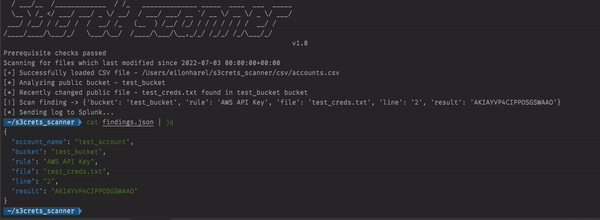
Démo


Références

Medium


Contribution

Les pull requests et les forks sont les bienvenus. Pour des changements majeurs, veuillez d'abord ouvrir une issue pour discuter de ce que vous souhaitez modifier.


Licence

License

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





