

autoenum
 gr1mmie/autoenum
Script d'énumération automatique de services
reconnaissancevulnerability-scannersnetwork-mapping+4
230
gr1mmie/autoenumScript d'énumération automatique de services
 nicholasjackson/cnitch
Container Snitch vérifie les processus en cours d'exécution sous le moteur Docker et alerte si l'un d'eux s'avère tourner en tant que root.
 natlas/natlas
Gestion de la surface d'attaque depuis avant que la gestion de la surface d'attaque ne soit une chose
 rotemreiss/robusto
Outil robuste de prise de contrôle de sous-domaine
 cr0hn/festin
FestIn - Scanner de buckets S3 ouverts
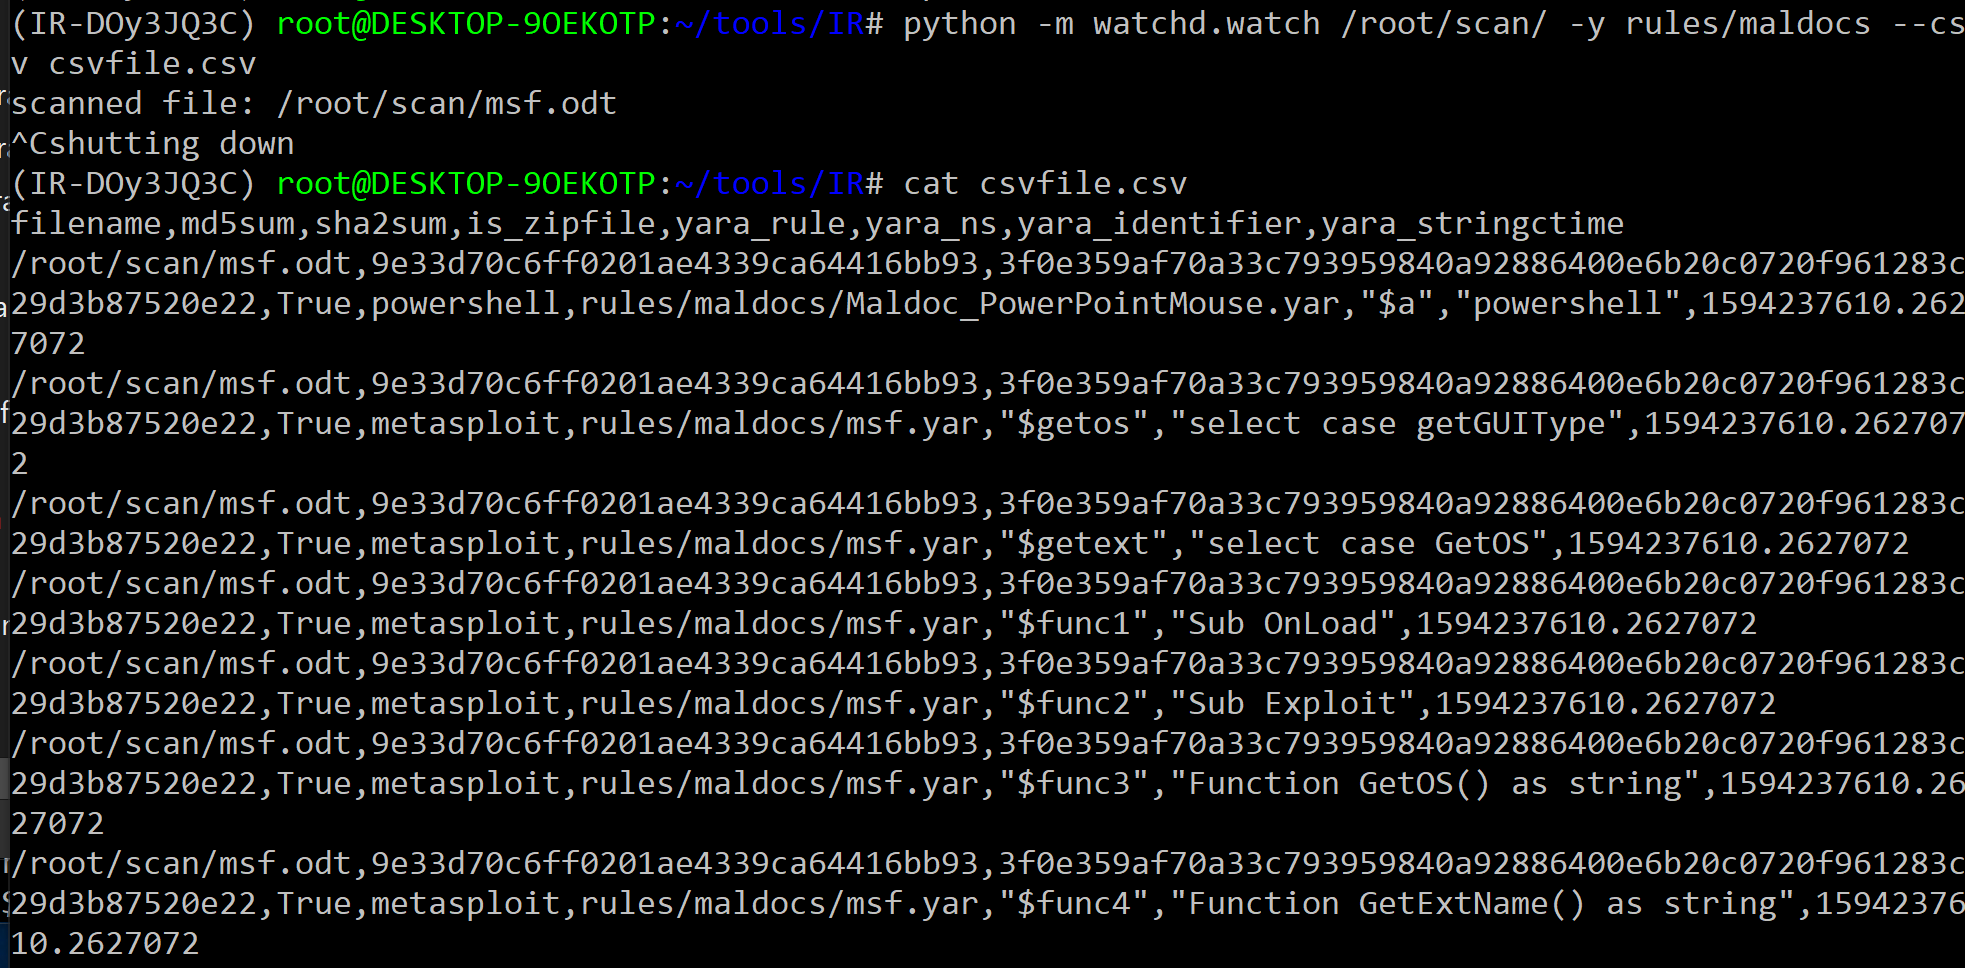 oxiqa/irfuzz
Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des…
 codingo/crithit
Prend un élément unique d'une liste de mots et le teste un par un sur une grande collection de sites Web avant de passer au suivant. Créez des…
 cytopia/urlbuster
Puissant fuzzer de répertoires Web mutable pour bruteforcer des fichiers ou répertoires existants et/ou cachés.
 devanshbatham/openredirex
Un fuzzer pour détecter les vulnérabilités de redirection ouverte.
 portswigger/param-miner
Extension Burp Suite qui découvre des paramètres cachés et non liés en utilisant le diffing avancé et la recherche binaire, permettant la détection…
 hahwul/webhackersweapons
⚔️ Armes du hacker Web / Une collection d'outils sympas utilisés par les hackers Web. Bon hacking, bonne chasse aux bugs.
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
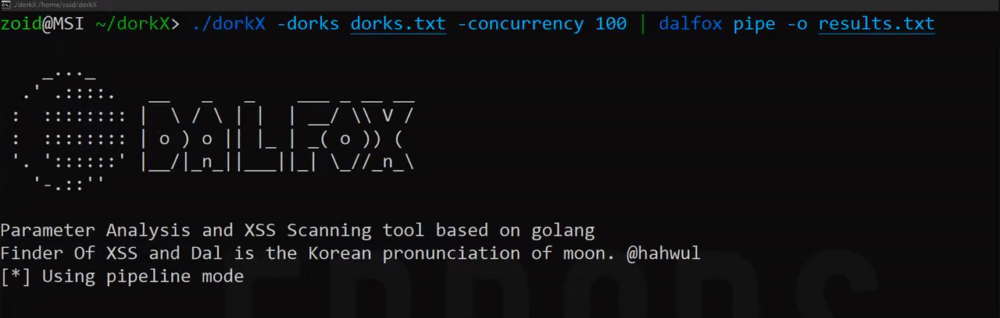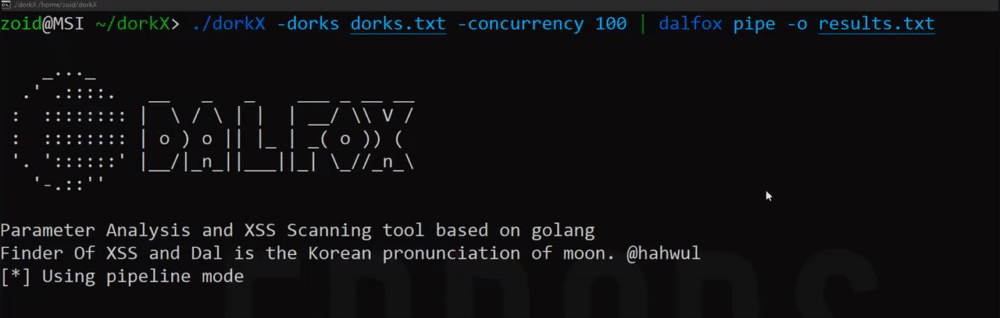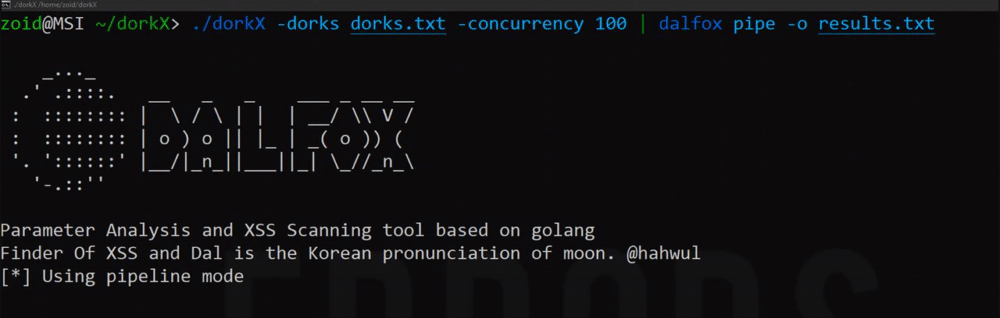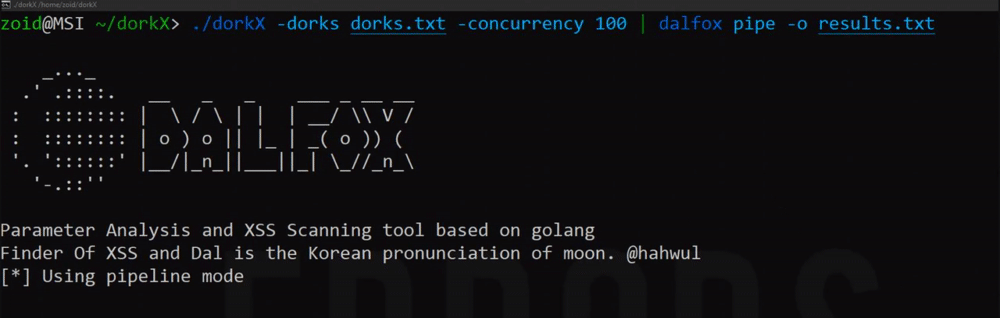 ethicalhackingplayground/dorkx
Enchaîner différents outils avec le scanner Google dork
 ethicalhackingplayground/crlfmap
CRLFMap est un outil pour trouver des vulnérabilités HTTP Splitting
 fsociety-team/fsociety
Un framework de test d'intrusion modulaire
 ethicalhackingplayground/bxss
Blind XSS Scanner est un outil qui peut être utilisé pour scanner les vulnérabilités XSS aveugles dans les applications web.
 aquasecurity/kube-bench
Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark
 dwisiswant0/go-dork
Le scanneur de dorks le plus rapide écrit en Go.