
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
IRFuzz — Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des résultats au format CSV pour l'intégration avec les SIEM. | Kitploit
Outils/GitHubGitHub/oxiqa/irfuzz
Scanners de VulnérabilitésAnalyse de Malware
GitHuboxiqa/irfuzz

IRFuzz

Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des résultats au format CSV pour l'intégration avec les SIEM.

Voir le dépôt
25945il y a 6 ansVérifié par Kitploit
Partager

IRFuzz - Scanner simple avec règles Yara

IRFuzz est un scanner simple avec règles Yara pour les archives de documents ou tout fichier.

Installation

1. Prérequis

Linux ou OS X

  • Yara : utilisez simplement le code source de la dernière version, compilez et installez-le (ou installez-le via pip install yara-python)
  • Règles Yara - Vous pouvez télécharger des règles Yara depuis ici ou importer votre propre ensemble de règles personnalisées.
  • Dépendances Python

Les dépendances sont gérées avec pipenv. Pour commencer, installez les dépendances et activez l'environnement virtuel avec les commandes suivantes :

$ pipenv install

$ pipenv shell

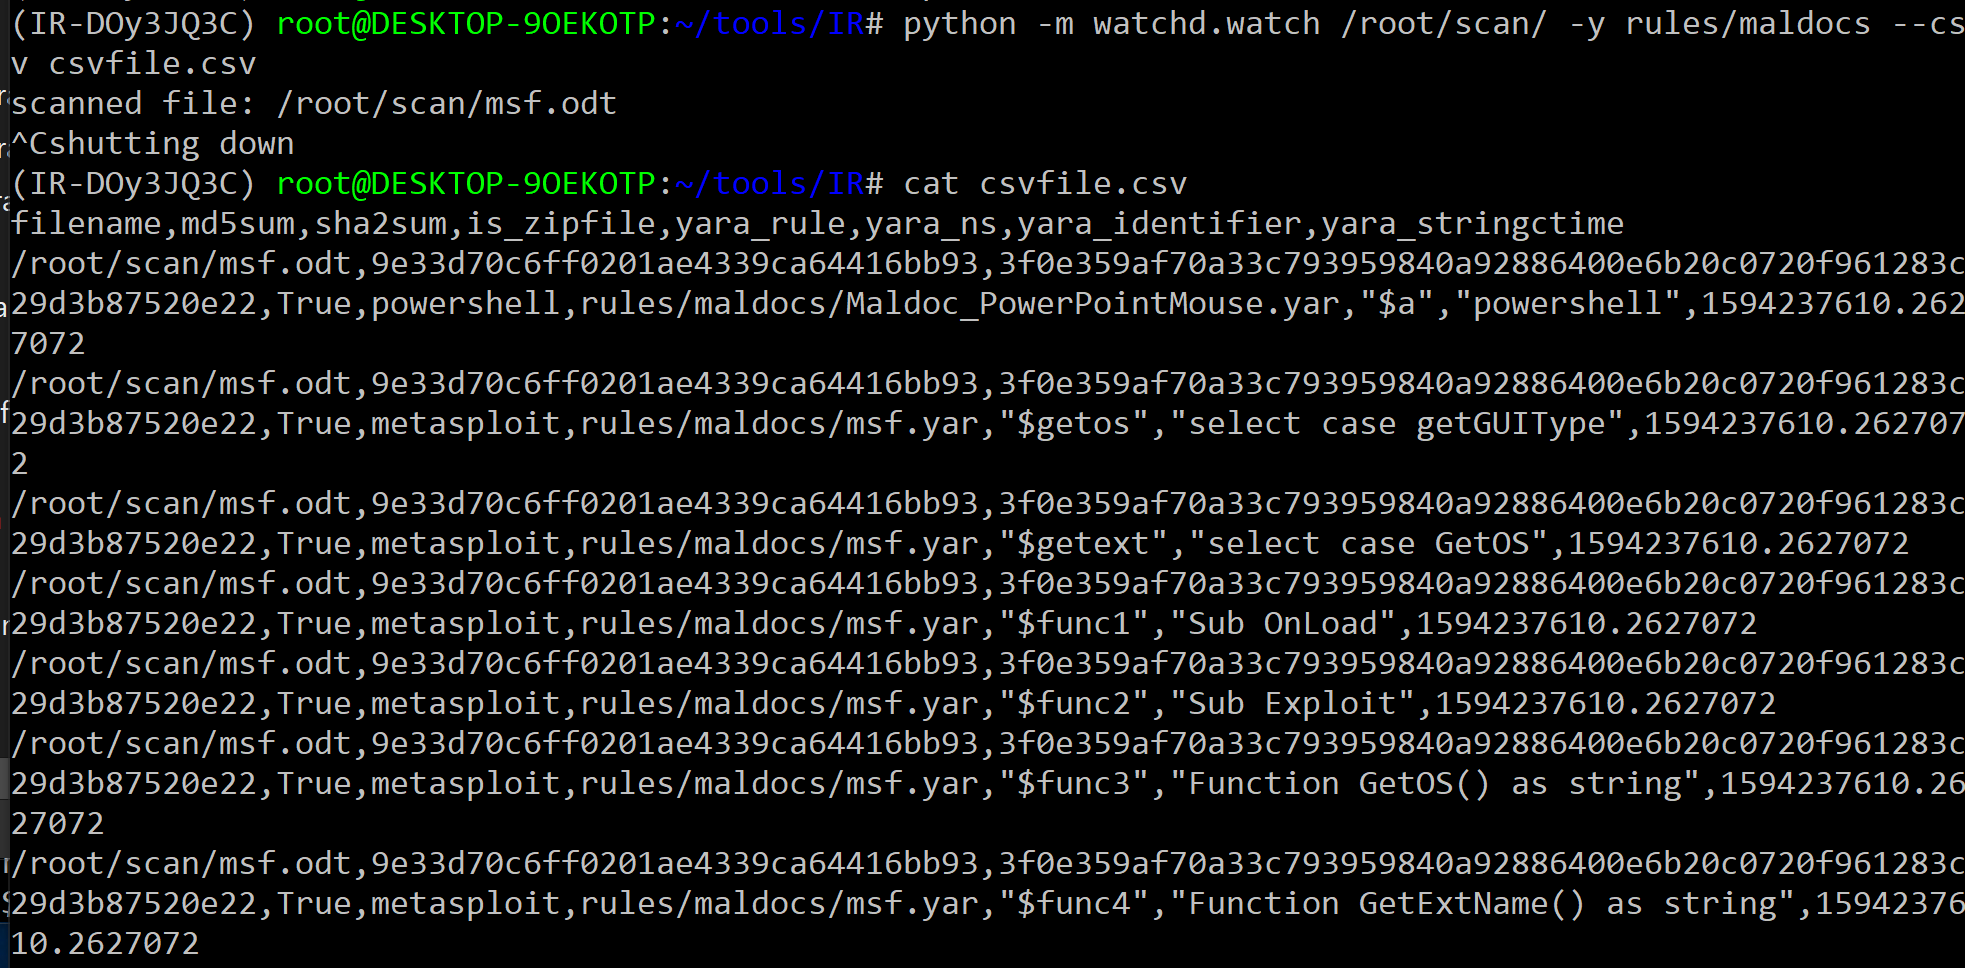
Exécution d'IRFuzz - Watchd

alt text

Exécution d'IRFuzz

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv

Fonctionnalités prises en charge

  • Analyse les nouveaux fichiers avec inotify
  • Interrogation (polling) si inotify n'est pas pris en charge
  • Extensions personnalisées prises en charge
  • Mode suppression supprimera le fichier correspondant
  • Analyse récursive des répertoires
  • Liste les fonctions Yara correspondantes avec yarastrings et ctime
  • Résultats CSV pour Filebeat

Extensions personnalisées

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .zip,.rar

Alerte correspondant à une règle Yara

Générez un jeton depuis https://irfuzz.com/tokens

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .php --token tokenhere

Configurez les alertes depuis le site web vers Telegram ou votre email.

Supprimer le fichier correspondant

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --delete

Interrogation (polling) (inotify non pris en charge)

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --polling

Ajoute l'option --poll pour forcer l'utilisation du mécanisme d'interrogation afin de détecter les changements dans le répertoire de données. L'interrogation est plus lente que le mécanisme sous-jacent du système d'exploitation pour détecter les changements, mais elle est nécessaire avec certains systèmes de fichiers comme les montages SMB.

Extensions par défaut si aucune extension n'est mentionnée.

Formats de fichiers pris en charge par Microsoft Office Word

.doc .docm .docx .docx .dot .dotm .dotx .odt

Formats de fichiers pris en charge par Microsoft Office Excel

.ods .xla .xlam .xls .xls .xlsb .xlsm .xlsx .xlsx .xlt .xltm .xltx .xlw

Formats de fichiers pris en charge par Microsoft Office PowerPoint

.pot .potm .potx .ppa .ppam .pps .ppsm .ppsx .ppt .pptm .pptx .pptx .pptx

zipdump.py

IRFuzz utilise zipdump.py pour l'analyse des fichiers zip.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





