

kube-hunter
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
5.1k
aquasecurity/kube-hunterChassez les failles de sécurité dans les clusters Kubernetes
 shenril/sitadel
Scanner de sécurité d'applications web
 secdec/adapt
ADAPT est un outil qui effectue des tests de pénétration automatisés pour applications web.
 rfunix/pompem
Outil de recherche d'exploit
 marco-lancini/goscan
Scanner réseau interactif
 stamparm/identywaf
Outil d'identification de Blind WAF
 tuhinshubhra/wpintel
Extension Chrome conçue pour la scan de vulnérabilités WordPress et la collecte d'informations !
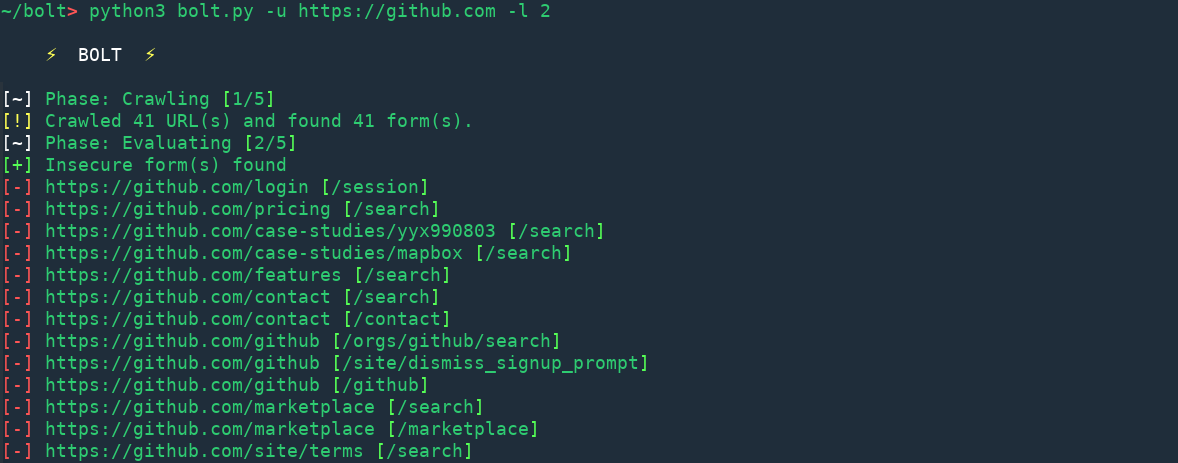
 baguswiratmaadi/catnip
Outil de pentest de base automatisé Cat-Nip - Conçu pour Kali Linux
 solomonsklash/chomp-scan
Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…
 stevenaldinger/decker
Cadre déclaratif d'orchestration de tests d'intrusion
 ocsaf/freevulnsearch
Gratuit et open source script NMAP NSE pour interroger les vulnérabilités via l'API cve-search.org.
 gildasio/h2t
h2t (HTTP Hardening Tool) scanne un site web et suggère des en-têtes de sécurité à appliquer
 ekultek/xanxss
Un simple outil de détection de XSS
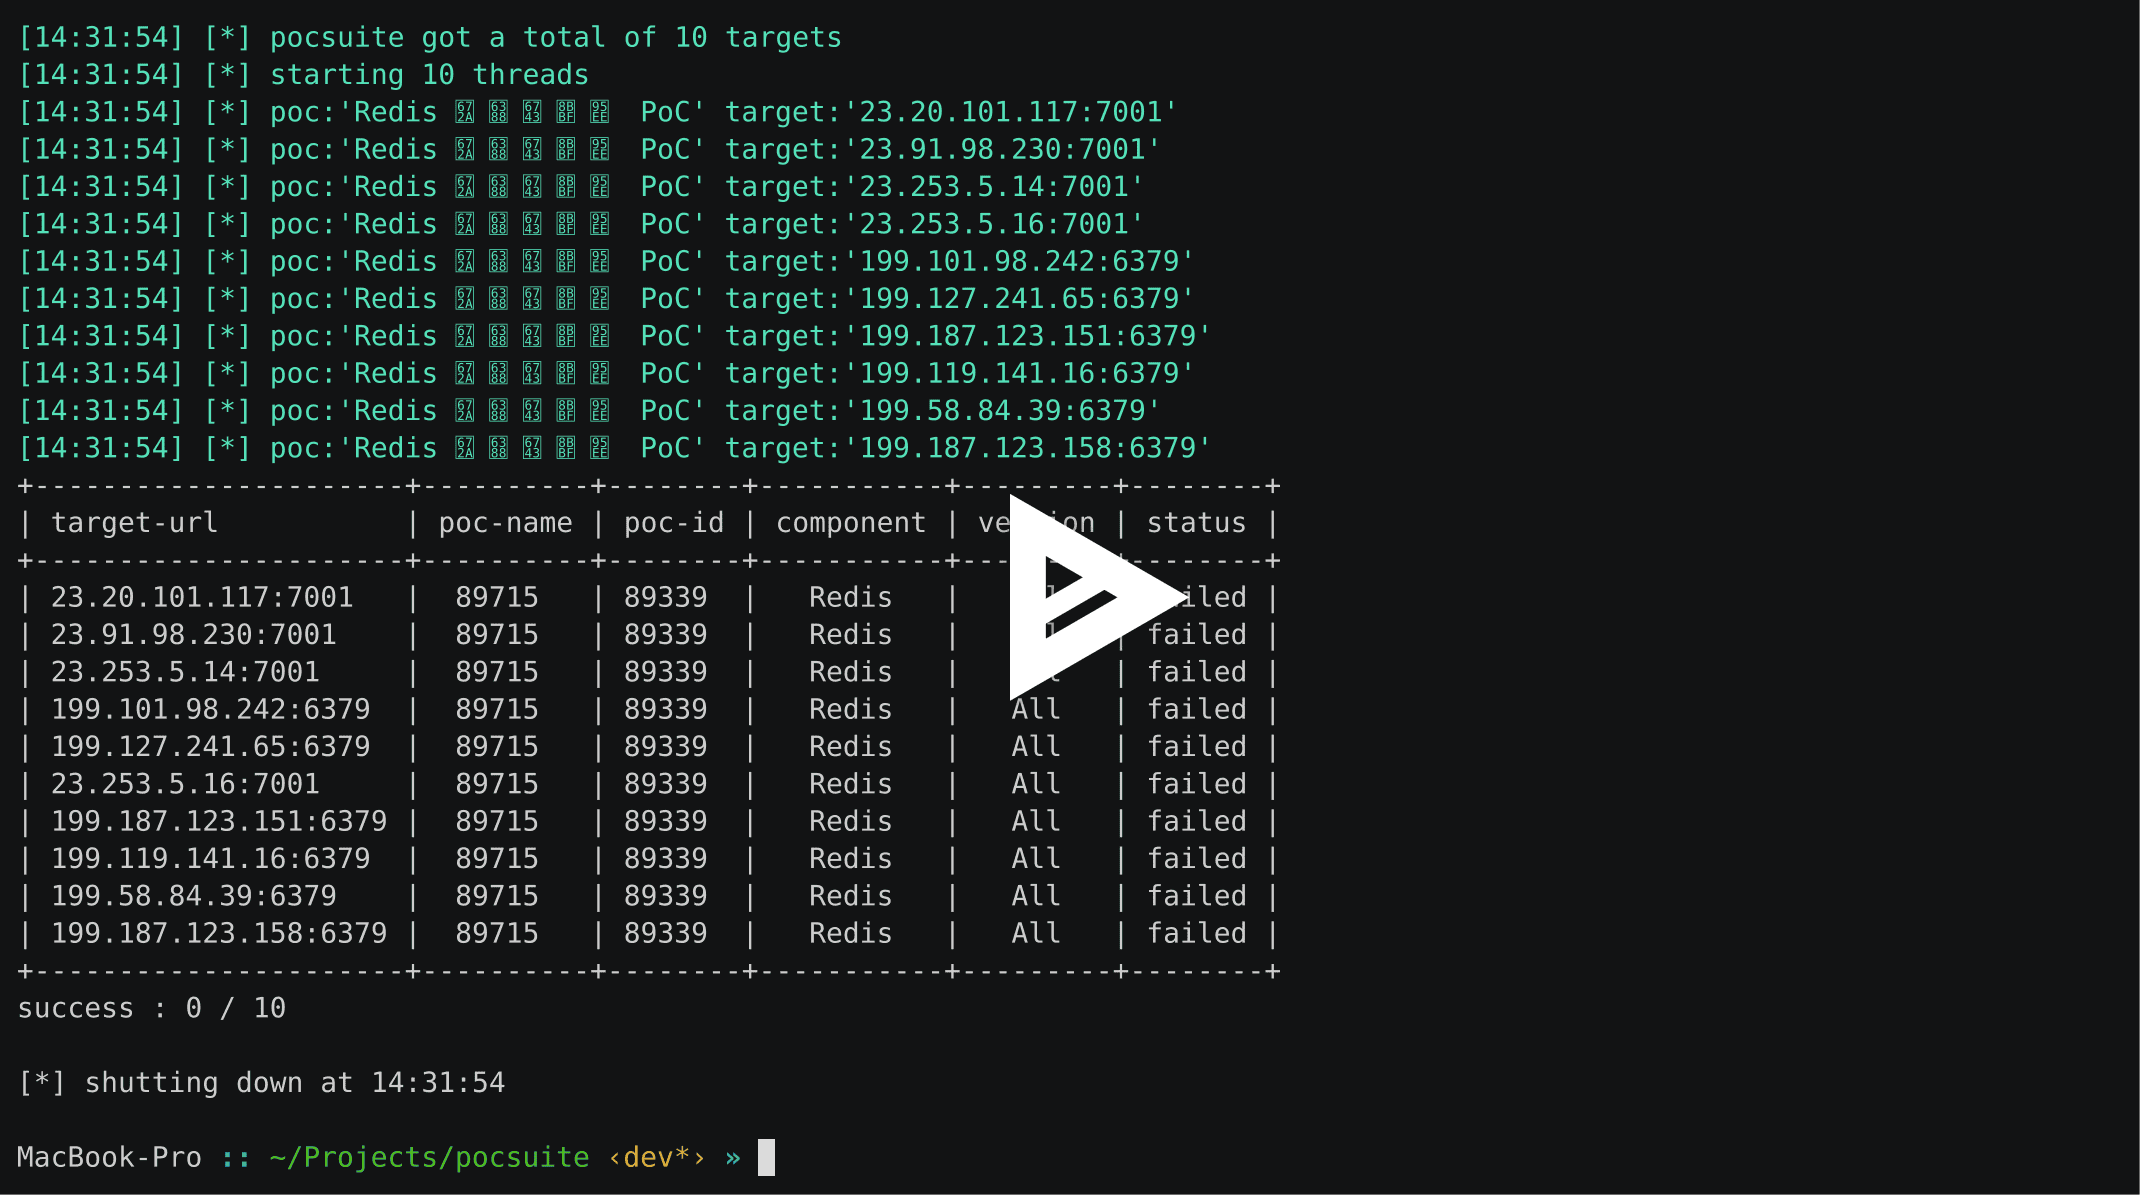 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 nccgroup/freddy
Identifier automatiquement les problèmes de désérialisation dans les applications Java et .NET en utilisant des scans actifs et passifs
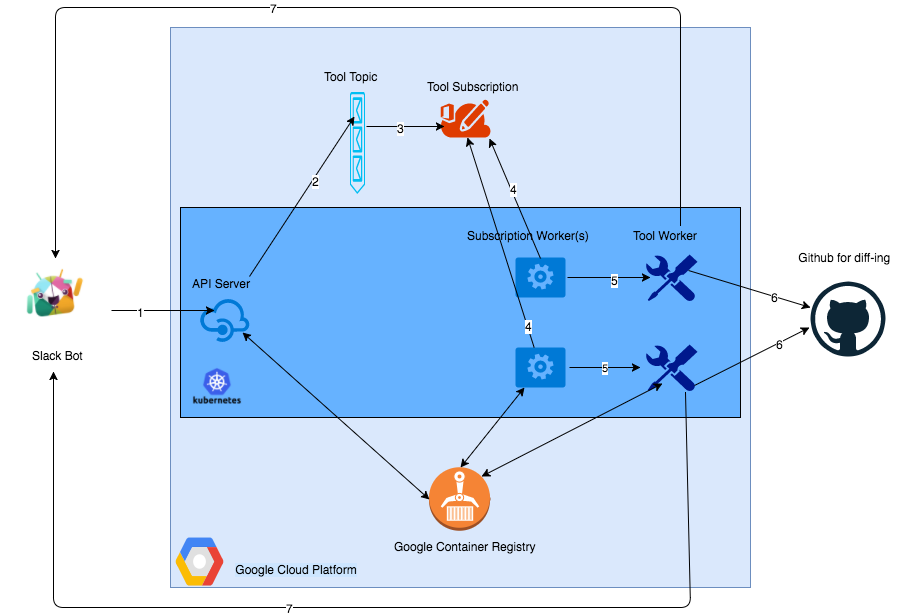 anshumanbh/kubebot
Un Slackbot de test de sécurité construit avec un backend Kubernetes sur la Google Cloud Platform
 yashpl/mongobuster
Chasser les instances MongoDB ouvertes