Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/marco-lancini/goscan
Scanners de VulnérabilitésCartographie RéseauScan de PortsCollecte d'InformationsTests d'Intrusion
GitHubmarco-lancini/goscan

goscan

Scanner réseau interactif

Voir le dépôt
1.0k14743il y a 6 ansVérifié par Kitploit
Partager

GoScan est un client interactif de scan réseau avec auto-complétion, qui offre une abstraction et une automatisation autour de nmap.

Bien qu'il ait commencé comme un petit projet personnel développé pour apprendre @golang, GoScan peut désormais être utilisé pour effectuer la découverte d'hôtes, le scan de ports et l'énumération de services, non seulement dans des situations où la discrétion n'est pas une priorité et où le temps est limité (pensez aux CTF, OSCP, examens, etc.), mais aussi (avec quelques ajustements dans sa configuration) lors d'engagements professionnels.

GoScan est également particulièrement adapté aux environnements instables (pensez à une connectivité réseau peu fiable, absence de « screen », etc.), car il lance des scans et conserve leur état dans une base de données SQLite. Les scans s'exécutent en arrière-plan (détachés du thread principal), donc même si la connexion avec la machine exécutant GoScan est perdue, les résultats peuvent être téléchargés de manière asynchrone (plus de détails ci-dessous). En d'autres termes, les données peuvent être importées dans GoScan à différentes étapes du processus, sans qu'il soit nécessaire de recommencer tout le processus depuis le début en cas de problème.

De plus, la phase d'énumération de services intègre une collection d'autres outils (par exemple, EyeWitness, Hydra, nikto, etc.), chacun adapté pour cibler un service spécifique.
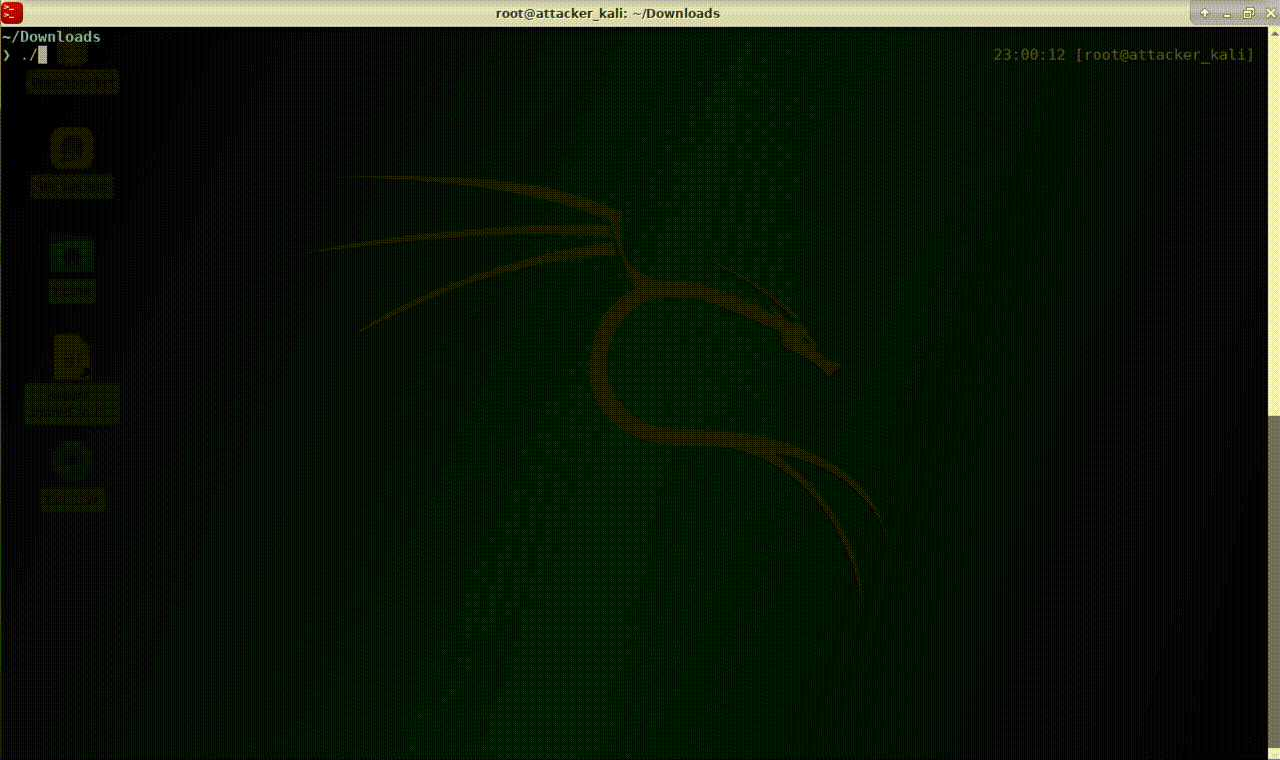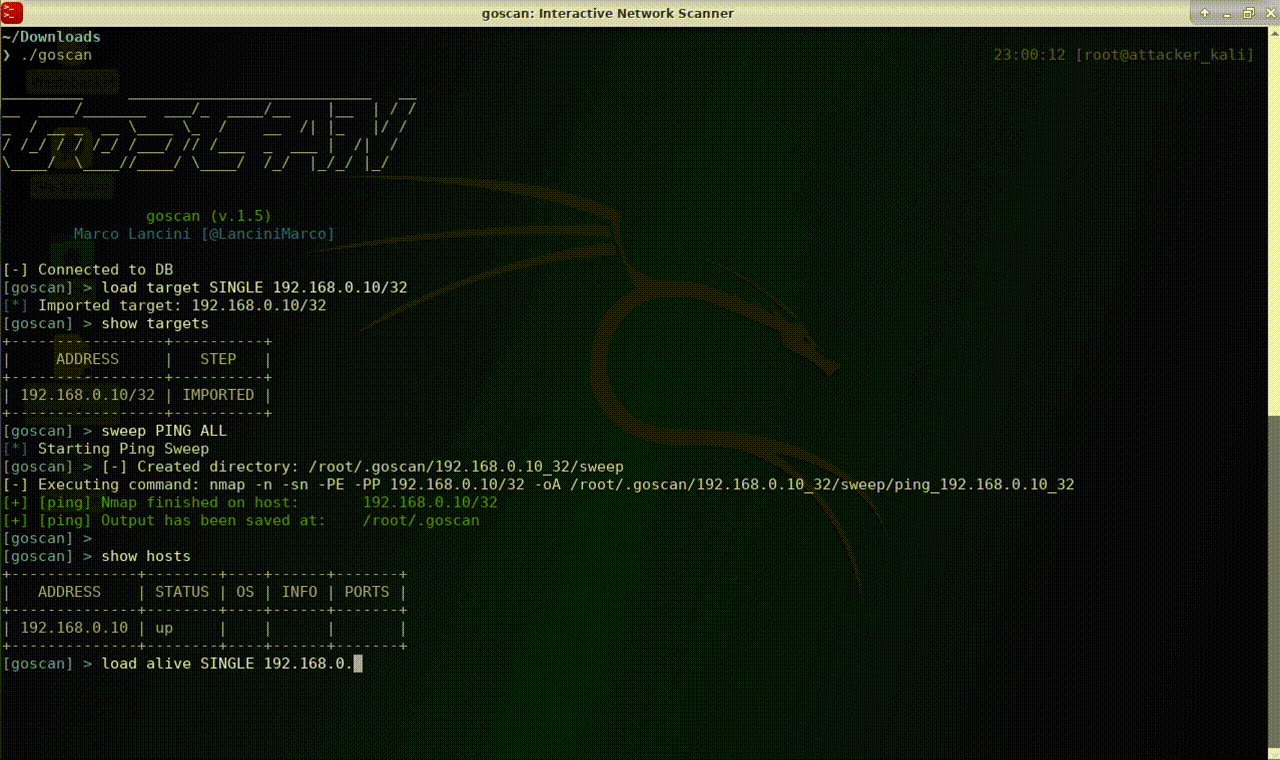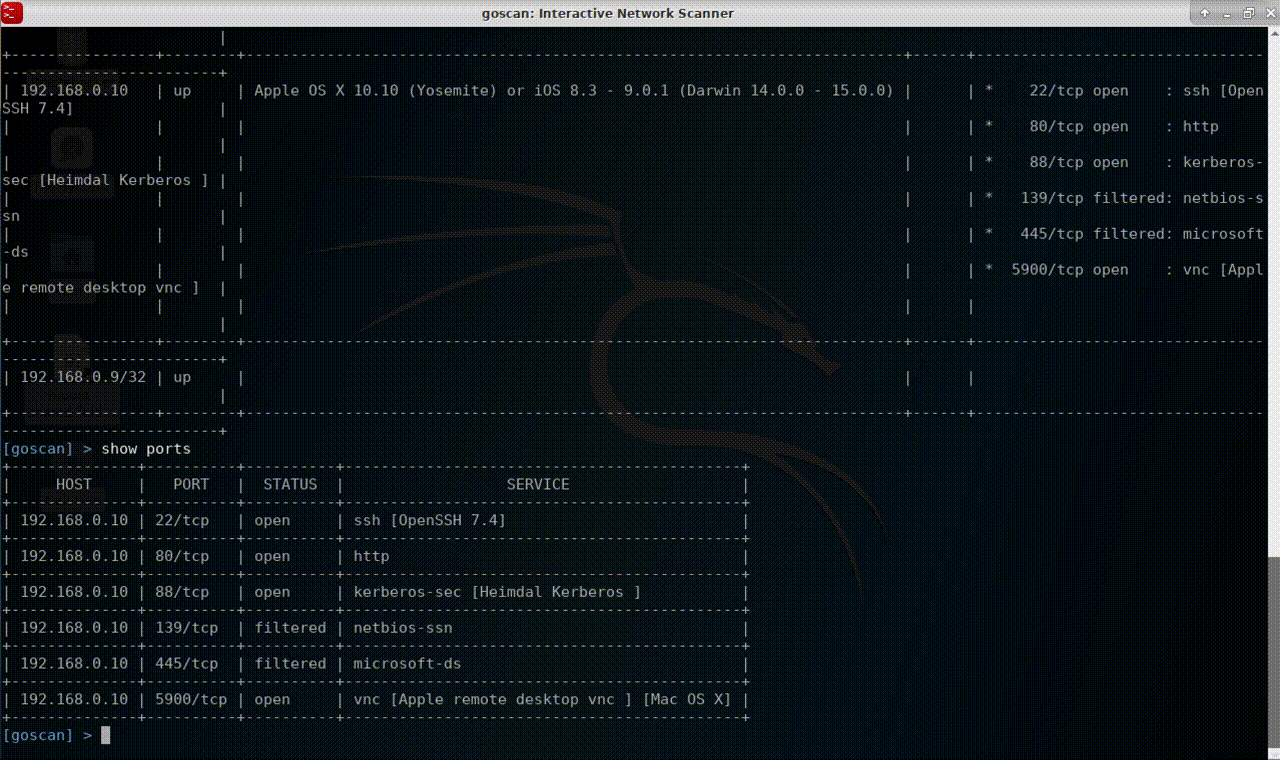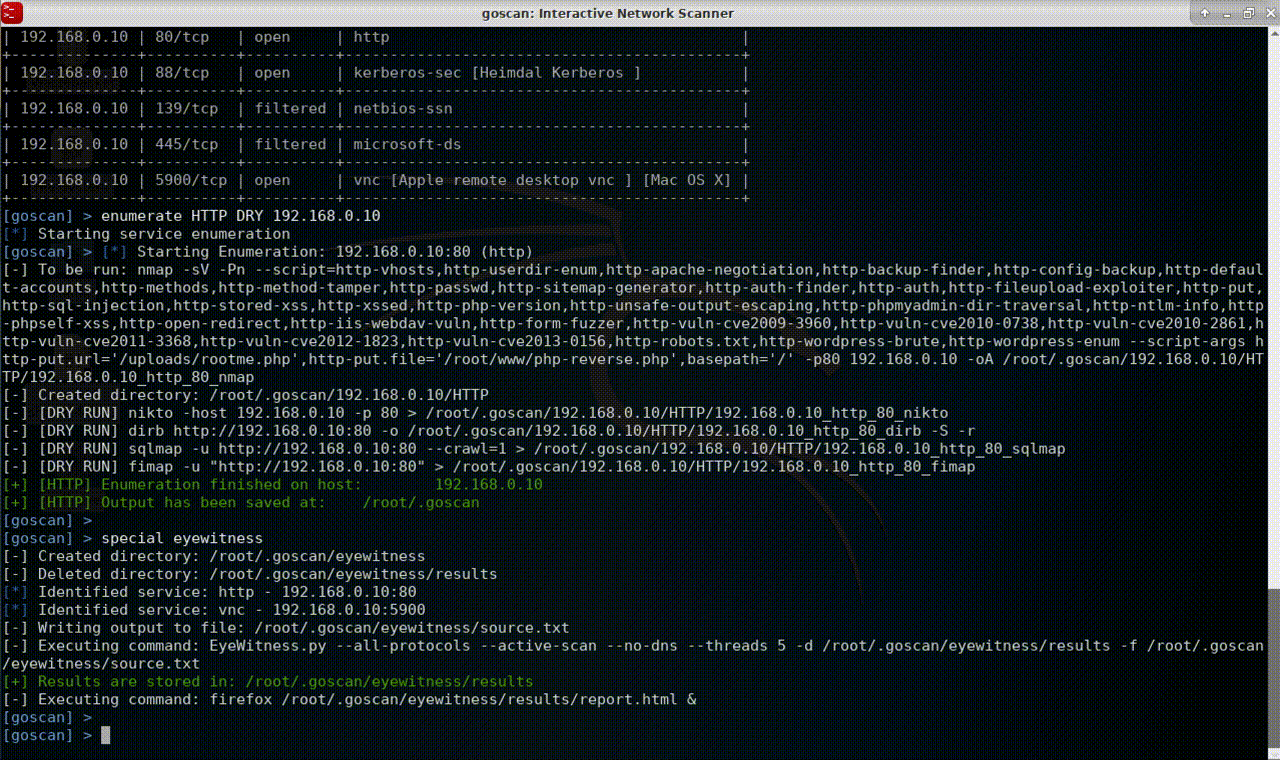
demo

Installation

Installation binaire (recommandée)

Les binaires sont disponibles sur la page des Releases.

# Linux (64bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_amd64.zip
$ unzip goscan_2.4_linux_amd64.zip

# Linux (32bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_386.zip
$ unzip goscan_2.4_linux_386.zip

# Après cela, placez l'exécutable dans votre PATH
$ chmod +x goscan
$ sudo mv ./goscan /usr/local/bin/goscan

Compilation depuis les sources

# Clonez et lancez le projet
$ git clone https://github.com/marco-lancini/goscan.git
$ cd goscan/
$ docker-compose up --build
$ docker-compose run cli /bin/bash

# Initialisez DEP
root@cli:/go/src/github.com/marco-lancini/goscan $ make init
root@cli:/go/src/github.com/marco-lancini/goscan $ make setup

# Compilez
root@cli:/go/src/github.com/marco-lancini/goscan $ make build

# Pour créer un binaire multi-plateforme, utilisez la commande cross via make
root@cli:/go/src/github.com/marco-lancini/goscan $ make cross

Utilisation

GoScan prend en charge toutes les étapes principales de l'énumération réseau :
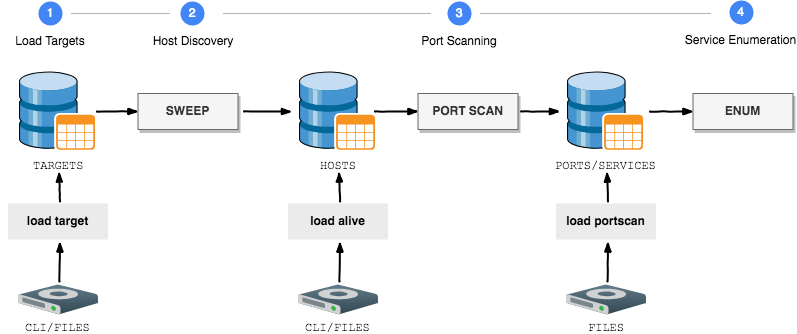
process

ÉtapeCommandes
1. Charger les cibles
  • Ajouter une cible unique via la CLI (doit être un CIDR valide) : load target SINGLE <IP/32>
  • Importer plusieurs cibles depuis un fichier texte ou un dossier : load target MULTI <chemin-vers-fichier>
2. Découverte d'hôtes
  • Effectuer un Ping Sweep : sweep <TYPE> <TARGET>
  • Ou charger les résultats d'une découverte précédente :
    • Ajouter un hôte actif unique via la CLI (doit être un /32) : load alive SINGLE <IP>
    • Importer plusieurs hôtes actifs depuis un fichier texte ou un dossier : load alive MULTI <chemin-vers-fichier>
3. Scan de ports
  • Effectuer un scan de ports : portscan <TYPE> <TARGET>
  • Ou importer des résultats nmap depuis des fichiers ou dossiers XML : load portscan <chemin-vers-fichier>
4. Énumération de services
  • Essai à blanc (affiche uniquement les commandes sans les exécuter) : enumerate <TYPE> DRY <TARGET>
  • Effectuer l'énumération des services détectés : enumerate <TYPE> <POLITE/AGGRESSIVE> <TARGET>
5. Scans spéciaux
  • EyeWitness
    • Prendre des captures d'écran de sites web, services RDP et serveurs VNC ouverts (KALI UNIQUEMENT) : special eyewitness
    • EyeWitness.py doit être dans le PATH du système
  • Extraire les informations de domaine (Windows) à partir des données d'énumération
    • special domain <users/hosts/servers>
  • DNS
    • Énumérer DNS (nmap, dnsrecon, dnsenum) : special dns DISCOVERY <domain>
    • Bruteforce DNS : special dns BRUTEFORCE <domain>
    • Bruteforce DNS inversé : special dns BRUTEFORCE_REVERSE <domain> <base_IP>
Utilitaires
  • Afficher les résultats : show <targets/hosts/ports>
  • Configurer automatiquement les paramètres en chargeant un fichier de configuration : set config_file <PATH>
  • Changer le dossier de sortie (par défaut ~/goscan) : set output_folder <PATH>
  • Modifier les options nmap par défaut : set nmap_switches <SWEEP/TCP_FULL/TCP_STANDARD/TCP_VULN/UDP_STANDARD> <SWITCHES>
  • Modifier les listes de mots par défaut : set_wordlists <FINGER_USER/FTP_USER/...> <PATH>

Intégrations externes

La phase d'énumération de services prend actuellement en charge les intégrations suivantes :

QUOIINTÉGRATION
ARP
  • nmap
DNS
  • nmap
  • dnsrecon
  • dnsenum
  • host
FINGER
  • nmap
  • finger-user-enum
FTP
  • nmap
  • ftp-user-enum
  • hydra [AGGRESSIVE]
HTTP
  • nmap
  • nikto
  • dirb
  • EyeWitness
  • sqlmap [AGGRESSIVE]
  • fimap [AGGRESSIVE]
RDP
  • nmap
  • EyeWitness
SMB
  • nmap
  • enum4linux
  • nbtscan
  • samrdump
SMTP
  • nmap
  • smtp-user-enum
SNMP
  • nmap
  • snmpcheck
  • onesixtyone
  • snmpwalk
SSH
  • hydra [AGGRESSIVE]
SQL
  • nmap
VNC
  • EyeWitness

Licence

GoScan est publié sous une licence MIT. Voir le fichier LICENSE pour tous les détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →