

CVE-2024-38526
 putget/cve-2024-38526
CVE-2024-38526 - Scanneur de polyfills
vulnerability-scannersscripting-automationinformation-gathering+3
putget/cve-2024-38526CVE-2024-38526 - Scanneur de polyfills
 snow0715/log4j-scan-burpsuite
Plugin Burpsuite de détection de la vulnérabilité Log4j (CVE-2021-44228)
 rakutentech/jndi-ldap-test-server
Un serveur LDAP minimaliste destiné à tester la vulnérabilité aux attaques par injection JNDI+LDAP en Java, en particulier CVE-2021-44228.
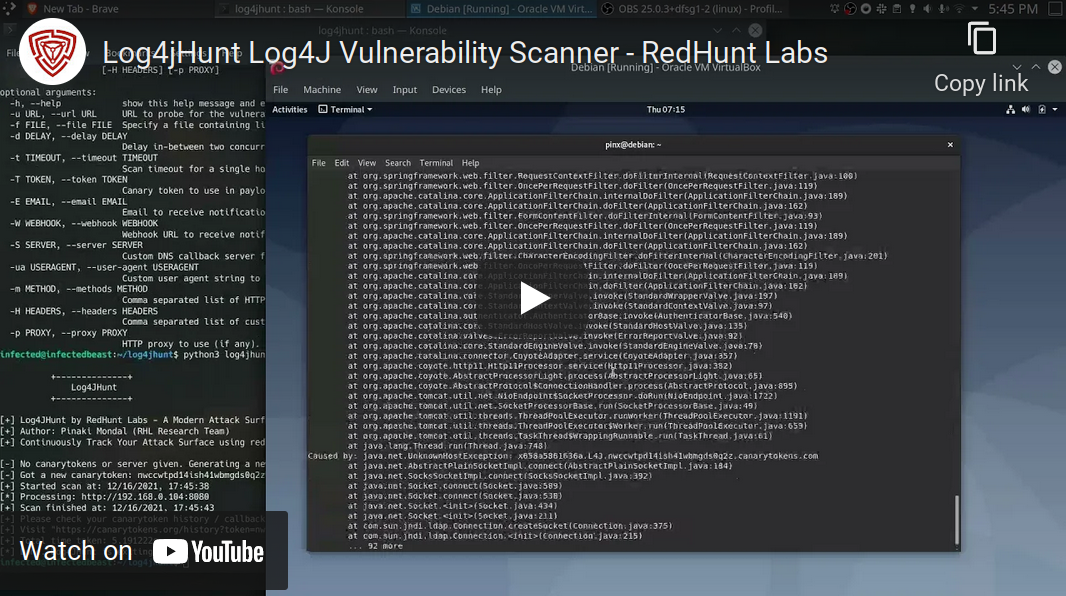 redhuntlabs/log4jhunt
Un scanner automatisé et fiable pour la vulnérabilité Log4Shell (CVE-2021-44228).
 reneoliveirajr/wp_cve-2020-35489_checker
WordPress Sites Vulnerability Checker pour CVE-2020-35489 - « Usage éducatif uniquement »
 renanhsilva/checkvulncve20205902
Un script powershell pour vérifier la vulnérabilité CVE-2020-5902 d'une liste d'IP.
 projectdiscovery/nuclei-templates
Liste organisée par la communauté de modèles pour le moteur nuclei afin de détecter les vulnérabilités de sécurité.
 projectdiscovery/research
Dépôt central de la recherche en sécurité de ProjectDiscovery, des modèles de vulnérabilités et des exploits PoC pour l'analyse et la détection…
 salo-404/firewall
🔒 Défense contre le pare-feu Spring4Shell — Simulation d'incident de cybersécurité Ce projet fait partie d'une simulation de travail en…
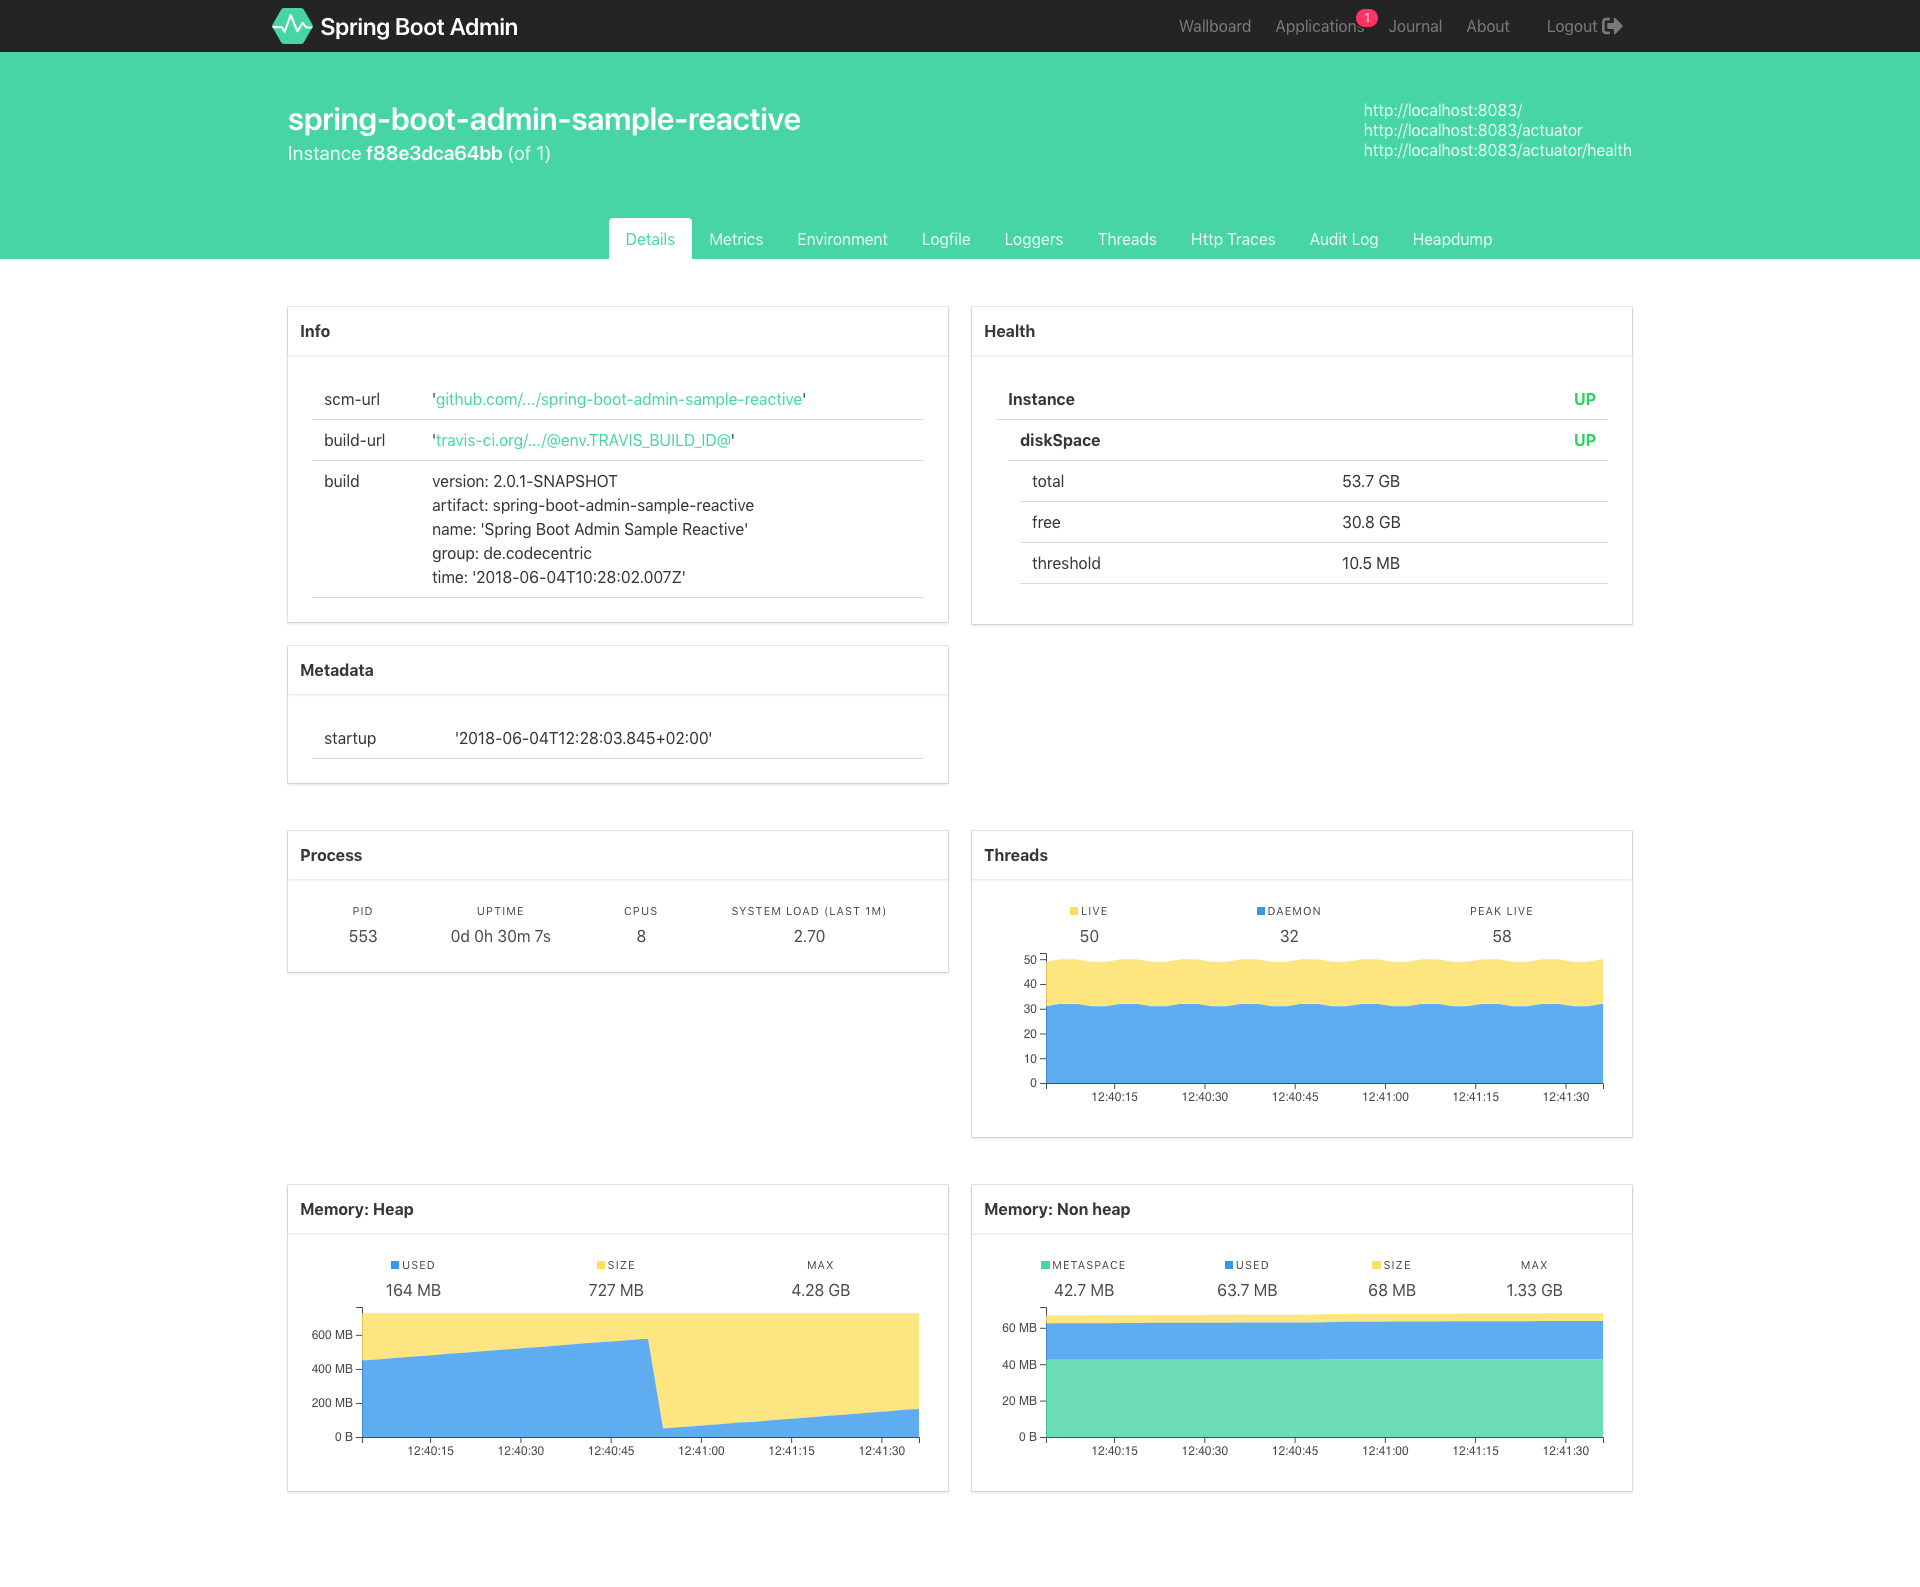 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
Interface d'administration pour la surveillance des applications Spring Boot avec vérifications de santé, métriques, gestion des logs, interaction…
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Outil d'analyse de composition logicielle qui détecte les vulnérabilités publiquement divulguées dans les dépendances de projet en utilisant la…
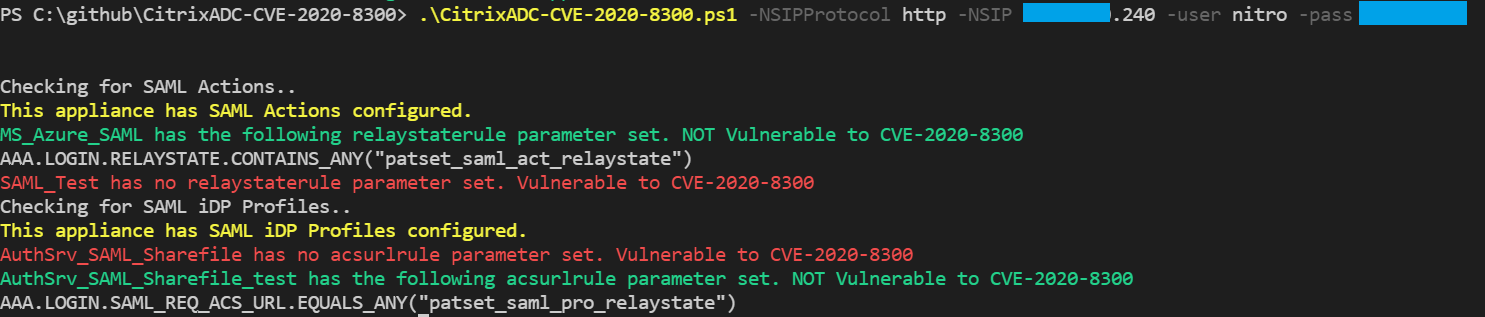 stuartcarroll/citrixadc-cve-2020-8300
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…
 thecyberneh/log4j-rce-exploiter
Scanner pour Log4j RCE CVE-2021-44228
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Extension Burp Suite pour détecter la vulnérabilité d'exécution de code à distance (Remote Code Execution) de Next.js / React Server Components (RSC)…
 vercel-labs/fix-react2shell-next
Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.
 websecuritylabs/react2shell-library
Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…
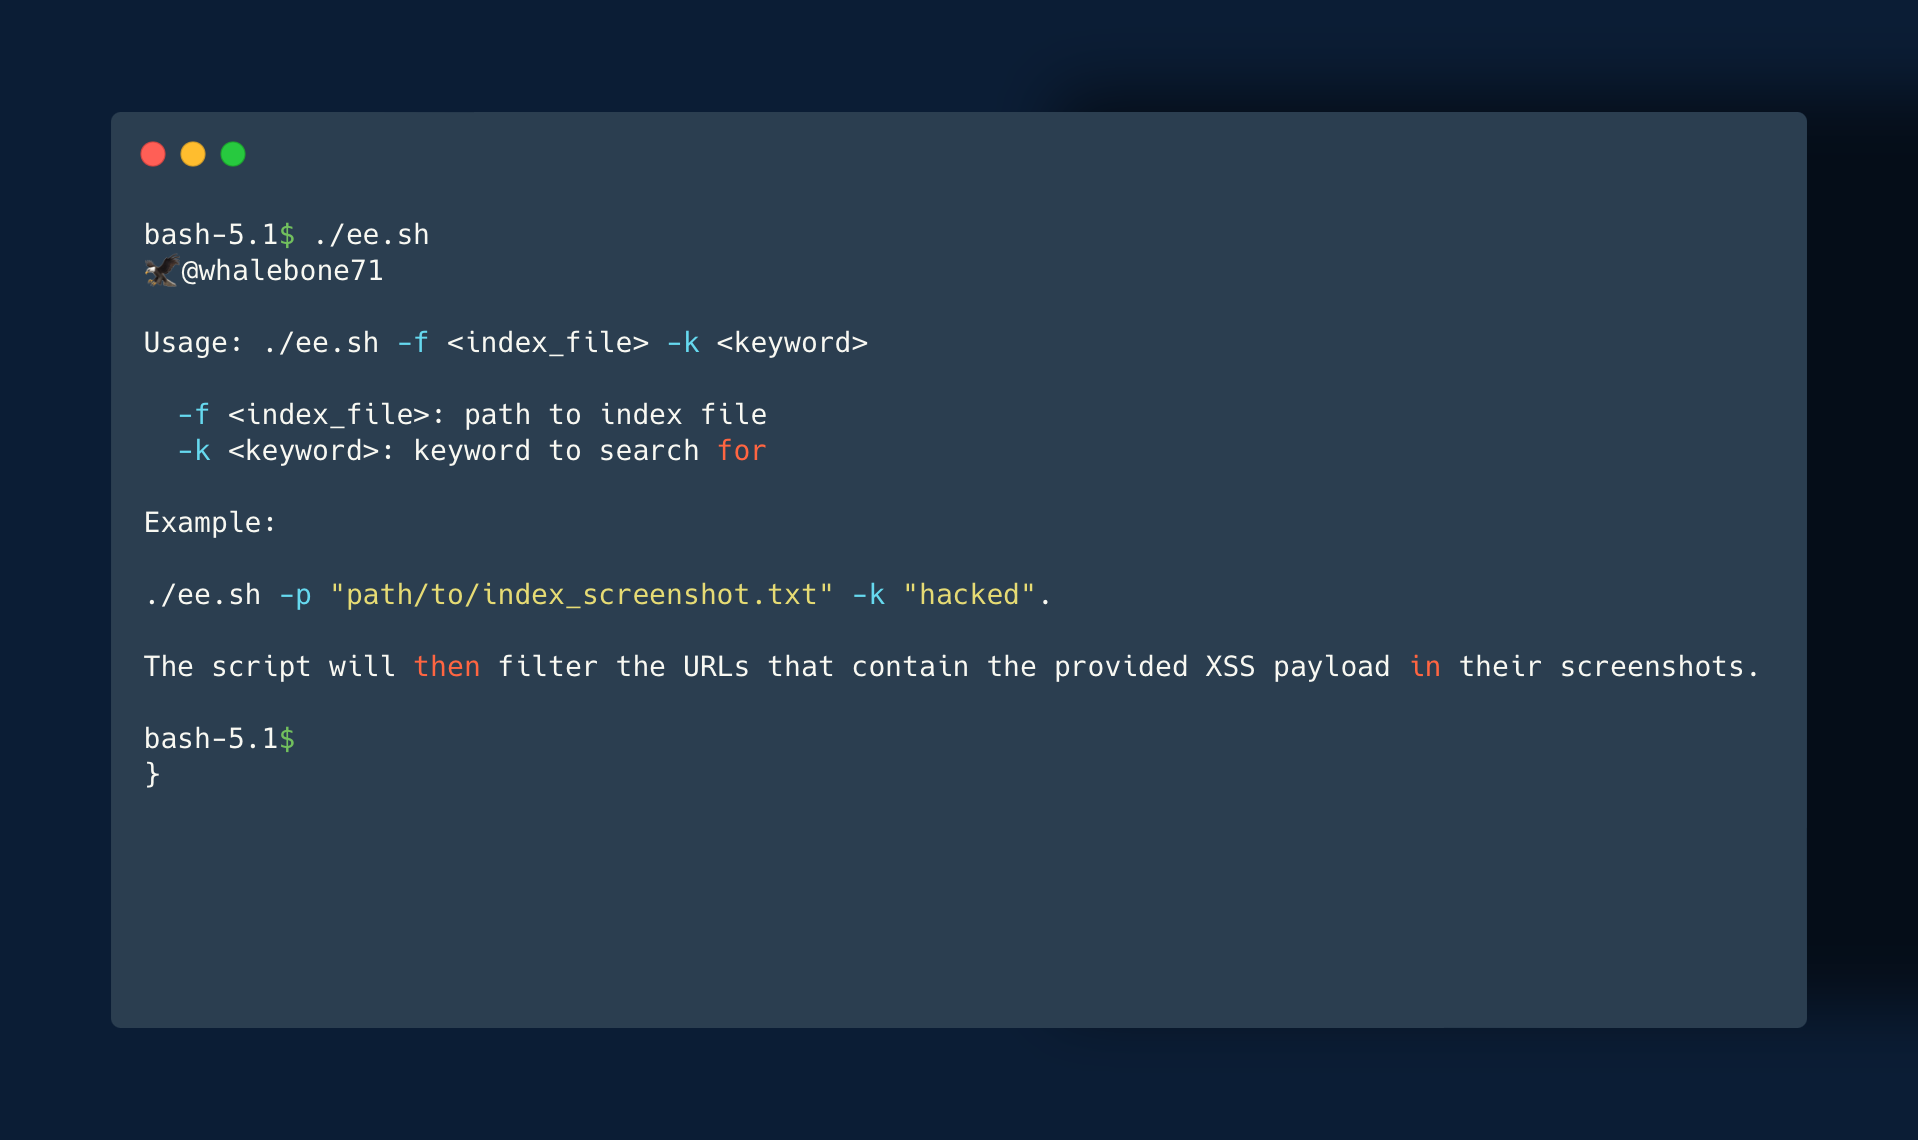 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…