

layne
 rocketchat/layne
Un chien qui aide à rechercher des problèmes de sécurité dans vos dépôts.
static-analysisvulnerability-scannerscode-analysis+4
11
rocketchat/layneUn chien qui aide à rechercher des problèmes de sécurité dans vos dépôts.
 datadog/guarddog
🐍 🔍 GuardDog est un outil CLI pour identifier les paquets PyPI et npm malveillants.
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond est un utilitaire qui s'appuie sur Nuclei pour effectuer des scans à l'échelle d'Internet pour le prix d'une tasse de café.
 umidguluzada/cyberdefense-lab
Un laboratoire complet de cybersécurité Blue Team intégrant pfSense, Suricata et ELK Stack pour la surveillance réseau et la détection de menaces.
 gdraperi/slurp-1
Bucket S3 enumerator
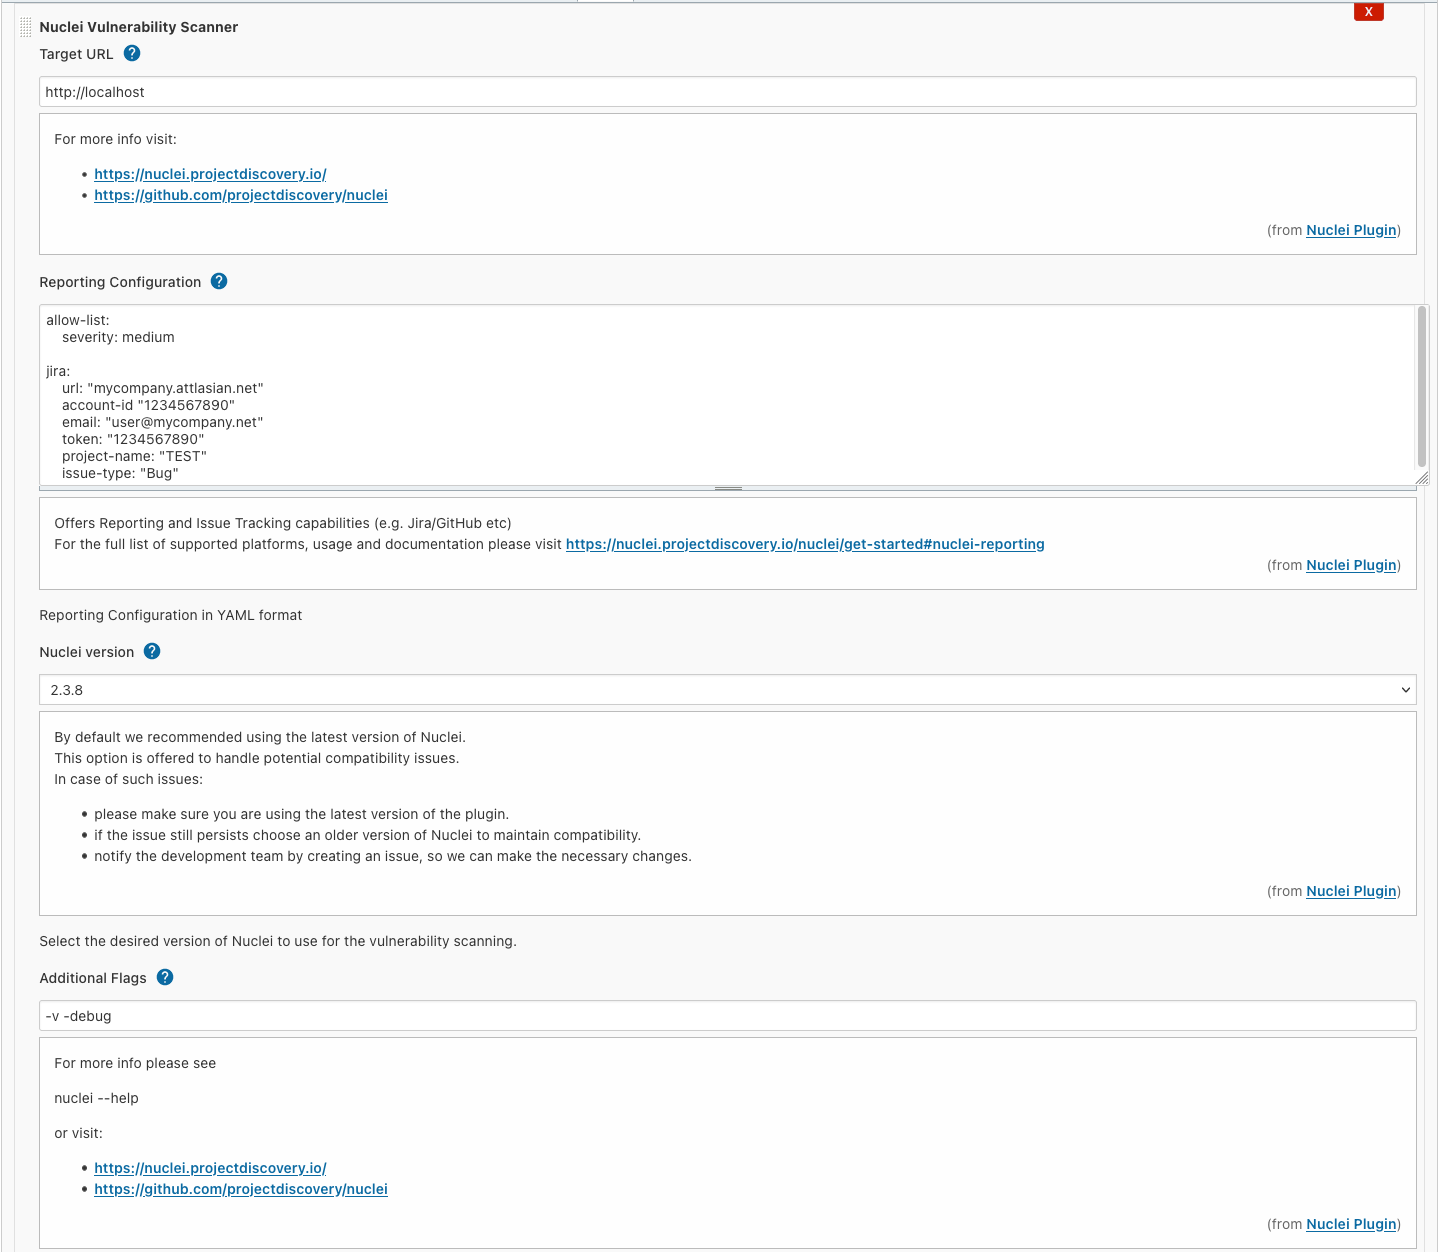 jenkinsci/nuclei-plugin
Nuclei est un outil rapide pour le scan ciblé et configurable de vulnérabilités, basé sur des modèles, offrant une extensibilité massive et une…
 malwaretech/spookyssltools
Exemples d'outils pour détecter les logiciels utilisant OpenSSL 3.0.0 - 3.0.6 (vulnérables à la dernière vulnérabilité sans nom)
 projectdiscovery/openrisk
openrisk est un outil qui génère un score de risque basé sur les résultats d’un scan Nuclei.
 owasp/sapkiln
OWASP SAPKiln est un outil à interface graphique (GUI) conçu pour faciliter efficacement la sécurisation et l'audit des systèmes SAP.
 owasp/wpbullet
Scanner d'analyse statique de code pour les plugins et thèmes WordPress. Détecte des vulnérabilités telles que XSS et l'injection SQL grâce à un…
 owasp/kubelight
Outil de sécurité et de conformité OWASP pour Kubernetes [WIP]
 alessiodallapiazza/wpscan
Scanner de sécurité WordPress qui énumère les plugins, thèmes et utilisateurs vulnérables afin d'identifier les erreurs de configuration et les…
 datasoft/honeyd
honeypots virtuels
 spinkham/skipfish
Scanner de sécurité d'applications Web créé par lcamtuf pour google - Miroir non officiel
 dwisiswant0/awesome-oneliner-bugbounty
Une collection de scripts one-liner géniaux spécialement pour les astuces de bug bounty.
 mbrg/power-pwn
Un ensemble d'outils de sécurité offensifs/défensifs pour la découverte, la reconnaissance et l'évaluation éthique des agents d'IA.
 scalabli/sashay
Sashay est un installateur automatique d'outils utiles.
 ksgassama-lab/msteams---vulnerability---remediation
Remédiation automatisée de CVE-2025-53783 (Teams RCE) à l'aide de PowerShell